本文内容

ASOS被黑事件发生了什么?
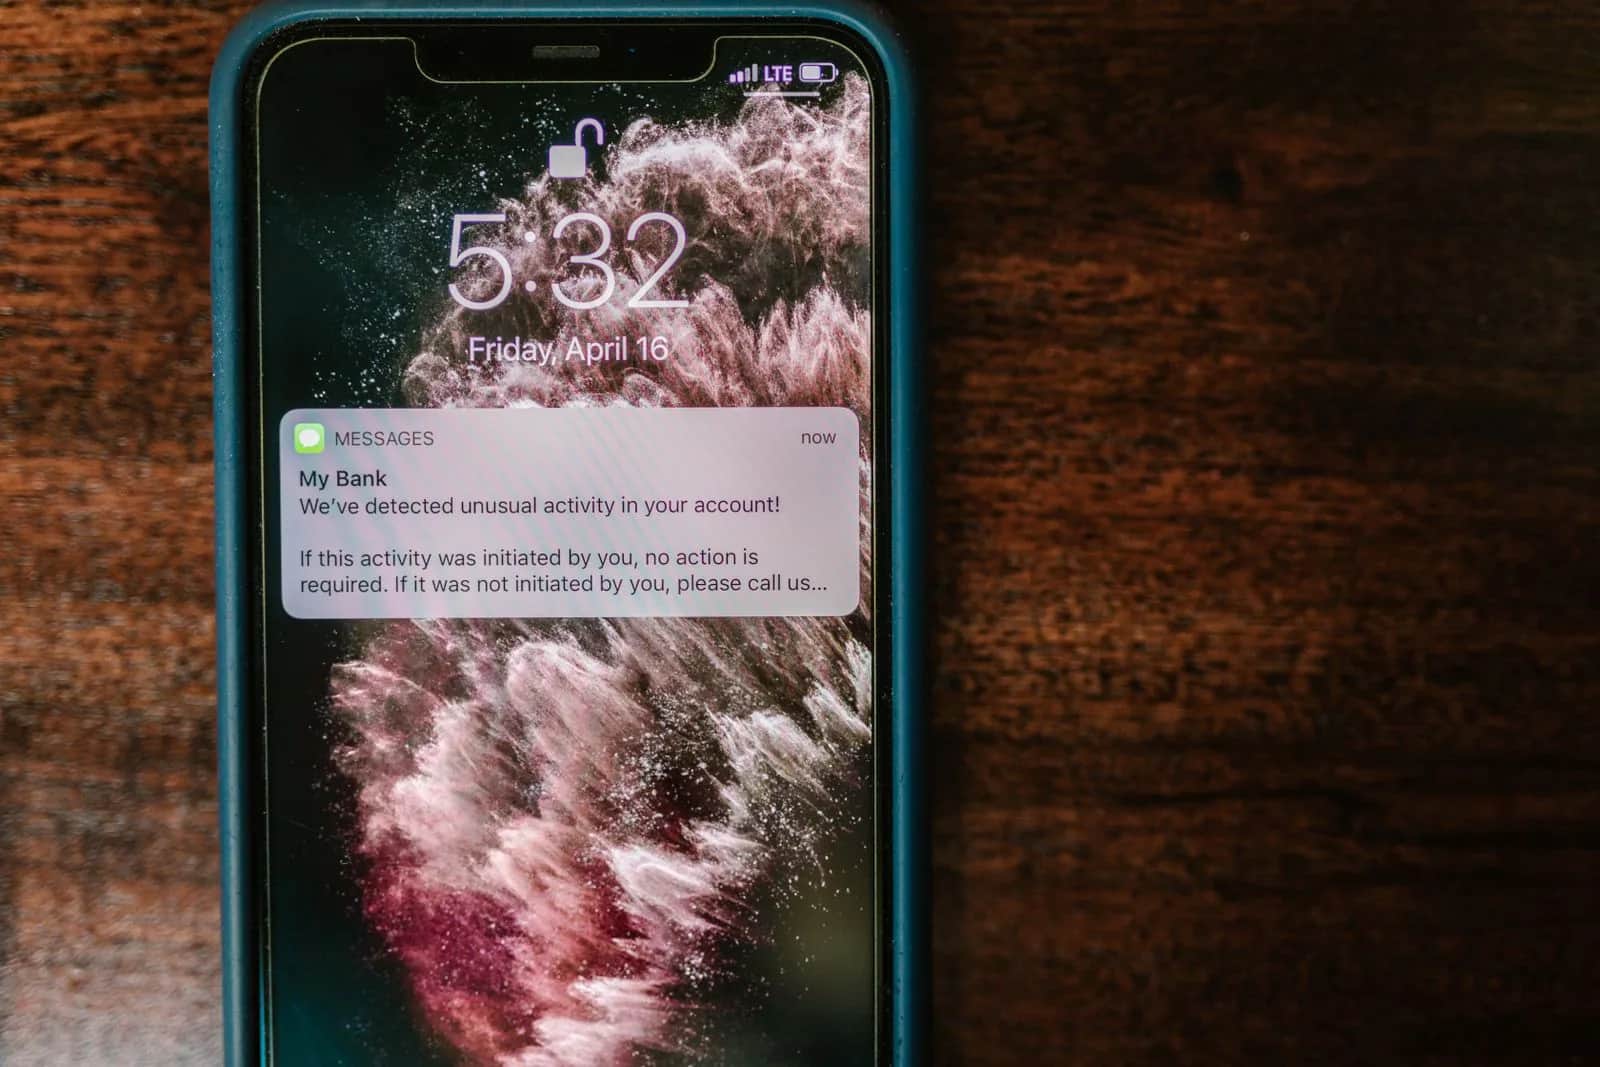
2026年10月6日,英国时尚零售商ASOS的应用用户在手机上收到一条标题为“ASOS HACKED”的通知,收件对象是公司的数据保护官和IT团队:“我们已经完全攻破了Snowflake实例。跟我们接洽,否则我们就把它泄露出去。”通知中附有一个Telegram频道的链接,该频道由一个自称Xuanye Group的团伙运营。ASOS确认这条通知未经授权,并表示包括姓名和联系方式在内的基本个人信息可能已被未经授权的一方访问,但公司认为支付卡信息和账户密码没有受到影响。如果你有ASOS账户,不要点击该链接;如果你在其他地方也使用同一密码,请立即修改;在接下来的几天里,对任何自称来自ASOS的消息都要保持警惕。
ASOS已经证实了什么,还有什么没有证实
公司的声明列出了三点:
- 来源:涉及ASOS用于与客户沟通的第三方平台的未经授权活动。公司已立即限制对其通知平台的访问,并正在与专业顾问及相关主管部门合作。
- 面临风险的数据:根据目前的评估,涉及姓名和联系方式,但不涉及支付卡信息或密码。
- 服务情况:网站和应用运行正常。ASOS通过电子邮件向客户致歉,并请他们忽略该通知、不要点击链接。
尚未披露的信息包括:有多少人收到了这条通知,可能有多少条记录被窃取,以及通知是通过哪个平台发出的。用于存储和分析数据的云平台Snowflake表示,其调查未发现自身平台遭到入侵。安全公司Sophos表示,该团伙此前从未在黑客论坛或其他Telegram频道中被提及。英国国家网络安全中心(NCSC)正在协助ASOS。
财务方面,ASOS股价在伦敦证券交易所盘中下跌超过14%,收盘下跌9.56%。公司表示,其持有包含业务连续性保障的网络保险,目前量化对经营的任何影响还为时过早。“asos hacked”的搜索也出现在Google Trends上沙特阿拉伯的热门搜索中,因此这件事也影响到了本地用户。
如果你有ASOS账户,现在该怎么做
- 不要点击通知中的链接,也不要联系该频道。这是ASOS自己的建议。
- 修改密码,包括ASOS以及其他所有使用相同密码的网站。
- 开启两步验证,用于你的电子邮箱和银行应用。英国NCSC称其为保护在线账户最有效的方法之一。
- 留意银行对账单,查看是否有任何异常。
- 提防网络钓鱼。一个姓名、一个电话号码和一个电子邮箱,就足以让诈骗者写出一条关于“退款”或“重置密码”的可信消息。请直接通过ASOS的网站或应用访问,绝不要通过消息中收到的链接进入。
收到这条通知并不代表你的手机被黑。它是从公司的系统发出的,而不是从你的设备发出的。
给网店的第一课:你的通知渠道能触达每一位客户
这起事件最危险的地方不仅仅在于数据。攻击者利用商店自己的通知平台,把威胁直接推送到每位客户的屏幕上,在短短几个小时内将对公司的施压变成了一场公共危机。安全专家指出,向应用用户发送推送通知需要访问通知系统,而通知系统与攻击者声称已经入侵的数据平台是分开的。这意味着你的客户消息平台,从应用通知到短信、电子邮件和WhatsApp,都需要与数据库同等的保护:
- 所有具备发送能力的账户都必须开启两步验证,包括代理机构和外部营销人员的账户。
- 单独设立“发送给全体客户”权限,只由极少数人持有,最好还需要第二个人审批。
- 这些平台的API密钥存放在密钥保管库中而不是代码里,定期轮换,并在员工离职或代理合同结束时立即吊销。
- 对任何超出常规计划的群发立即发出警报。
第二课:一个被盗的密码就可能攻陷数据仓库
关于攻击者如何进入ASOS系统,目前还没有经过证实的细节。但有一个已知的先例:2024年,Mandiant追踪了一场针对Snowflake客户账户的攻击活动,Mandiant和Snowflake向约165家可能受影响的组织发出了通知。原因并不是平台本身存在漏洞,而是信息窃取类恶意软件从不属于Snowflake的系统中窃取的凭据,其中一些可以追溯到2020年,被用于没有启用多因素身份验证的账户。防御措施并不复杂:
- 为数据平台的每个用户开启两步验证,系统账户使用密钥而不是密码。
- 仅允许来自公司已知网络地址的访问。
- 复制到分析仓库中的数据不要超过分析所需。电话号码和电子邮箱可以进行掩码处理或用令牌替代。
- 对大批量导出和异常查询设置警报。
第三课:在事件发生之前写好事件响应计划
ASOS在当天就发布了声明,通过电子邮件向客户致歉,并披露了其保险情况。这些都不是危机当天临时想出来的。在沙特阿拉伯,沙特数据和人工智能管理局(SDAIA)关于个人数据泄露事件的程序指南要求,控制者在获知可能对数据或数据所属个人造成损害的事件后,须在72小时内通知主管机构;若受影响的数据主体受到损害,还须及时通知他们。请提前做好准备:由谁决策、由谁代表公司发言、客户消息的文本,以及如何在几分钟内关闭所有发送渠道。详情请阅读我们的《个人数据保护法》(PDPL)指南。
我们在Origami如何构建
在为客户构建网店或应用时,我们将通知和消息平台视为攻击面的一部分,而不是附带的营销工具:严格控制发送权限,密钥存放在代码之外,每次发送都有记录,并为所有渠道设置一个统一的紧急关闭开关。如果你的网店已经上线,我们会先做一次简短的审查:目前谁能给你的客户发消息,他们的数据被复制到了哪里,以及是否每个账户都开启了两步验证。问题很简单,但正是这些问题的答案,决定了一起事件是被悄悄控制住,还是变成一条出现在每位客户手机上的通知。另请阅读中小企业网络安全基础。
资料来源
常见问题
我的数据在ASOS被黑事件中泄露了吗?
目前尚未证实。ASOS表示,包括姓名和联系方式在内的基本个人信息可能已被未经授权的一方访问,但公司认为支付卡信息和密码没有受到影响。公司尚未说明有多少客户受到影响,因此请直接在其官方网站上关注最新消息。
现在使用ASOS应用安全吗?
ASOS表示,其网站和应用运行正常,并已限制对其通知平台的访问。收到这条通知并不代表你的手机被黑,因为它是从公司的系统发出的。为谨慎起见,请修改密码,并且不要打开任何以ASOS名义发来的链接。
我收到了ASOS HACKED通知,该怎么办?
不要点击链接,也不要联系该频道。修改你的ASOS密码以及所有使用相同密码的账户密码,为电子邮箱和银行应用开启两步验证,留意银行对账单,并警惕任何要求你重置密码或提供退款的消息或电话。
如何保护我的网店免遭类似ASOS这样的攻击?
为数据平台以及通知和消息平台上的每个账户开启两步验证,将向全体客户发送的权限限制在少数几个人手中并要求二次审批,将密钥存放在密钥保管库中并定期轮换,对群发和大批量导出设置警报,并制定一份事件响应计划,涵盖在72小时内通知主管机构。
在 Google 上关注 Origami
把 Origami 设为首选来源,我们的文章就会优先出现在您的 Google 搜索和热门新闻中。






