この記事の内容

ASOSのハッキングで何が起きたのか?
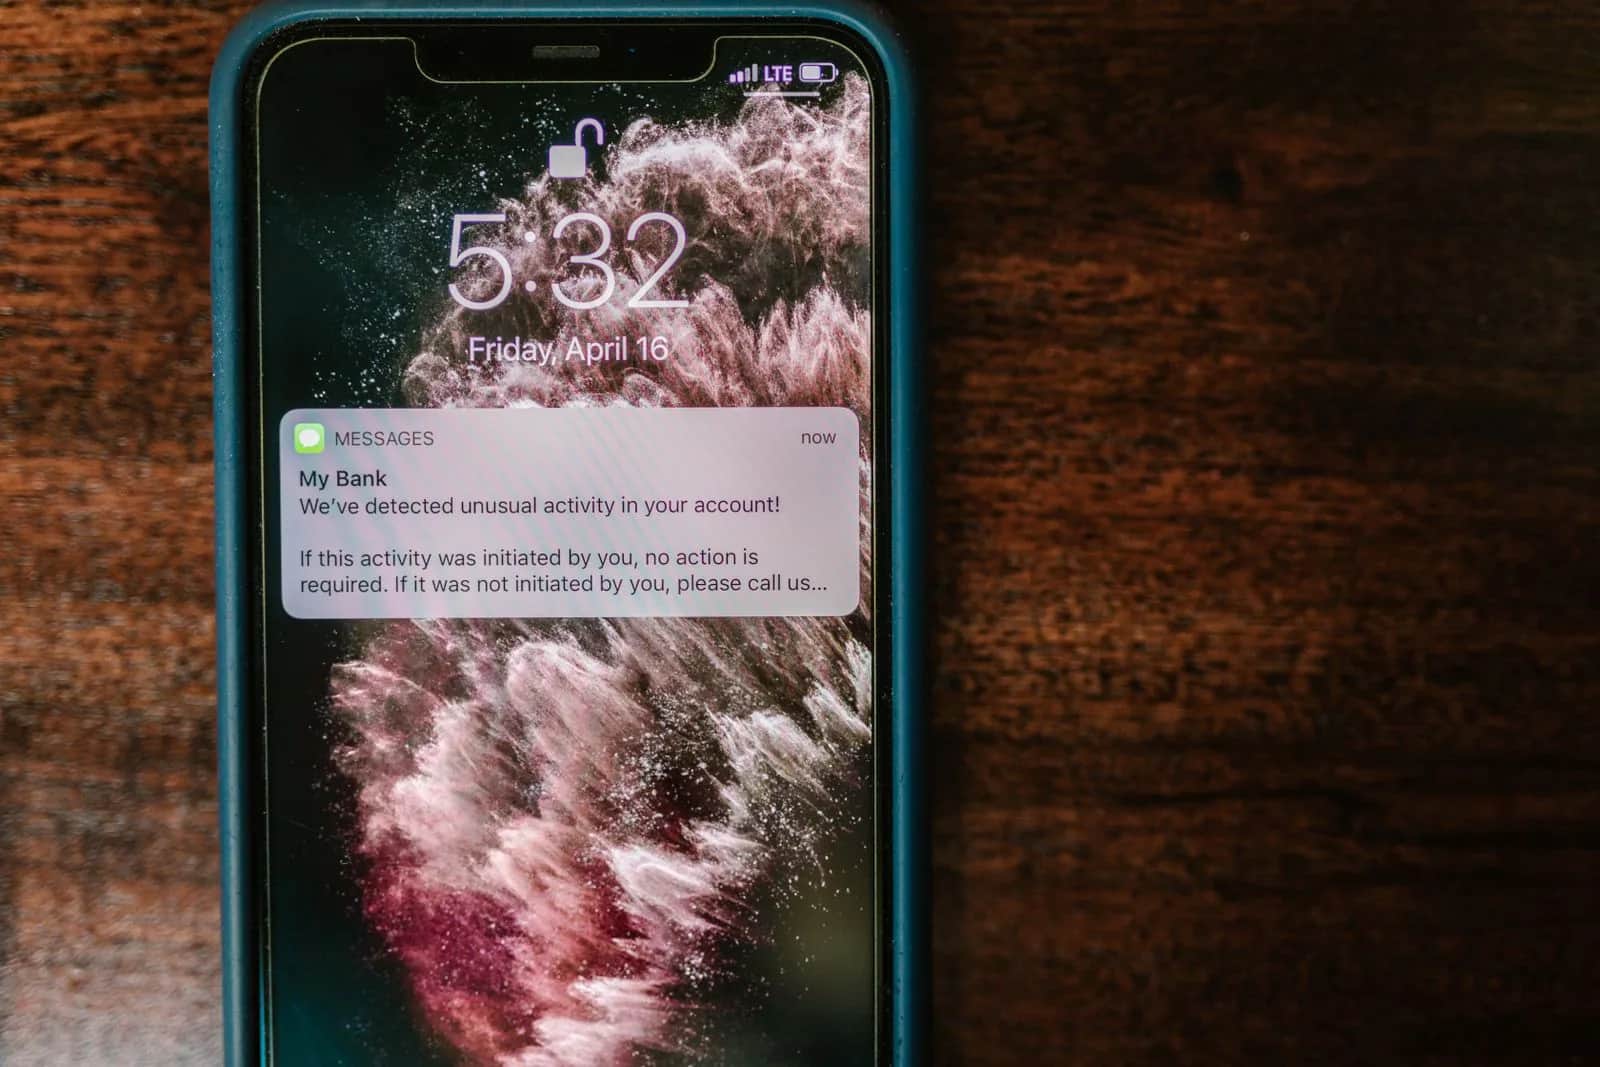
2026年10月6日、英国のファッション小売企業ASOSのアプリ利用者のスマートフォンに、「ASOS HACKED」というタイトルの通知が届きました。宛先は同社のデータ保護責任者とITチームで、内容は「Snowflakeインスタンスを完全に掌握した。こちらと交渉しろ。さもなければ流出させる」というものでした。通知には、Xuanye Groupと名乗るグループが運営するTelegramチャンネルへのリンクが付いていました。ASOSはこの通知が不正なものであることを認め、氏名や連絡先を含む基本的な個人情報に権限のない第三者がアクセスした可能性があるとしつつ、決済カード情報やアカウントのパスワードには影響がないと考えていると述べました。ASOSのアカウントをお持ちの方は、リンクをタップせず、同じパスワードを他でも使っている場合は変更し、今後数日間はASOSを名乗るあらゆるメッセージを疑ってかかってください。
ASOSが認めたこと、認めていないこと
同社の声明は次の三点を示しました。
- 発生源:ASOSが顧客とのコミュニケーションに使用している第三者プラットフォームに関わる不正な活動。同社はただちに通知プラットフォームへのアクセスを制限し、専門アドバイザーや関係当局と連携して対応しています。
- リスクのあるデータ:現時点の評価では、氏名と連絡先であり、決済カード情報やパスワードは含まれません。
- サービス:ウェブサイトとアプリは通常どおり稼働しています。ASOSはメールで顧客に謝罪し、通知を無視してリンクをクリックしないよう呼びかけました。
明らかにされていないのは、通知を受け取った人数、持ち出された可能性のあるレコード数、そして通知の送信に使われたプラットフォームです。データの保存と分析のためのクラウドプラットフォームであるSnowflakeは、調査の結果、自社プラットフォームへの侵害は見つからなかったと述べました。セキュリティ企業のSophosは、このグループがハッカーフォーラムや他のTelegramチャンネルでこれまで一度も言及されたことがないと指摘しています。英国国家サイバーセキュリティセンター(NCSC)がASOSを支援しています。
財務面では、ASOSの株価はロンドン証券取引所の取引中に14%以上下落し、終値は9.56%安となりました。同社は事業継続の補償を含むサイバー保険に加入しており、業績への影響を数値化するのは時期尚早だとしています。また、「asos hacked」という検索はGoogleトレンドでサウジアラビアの急上昇ワードにも入っており、この件は当地の利用者にも関係しています。
ASOSのアカウントをお持ちの方が今すべきこと
- 通知のリンクをタップしない、そしてチャンネルに連絡しないこと。これはASOS自身の助言です。
- パスワードを変更する:ASOSと、同じパスワードを使っている他のすべてのサイトで。
- 二段階認証を有効にする:メールと銀行アプリで。英国のNCSCは、これをオンラインアカウントを守る最も効果的な方法の一つとしています。
- 銀行の取引明細を確認する:不審な取引がないかチェックしましょう。
- フィッシングを警戒する。氏名、電話番号、メールアドレスがあれば、詐欺師は「返金」や「パスワード再設定」についてもっともらしいメッセージを書けます。ASOSにはウェブサイトかアプリから直接アクセスし、メッセージで届いたリンクからは決してアクセスしないでください。
この通知を受け取ったからといって、あなたのスマートフォンがハッキングされたわけではありません。通知はあなたの端末からではなく、同社のシステムから送信されたものです。
ストアへの教訓その一:通知チャネルはすべての顧客に届く
このインシデントで最も危険なのは、データだけではありません。攻撃者はストア自身の通知プラットフォームを使って脅迫をすべての顧客の画面に表示させ、数時間のうちに企業への圧力を公の危機へと変えました。セキュリティ専門家は、アプリ利用者にプッシュ通知を送るには通知システムへのアクセスが必要であり、それは攻撃者が侵入したと主張するデータプラットフォームとは別のものだと指摘しています。つまり、アプリ通知からSMS、メール、WhatsAppに至るまで、顧客向けメッセージングプラットフォームにはデータベースと同等の保護が必要だということです。
- 代理店や外部マーケターのアカウントも含め、送信できるすべてのアカウントで二段階認証を必須にする。
- 「全顧客に送信」の権限を別に設け、ごく少数の人だけに付与し、できれば二人目の承認を必須にする。
- これらのプラットフォームのAPIキーはコードではなくシークレット管理ツールに保管し、定期的にローテーションし、従業員の退職時や代理店との契約終了時にはすぐに無効化する。
- 通常のスケジュール外の一斉送信には即時アラートを出す。
教訓その二:データウェアハウスは盗まれたパスワード一つで陥落しうる
攻撃者がどのようにASOSのシステムに侵入したのかについては、まだ確認された詳細はありません。しかし既知の前例があります。2024年、MandiantはSnowflakeの顧客アカウントを狙ったキャンペーンを追跡し、MandiantとSnowflakeは侵害の可能性がある約165の組織に通知しました。原因はプラットフォームの欠陥ではありませんでした。Snowflakeが所有していないシステムからインフォスティーラー型マルウェアによって盗まれた認証情報で、中には2020年にまで遡るものもあり、多要素認証が設定されていないアカウントで使用されたのです。防御策は複雑ではありません。
- データプラットフォームのすべてのユーザーに二段階認証を設定し、システムアカウントにはパスワードではなくキーを使う。
- アクセスを自社の既知のネットワークアドレスに限定する。
- 分析用ウェアハウスには分析に必要な分以上のデータをコピーしない。電話番号やメールアドレスはマスキングするか、トークンに置き換えることができます。
- 大量エクスポートや不審なクエリにアラートを設定する。
教訓その三:インシデント対応計画はインシデントの前に書いておく
ASOSは同日中に声明を出し、メールで顧客に謝罪し、保険の状況も開示しました。これは危機の当日に即興でできることではありません。サウジアラビアでは、サウジデータ・人工知能庁(SDAIA)の個人データ侵害インシデントに関する手続きガイドにより、管理者は、データまたはその持ち主である個人に損害を与えるおそれのあるインシデントを認識してから72時間以内に所轄当局へ通知し、影響を受けたデータ主体に損害が生じた場合は遅滞なく本人に通知することが求められています。誰が判断するのか、誰が会社を代表して話すのか、顧客へのメッセージの文面、そしてすべての送信チャネルを数分以内に停止する方法を、事前に準備しておきましょう。詳しくは個人データ保護法(PDPL)に関する当社のガイドをお読みください。
Origamiでの構築方法
当社が顧客のためにストアやアプリを構築する際は、通知・メッセージングプラットフォームを付随的なマーケティングツールではなく、攻撃対象領域の一部として扱います。送信権限は厳しく管理し、キーはコードの外に保管し、すべての送信を記録し、全チャネルを一括で止める緊急停止スイッチを一つ用意します。すでにストアを運営中であれば、まず簡単なレビューから始めます。現在誰が顧客にメッセージを送れるのか、顧客データがどこにコピーされているのか、そしてすべてのアカウントに二段階認証が設定されているか。シンプルな質問ですが、その答えこそが、静かに封じ込められるインシデントと、すべての顧客のスマートフォンに届く通知とを分けるのです。あわせて中小企業のためのサイバーセキュリティの基本もお読みください。
出典
よくある質問
ASOSのハッキングで私のデータは流出したのですか?
まだ確認されていません。ASOSは、氏名や連絡先を含む基本的な個人情報に権限のない第三者がアクセスした可能性があるとしつつ、決済カード情報やパスワードには影響がないと考えていると述べています。同社は影響を受けた顧客の人数を明らかにしていないため、公式サイトで直接最新情報を確認してください。
ASOSのアプリは今使っても安全ですか?
ASOSは、ウェブサイトとアプリは通常どおり稼働しており、通知プラットフォームへのアクセスを制限したと述べています。この通知を受け取ったからといって、あなたのスマートフォンがハッキングされたわけではありません。通知は同社のシステムから送信されたものだからです。念のためパスワードを変更し、ASOSの名前で届いたリンクは開かないでください。
ASOS HACKEDの通知を受け取りました。どうすればよいですか?
リンクをタップしたり、チャンネルに連絡したりしないでください。ASOSのパスワードと、同じパスワードを使っているすべてのアカウントのパスワードを変更し、メールと銀行アプリで二段階認証を有効にし、銀行の取引明細を確認し、パスワードの再設定を求めたり返金を持ちかけたりするメッセージや電話には注意してください。
ASOSのようなハッキングから自分のネットショップを守るにはどうすればよいですか?
データプラットフォームと通知・メッセージングプラットフォームのすべてのアカウントで二段階認証を有効にし、全顧客への送信権限は少人数に限定して二重承認を必須にし、キーはシークレット管理ツールに保管して定期的にローテーションし、一斉送信や大量エクスポートにアラートを設定し、72時間以内の所轄当局への通知を含むインシデント対応計画を用意しておきましょう。
GoogleでOrigamiをフォロー
Origamiを優先ソースに追加すると、Google検索やトップニュースで私たちの記事が優先的に表示されます。






