In diesem Artikel
- Was ist beim ASOS-Hack passiert?
- Was ASOS bestätigt hat und was nicht
- Was Sie jetzt tun sollten, wenn Sie ein ASOS-Konto haben
- Erste Lektion für Shops: Ihr Benachrichtigungskanal erreicht jeden Kunden
- Zweite Lektion: Ein Data Warehouse kann an einem einzigen gestohlenen Passwort scheitern
- Dritte Lektion: Schreiben Sie den Notfallplan vor dem Notfall
- Wie wir es bei Origami umsetzen
- Quellen

Was ist beim ASOS-Hack passiert?
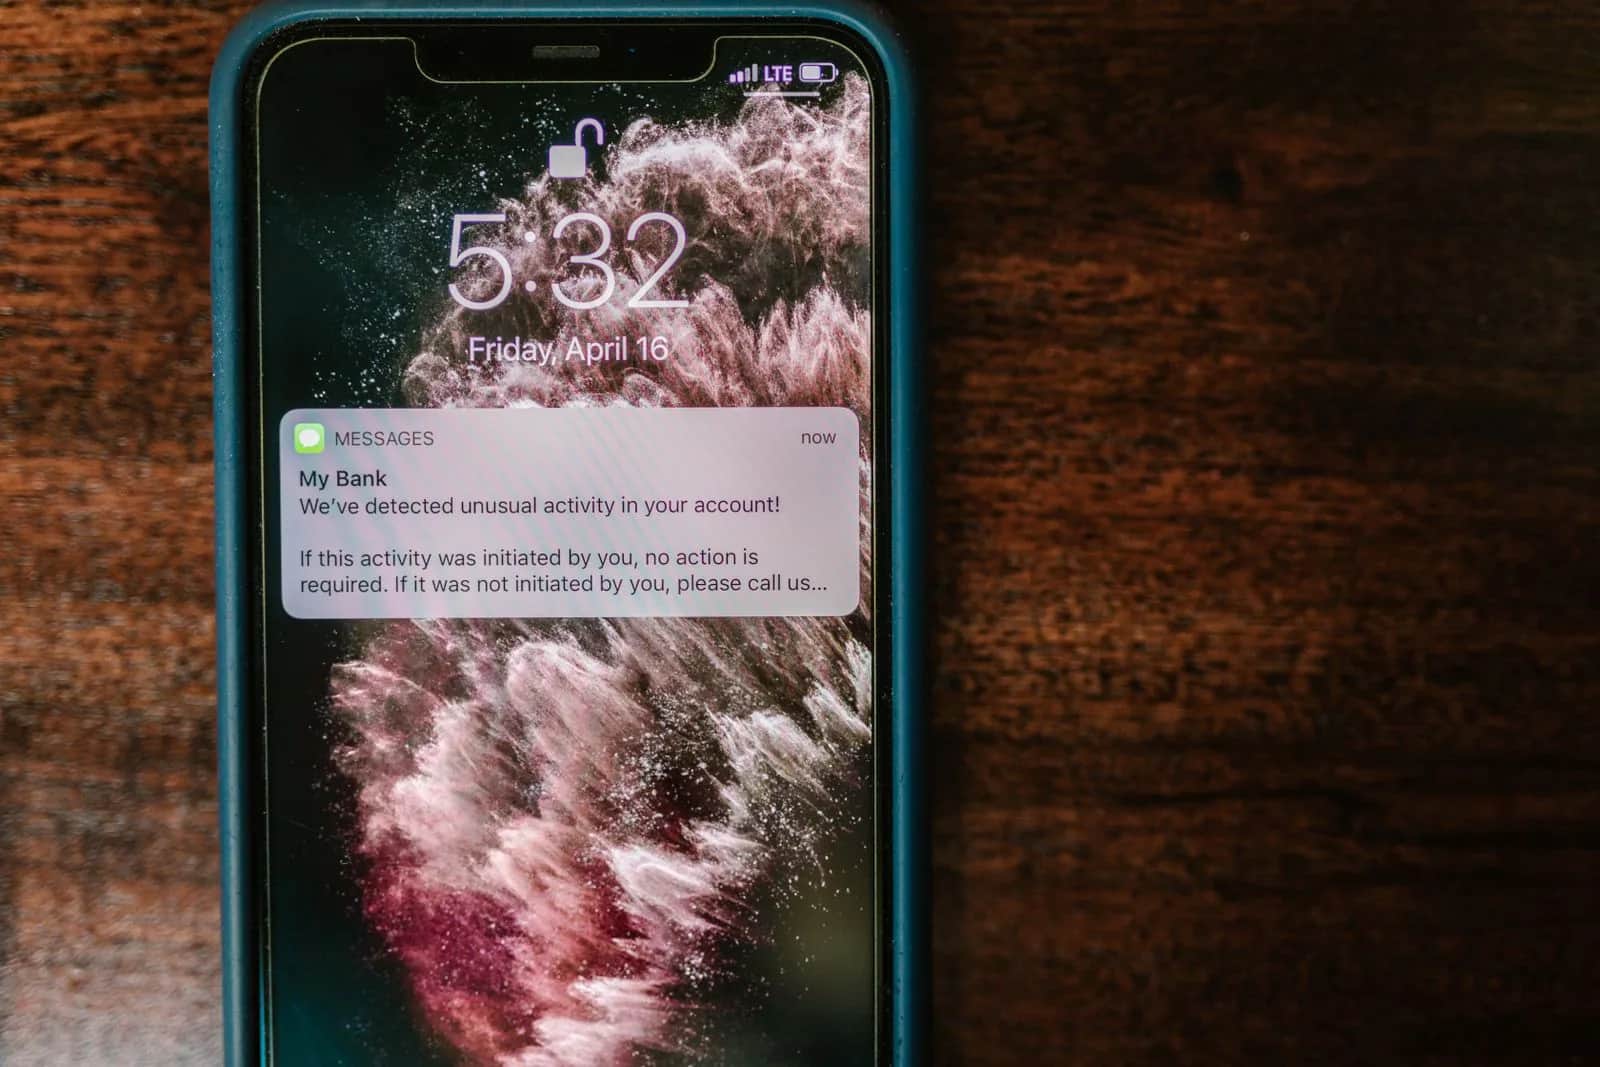
Am 6. Oktober 2026 erhielten Nutzer der App des britischen Modehändlers ASOS auf ihren Telefonen eine Benachrichtigung mit dem Titel „ASOS HACKED“, gerichtet an den Datenschutzbeauftragten und das IT-Team des Unternehmens: „Wir haben die Snowflake-Instanz vollständig kompromittiert. Nehmt Kontakt mit uns auf, oder wir leaken sie.“ Sie enthielt einen Link zu einem Telegram-Kanal, der von einer Gruppe betrieben wird, die sich Xuanye Group nennt. ASOS bestätigte, dass die Benachrichtigung nicht autorisiert war, und erklärte, dass Unbefugte möglicherweise auf grundlegende personenbezogene Daten zugegriffen haben, darunter Namen und Kontaktdaten, dass das Unternehmen aber nicht davon ausgeht, dass Zahlungskartendaten oder Kontopasswörter betroffen sind. Wenn Sie ein ASOS-Konto haben, tippen Sie nicht auf den Link, ändern Sie Ihr Passwort, falls Sie es auch anderswo verwenden, und begegnen Sie in den kommenden Tagen jeder Nachricht, die angeblich von ASOS stammt, mit Misstrauen.
Was ASOS bestätigt hat und was nicht
Die Erklärung des Unternehmens nannte drei Punkte:
- Die Quelle: unbefugte Aktivitäten im Zusammenhang mit Plattformen von Drittanbietern, die ASOS zur Kommunikation mit Kunden nutzt. Das Unternehmen hat den Zugang zu seinen Benachrichtigungsplattformen sofort eingeschränkt und arbeitet mit spezialisierten Beratern und den zuständigen Behörden zusammen.
- Die gefährdeten Daten: Namen und Kontaktdaten, nach aktueller Einschätzung jedoch keine Zahlungskartendaten oder Passwörter.
- Der Betrieb: Website und App funktionieren normal. ASOS entschuldigte sich per E-Mail bei den Kunden und bat sie, die Benachrichtigung zu ignorieren und nicht auf den Link zu klicken.
Was nicht bekannt gegeben wurde: wie viele Menschen die Benachrichtigung erhalten haben, wie viele Datensätze möglicherweise abgeflossen sind und über welche Plattform sie verschickt wurde. Snowflake, eine Cloud-Plattform zum Speichern und Analysieren von Daten, erklärte, ihre Untersuchung habe keine Kompromittierung der eigenen Plattform ergeben. Das Sicherheitsunternehmen Sophos sagte, die Gruppe sei zuvor noch nie in Hackerforen oder anderen Telegram-Kanälen erwähnt worden. Das britische National Cyber Security Centre (NCSC) unterstützt ASOS.
Finanziell fiel die ASOS-Aktie im Handel an der Londoner Börse um mehr als 14 % und schloss mit einem Minus von 9,56 %. Das Unternehmen erklärte, es verfüge über eine Cyberversicherung, die auch eine Absicherung der Betriebsfortführung umfasst, und es sei noch zu früh, um Auswirkungen auf das Geschäft zu beziffern. Suchanfragen nach „asos hacked“ tauchten zudem in Google Trends unter den Trendsuchen in Saudi-Arabien auf, das betrifft also auch Nutzer hier.
Was Sie jetzt tun sollten, wenn Sie ein ASOS-Konto haben
- Tippen Sie nicht auf den Link in der Benachrichtigung und nehmen Sie keinen Kontakt mit dem Kanal auf. Das ist der Rat von ASOS selbst.
- Ändern Sie Ihr Passwort bei ASOS und auf jeder anderen Website, auf der Sie dasselbe verwenden.
- Aktivieren Sie die Zwei-Faktor-Authentifizierung für Ihre E-Mail und Ihre Banking-Apps. Das britische NCSC bezeichnet sie als eine der wirksamsten Methoden, Online-Konten zu schützen.
- Behalten Sie Ihre Kontoauszüge im Blick und achten Sie auf Ungewöhnliches.
- Rechnen Sie mit Phishing. Ein Name, eine Telefonnummer und eine E-Mail-Adresse reichen einem Betrüger, um eine überzeugende Nachricht über eine „Rückerstattung“ oder ein „Zurücksetzen des Passworts“ zu schreiben. Rufen Sie ASOS direkt über die Website oder die App auf, niemals über einen Link, den Sie in einer Nachricht erhalten haben.
Der Erhalt der Benachrichtigung bedeutet nicht, dass Ihr Telefon gehackt wurde. Sie wurde aus den Systemen des Unternehmens verschickt, nicht von Ihrem Gerät.
Erste Lektion für Shops: Ihr Benachrichtigungskanal erreicht jeden Kunden
Das Gefährlichste an diesem Vorfall sind nicht allein die Daten. Die Angreifer nutzten die eigene Benachrichtigungsplattform des Shops, um ihre Drohung auf den Bildschirm jedes Kunden zu bringen, und machten so aus dem Druck auf das Unternehmen binnen Stunden eine öffentliche Krise. Sicherheitsexperten wiesen darauf hin, dass für das Senden einer Push-Benachrichtigung an App-Nutzer Zugriff auf das Benachrichtigungssystem nötig ist, das von der Datenplattform getrennt ist, die die Angreifer erreicht haben wollen. Das heißt: Ihre Plattformen für die Kundenkommunikation, von App-Benachrichtigungen über SMS und E-Mail bis WhatsApp, brauchen denselben Schutz wie Ihre Datenbank:
- Verpflichtende Zwei-Faktor-Authentifizierung für jedes Konto, das versenden kann, einschließlich der Konten von Agenturen und externen Marketern.
- Eine separate Berechtigung „an alle Kunden senden“, die nur sehr wenige Personen besitzen, idealerweise mit verpflichtender Freigabe durch eine zweite Person.
- API-Schlüssel für diese Plattformen in einem Secrets-Tresor statt im Code, regelmäßig rotiert und sofort widerrufen, wenn ein Mitarbeiter geht oder ein Agenturvertrag endet.
- Ein sofortiger Alarm bei jedem Massenversand außerhalb des üblichen Zeitplans.
Zweite Lektion: Ein Data Warehouse kann an einem einzigen gestohlenen Passwort scheitern
Wie die Angreifer in die Systeme von ASOS gelangten, ist noch nicht bestätigt. Es gibt aber einen bekannten Präzedenzfall: 2024 verfolgte Mandiant eine Kampagne gegen Kundenkonten von Snowflake, und Mandiant und Snowflake benachrichtigten rund 165 potenziell betroffene Organisationen. Die Ursache war keine Schwachstelle der Plattform. Es waren Zugangsdaten, die von Infostealer-Malware auf Systemen gestohlen wurden, die nicht Snowflake gehörten, teils bereits aus dem Jahr 2020, und die bei Konten ohne Multi-Faktor-Authentifizierung verwendet wurden. Die Abwehrmaßnahmen sind nicht kompliziert:
- Zwei-Faktor-Authentifizierung für jeden Nutzer Ihrer Datenplattform und Schlüssel statt Passwörtern für Systemkonten.
- Zugriff nur von den bekannten Netzwerkadressen Ihres Unternehmens.
- Kopieren Sie nicht mehr in Ihr Analyse-Warehouse, als die Analyse braucht. Telefonnummern und E-Mail-Adressen lassen sich maskieren oder durch Tokens ersetzen.
- Alarme bei großen Exporten und ungewöhnlichen Abfragen.
Dritte Lektion: Schreiben Sie den Notfallplan vor dem Notfall
ASOS veröffentlichte noch am selben Tag eine Erklärung, entschuldigte sich per E-Mail bei den Kunden und legte seine Versicherungssituation offen. So etwas wird nicht am Tag einer Krise improvisiert. In Saudi-Arabien verpflichtet der Verfahrensleitfaden der Saudi-Behörde für Daten und Künstliche Intelligenz (SDAIA) zu Verletzungen des Schutzes personenbezogener Daten den Verantwortlichen, die zuständige Behörde innerhalb von 72 Stunden zu benachrichtigen, nachdem er von einem Vorfall erfahren hat, der den Daten oder den Personen, denen sie gehören, schaden kann, und betroffene Personen unverzüglich zu benachrichtigen, wenn ihnen ein Schaden entsteht. Bereiten Sie im Voraus vor: wer entscheidet, wer für das Unternehmen spricht, den Text der Kundennachricht und wie sich jeder Versandkanal innerhalb von Minuten abschalten lässt. Die Einzelheiten finden Sie in unserem Leitfaden zum Gesetz zum Schutz personenbezogener Daten (PDPL).
Wie wir es bei Origami umsetzen
Wenn wir einen Shop oder eine App für unsere Kunden entwickeln, behandeln wir Benachrichtigungs- und Messaging-Plattformen als Teil der Angriffsfläche und nicht als Marketing-Nebensache: eng vergebene Versandberechtigungen, Schlüssel außerhalb des Codes, ein Protokoll jedes Versands und ein einziger Notschalter für alle Kanäle. Wenn Ihr Shop bereits live ist, beginnen wir mit einer kurzen Prüfung: wer heute Nachrichten an Ihre Kunden senden kann, wohin deren Daten kopiert werden und ob jedes Konto eine Zwei-Faktor-Authentifizierung hat. Einfache Fragen, aber ihre Antworten entscheiden darüber, ob ein Vorfall leise eingedämmt wird oder eine Benachrichtigung auf dem Telefon jedes Kunden landet. Lesen Sie auch die Grundlagen der Cybersicherheit für kleine und mittlere Unternehmen.
Quellen
- ASOS: Nicht autorisierte ASOS-Benachrichtigung, Kundenservice-Seite (6. Oktober 2026)
- The Guardian: Erklärung von ASOS, Aktienkurs und Kommentar des NCSC
- BBC: „Asos hacked“: Wie kann ich mich schützen?
- Hackread: die Benachrichtigung und die Behauptungen der Xuanye Group
- Mandiant: die Kampagne von 2024 gegen Snowflake-Instanzen von Kunden
- SDAIA: Verfahrensleitfaden zu Verletzungen des Schutzes personenbezogener Daten
Häufige Fragen
Wurden meine Daten beim ASOS-Hack geleakt?
Das ist noch nicht bestätigt. ASOS erklärte, dass Unbefugte möglicherweise auf grundlegende personenbezogene Daten zugegriffen haben, darunter Namen und Kontaktdaten, und dass das Unternehmen nicht davon ausgeht, dass Zahlungskartendaten oder Passwörter betroffen sind. Wie viele Kunden betroffen sind, hat das Unternehmen nicht gesagt; verfolgen Sie die Updates daher direkt auf der offiziellen Website.
Ist die ASOS-App jetzt sicher?
ASOS erklärte, dass Website und App normal funktionieren und dass das Unternehmen den Zugang zu seinen Benachrichtigungsplattformen eingeschränkt hat. Der Erhalt der Benachrichtigung bedeutet nicht, dass Ihr Telefon gehackt wurde, denn sie wurde aus den Systemen des Unternehmens verschickt. Ändern Sie vorsichtshalber Ihr Passwort und öffnen Sie keine Links, die Sie im Namen von ASOS erhalten.
Ich habe die Benachrichtigung ASOS HACKED erhalten. Was soll ich tun?
Tippen Sie nicht auf den Link und nehmen Sie keinen Kontakt mit dem Kanal auf. Ändern Sie Ihr ASOS-Passwort und das jedes Kontos, das dasselbe verwendet, aktivieren Sie die Zwei-Faktor-Authentifizierung für Ihre E-Mail und Ihre Banking-Apps, behalten Sie Ihre Kontoauszüge im Blick und seien Sie misstrauisch bei Nachrichten oder Anrufen, die Sie zum Zurücksetzen eines Passworts auffordern oder eine Rückerstattung anbieten.
Wie schütze ich meinen Onlineshop vor einem Hack wie bei ASOS?
Aktivieren Sie die Zwei-Faktor-Authentifizierung für jedes Konto auf Ihrer Datenplattform und Ihren Benachrichtigungs- und Messaging-Plattformen, beschränken Sie die Berechtigung zum Versand an alle Kunden auf wenige Personen mit einer zweiten Freigabe, bewahren Sie Schlüssel in einem Secrets-Tresor auf und rotieren Sie sie, richten Sie Alarme für Massenversand und große Exporte ein und erstellen Sie einen Notfallplan, der die Meldung an die zuständige Behörde innerhalb von 72 Stunden abdeckt.
Folgen Sie Origami bei Google
Legen Sie Origami als bevorzugte Quelle fest, dann erscheinen unsere Artikel bei Ihnen zuerst in der Google-Suche und in den Top-Meldungen.






