Dalam artikel ini
- Apa yang terjadi dalam peretasan ASOS?
- Apa yang sudah dan belum dikonfirmasi ASOS
- Yang harus dilakukan sekarang jika Anda memiliki akun ASOS
- Pelajaran pertama bagi toko: Kanal notifikasi Anda menjangkau setiap pelanggan
- Pelajaran kedua: Gudang data bisa jebol karena satu kata sandi curian
- Pelajaran ketiga: Tulis rencana penanganan insiden sebelum insiden terjadi
- Cara kami membangunnya di Origami
- Sumber

Apa yang terjadi dalam peretasan ASOS?
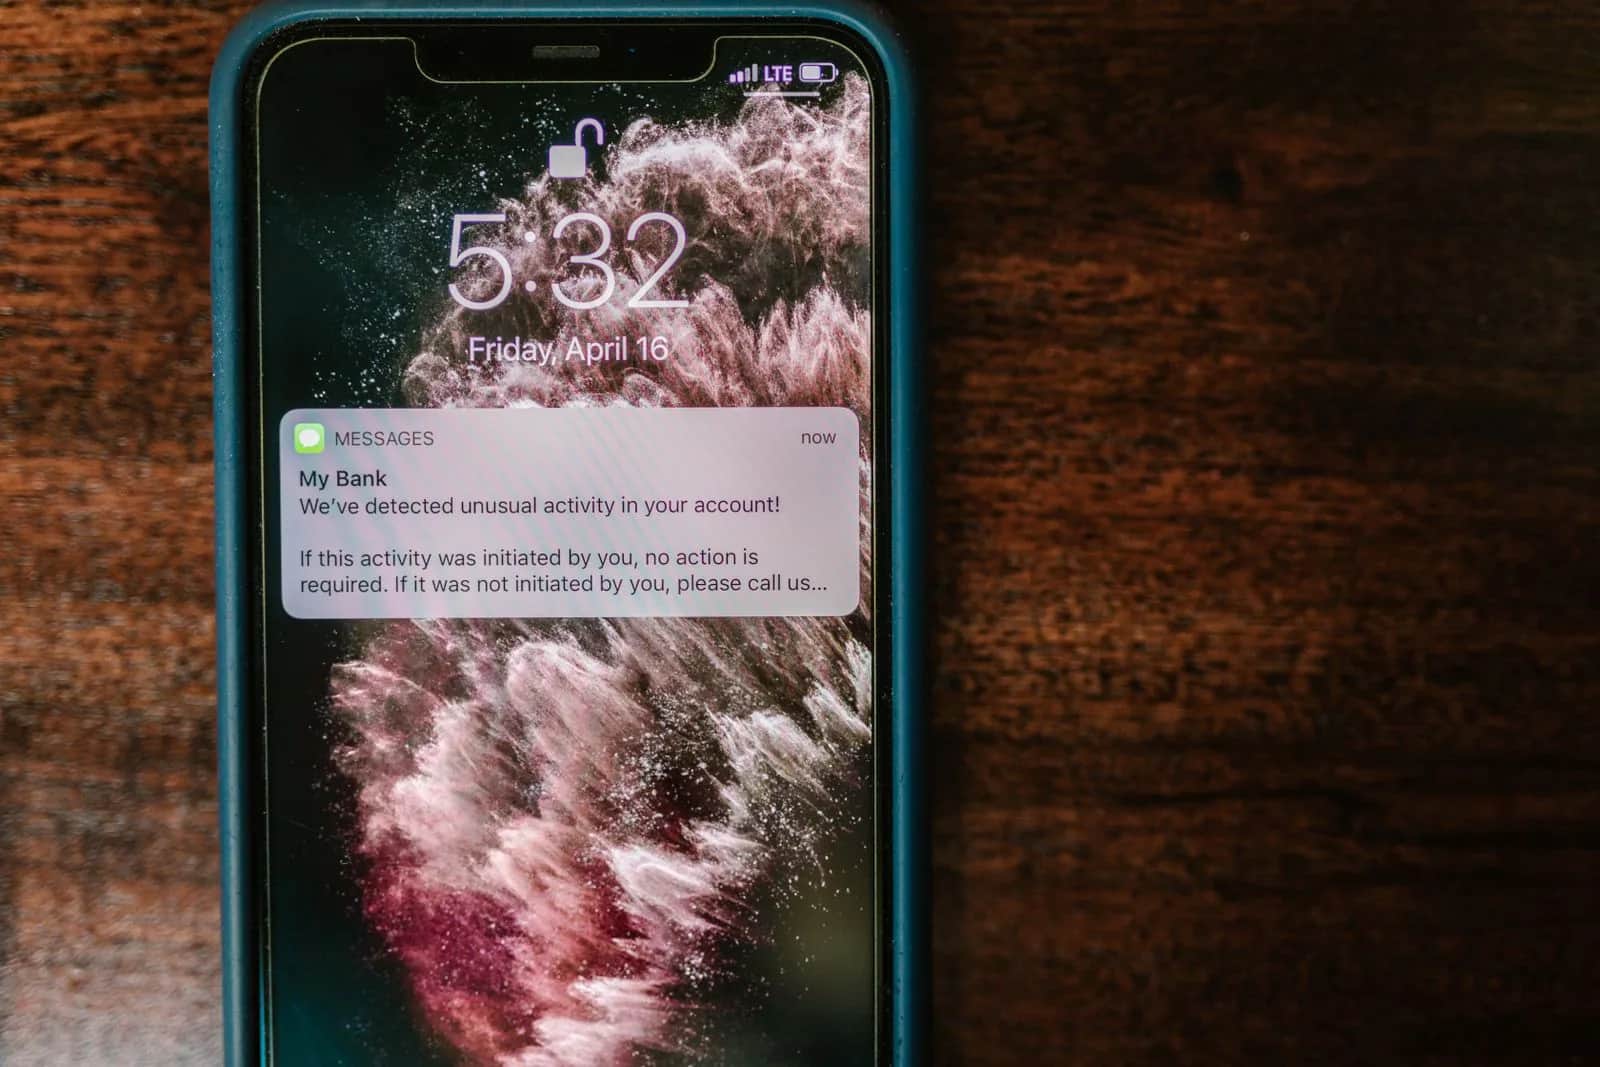
Pada 6 Oktober 2026, pengguna aplikasi peritel mode asal Inggris ASOS menerima notifikasi di ponsel mereka berjudul "ASOS HACKED", yang ditujukan kepada petugas pelindungan data dan tim TI perusahaan: "Kami telah sepenuhnya membobol instans Snowflake. Hubungi kami, atau kami akan membocorkannya." Notifikasi itu memuat tautan ke kanal Telegram yang dikelola oleh kelompok yang menyebut dirinya Xuanye Group. ASOS mengonfirmasi bahwa notifikasi tersebut tidak sah dan mengatakan informasi pribadi dasar, termasuk nama dan detail kontak, mungkin telah diakses oleh pihak yang tidak berwenang, tetapi perusahaan tidak meyakini bahwa informasi kartu pembayaran atau kata sandi akun terdampak. Jika Anda memiliki akun ASOS, jangan ketuk tautannya, ganti kata sandi Anda jika Anda juga memakainya di tempat lain, dan curigai setiap pesan yang mengaku berasal dari ASOS dalam beberapa hari ke depan.
Apa yang sudah dan belum dikonfirmasi ASOS
Pernyataan perusahaan memuat tiga poin:
- Sumbernya: aktivitas tidak sah yang melibatkan platform pihak ketiga yang digunakan ASOS untuk berkomunikasi dengan pelanggan. Perusahaan segera membatasi akses ke platform notifikasinya dan bekerja sama dengan penasihat spesialis serta otoritas terkait.
- Data yang berisiko: nama dan detail kontak, tetapi bukan informasi kartu pembayaran atau kata sandi, berdasarkan penilaian saat ini.
- Layanannya: situs web dan aplikasi beroperasi normal. ASOS meminta maaf kepada pelanggan melalui email dan meminta mereka mengabaikan notifikasi itu serta tidak mengeklik tautannya.
Yang belum diungkapkan: berapa banyak orang yang menerima notifikasi, berapa banyak catatan yang mungkin telah diambil, dan platform mana yang digunakan untuk mengirimnya. Snowflake, platform cloud untuk menyimpan dan menganalisis data, mengatakan investigasinya tidak menemukan pembobolan pada platformnya sendiri. Perusahaan keamanan Sophos mengatakan kelompok itu belum pernah disebut sebelumnya di forum peretas atau kanal Telegram lainnya. Pusat Keamanan Siber Nasional Inggris (NCSC) membantu ASOS.
Dari sisi keuangan, saham ASOS turun lebih dari 14% selama perdagangan di Bursa Efek London dan ditutup melemah 9,56%. Perusahaan mengatakan memiliki asuransi siber yang mencakup perlindungan kelangsungan usaha, dan masih terlalu dini untuk mengukur dampak apa pun terhadap kegiatan usahanya. Pencarian "asos hacked" juga muncul di antara pencarian yang sedang tren di Arab Saudi di Google Trends, jadi hal ini juga memengaruhi pengguna di sini.
Yang harus dilakukan sekarang jika Anda memiliki akun ASOS
- Jangan ketuk tautan di notifikasi dan jangan hubungi kanal tersebut. Ini adalah saran dari ASOS sendiri.
- Ganti kata sandi Anda di ASOS dan di situs lain mana pun yang memakai kata sandi yang sama.
- Aktifkan verifikasi dua langkah untuk email dan aplikasi perbankan Anda. NCSC Inggris menyebutnya salah satu cara paling efektif untuk melindungi akun online.
- Pantau mutasi rekening bank Anda untuk melihat apa pun yang tidak biasa.
- Waspadai phishing. Nama, nomor telepon, dan email sudah cukup bagi penipu untuk menulis pesan meyakinkan tentang "pengembalian dana" atau "pengaturan ulang kata sandi". Buka ASOS langsung melalui situs web atau aplikasinya, jangan pernah melalui tautan yang Anda terima dalam pesan.
Menerima notifikasi itu tidak berarti ponsel Anda diretas. Notifikasi tersebut dikirim dari sistem perusahaan, bukan dari perangkat Anda.
Pelajaran pertama bagi toko: Kanal notifikasi Anda menjangkau setiap pelanggan
Bagian paling berbahaya dari insiden ini bukan hanya datanya. Para penyerang menggunakan platform notifikasi milik toko itu sendiri untuk menampilkan ancaman mereka di layar setiap pelanggan, sehingga tekanan terhadap perusahaan berubah menjadi krisis publik dalam hitungan jam. Para pakar keamanan menunjukkan bahwa mengirim notifikasi push kepada pengguna aplikasi memerlukan akses ke sistem notifikasi, yang terpisah dari platform data yang diklaim telah dijangkau oleh para penyerang. Artinya, platform pesan pelanggan Anda, mulai dari notifikasi aplikasi hingga SMS, email, dan WhatsApp, memerlukan perlindungan yang sama dengan basis data Anda:
- Verifikasi dua langkah wajib pada setiap akun yang dapat mengirim, termasuk akun agensi dan pemasar eksternal.
- Izin terpisah "kirim ke semua pelanggan" yang hanya dipegang oleh sangat sedikit orang, idealnya dengan persetujuan wajib dari orang kedua.
- Kunci API untuk platform ini disimpan di brankas rahasia, bukan di dalam kode, dirotasi secara berkala, dan dicabut begitu seorang karyawan keluar atau kontrak agensi berakhir.
- Peringatan instan untuk setiap pengiriman massal di luar jadwal biasa.
Pelajaran kedua: Gudang data bisa jebol karena satu kata sandi curian
Belum ada detail yang terkonfirmasi tentang bagaimana para penyerang masuk ke sistem ASOS. Namun ada preseden yang diketahui: pada 2024 Mandiant melacak kampanye terhadap akun pelanggan Snowflake, dan Mandiant serta Snowflake memberi tahu sekitar 165 organisasi yang berpotensi terpapar. Penyebabnya bukan celah pada platform. Penyebabnya adalah kredensial yang dicuri oleh malware infostealer dari sistem yang bukan milik Snowflake, sebagian sudah ada sejak 2020, dan digunakan pada akun tanpa autentikasi multifaktor. Langkah pertahanannya tidak rumit:
- Verifikasi dua langkah untuk setiap pengguna di platform data Anda, dan kunci alih-alih kata sandi untuk akun sistem.
- Akses dibatasi hanya dari alamat jaringan perusahaan Anda yang dikenal.
- Jangan menyalin ke gudang analitik Anda lebih dari yang dibutuhkan analisis. Nomor telepon dan email dapat disamarkan atau diganti dengan token.
- Peringatan untuk ekspor besar dan kueri yang tidak biasa.
Pelajaran ketiga: Tulis rencana penanganan insiden sebelum insiden terjadi
ASOS mengeluarkan pernyataan pada hari yang sama, meminta maaf kepada pelanggan melalui email, dan mengungkapkan posisi asuransinya. Hal seperti itu tidak bisa diimprovisasi pada hari krisis. Di Arab Saudi, panduan prosedural Otoritas Data dan Kecerdasan Buatan Saudi (SDAIA) tentang insiden pelanggaran data pribadi mewajibkan pengendali data untuk memberi tahu otoritas yang berwenang dalam 72 jam sejak mengetahui insiden yang dapat merugikan data atau orang-orang pemilik data tersebut, dan untuk memberi tahu subjek data yang terdampak tanpa penundaan jika mereka dirugikan. Bersiaplah sejak awal: siapa yang memutuskan, siapa yang berbicara atas nama perusahaan, teks pesan untuk pelanggan, dan cara menutup setiap kanal pengiriman dalam hitungan menit. Untuk detailnya, baca panduan kami tentang Undang-Undang Pelindungan Data Pribadi (PDPL).
Cara kami membangunnya di Origami
Saat kami membangun toko atau aplikasi untuk klien kami, kami memperlakukan platform notifikasi dan pesan sebagai bagian dari permukaan serangan, bukan alat pemasaran sampingan: izin kirim yang dipegang dengan ketat, kunci yang disimpan di luar kode, log untuk setiap pengiriman, dan satu tombol pemutus darurat untuk semua kanal. Jika toko Anda sudah berjalan, kami mulai dengan tinjauan singkat: siapa yang dapat mengirim pesan kepada pelanggan Anda saat ini, ke mana data mereka disalin, dan apakah setiap akun memiliki verifikasi dua langkah. Pertanyaan sederhana, tetapi jawabannyalah yang membedakan insiden yang berhasil diredam secara diam-diam dari notifikasi yang muncul di ponsel setiap pelanggan. Baca juga dasar-dasar keamanan siber untuk usaha kecil dan menengah.
Sumber
- ASOS: Notifikasi ASOS yang tidak sah, halaman layanan pelanggan (6 Oktober 2026)
- The Guardian: pernyataan ASOS, harga saham, dan komentar NCSC
- BBC: "Asos hacked": Apa yang bisa saya lakukan untuk melindungi diri?
- Hackread: notifikasi dan klaim Xuanye Group
- Mandiant: kampanye 2024 terhadap instans pelanggan Snowflake
- SDAIA: Panduan prosedural insiden pelanggaran data pribadi
Tanya jawab
Apakah data saya bocor dalam peretasan ASOS?
Hal itu belum dikonfirmasi. ASOS mengatakan informasi pribadi dasar, termasuk nama dan detail kontak, mungkin telah diakses oleh pihak yang tidak berwenang, dan perusahaan tidak meyakini bahwa informasi kartu pembayaran atau kata sandi terdampak. Perusahaan belum menyebutkan berapa banyak pelanggan yang terdampak, jadi ikuti pembaruan langsung di situs web resminya.
Apakah aplikasi ASOS aman digunakan sekarang?
ASOS mengatakan situs web dan aplikasinya beroperasi normal dan perusahaan telah membatasi akses ke platform notifikasinya. Menerima notifikasi itu tidak berarti ponsel Anda diretas, karena notifikasi tersebut dikirim dari sistem perusahaan. Sebagai langkah pencegahan, ganti kata sandi Anda dan jangan membuka tautan apa pun yang Anda terima atas nama ASOS.
Saya menerima notifikasi ASOS HACKED. Apa yang harus saya lakukan?
Jangan ketuk tautannya dan jangan hubungi kanal tersebut. Ganti kata sandi ASOS Anda dan kata sandi akun mana pun yang memakai kata sandi yang sama, aktifkan verifikasi dua langkah untuk email dan aplikasi perbankan Anda, pantau mutasi rekening bank Anda, dan waspadai pesan atau telepon apa pun yang meminta Anda mengatur ulang kata sandi atau menawarkan pengembalian dana.
Bagaimana cara melindungi toko online saya dari peretasan seperti yang dialami ASOS?
Aktifkan verifikasi dua langkah untuk setiap akun di platform data serta platform notifikasi dan pesan Anda, batasi izin kirim ke semua pelanggan hanya untuk segelintir orang dengan persetujuan kedua, simpan kunci di brankas rahasia dan rotasi secara berkala, pasang peringatan untuk pengiriman massal dan ekspor besar, dan siapkan rencana penanganan insiden yang mencakup pemberitahuan kepada otoritas yang berwenang dalam 72 jam.
Ikuti Origami di Google
Jadikan Origami sumber pilihan dan artikel kami akan muncul lebih dulu untuk Anda di Google Penelusuran dan Berita Utama.






