En este artículo
- ¿Qué pasó en el hackeo de ASOS?
- Lo que ASOS ha confirmado y lo que no
- Qué hacer ahora si tienes una cuenta de ASOS
- Primera lección para las tiendas: tu canal de notificaciones llega a todos tus clientes
- Segunda lección: un almacén de datos puede caer por una sola contraseña robada
- Tercera lección: redacta el plan de incidentes antes del incidente
- Cómo lo construimos en Origami
- Fuentes

¿Qué pasó en el hackeo de ASOS?
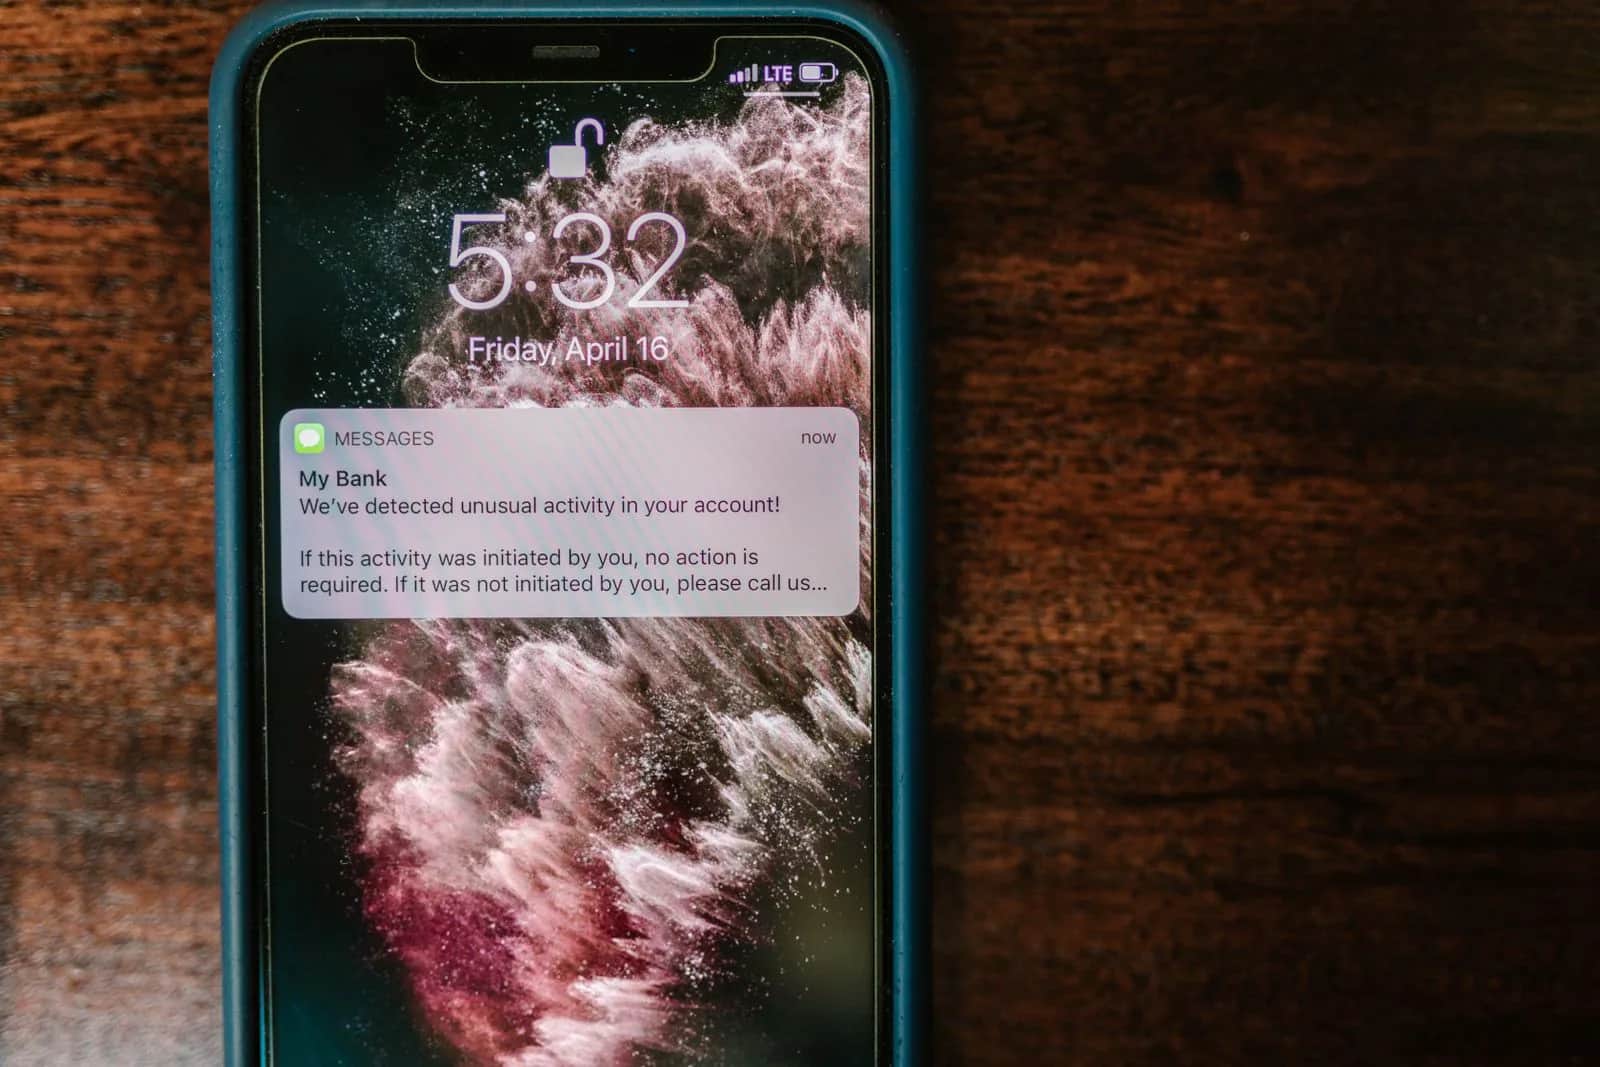
El 6 de octubre de 2026, los usuarios de la app de la minorista de moda británica ASOS recibieron en sus teléfonos una notificación titulada «ASOS HACKED», dirigida al delegado de protección de datos y al equipo de TI de la empresa: «Hemos comprometido por completo la instancia de Snowflake. Negociad con nosotros o la filtraremos». Incluía un enlace a un canal de Telegram gestionado por un grupo que se hace llamar Xuanye Group. ASOS confirmó que la notificación no estaba autorizada y dijo que una parte no autorizada pudo haber accedido a información personal básica, incluidos nombres y datos de contacto, pero que no cree que la información de tarjetas de pago ni las contraseñas de las cuentas se hayan visto afectadas. Si tienes una cuenta de ASOS, no toques el enlace, cambia tu contraseña si la usas en otro sitio y trata con desconfianza cualquier mensaje que diga venir de ASOS en los próximos días.
Lo que ASOS ha confirmado y lo que no
El comunicado de la empresa recogía tres puntos:
- El origen: actividad no autorizada relacionada con plataformas de terceros que ASOS utiliza para comunicarse con sus clientes. La empresa restringió de inmediato el acceso a sus plataformas de notificaciones y está trabajando con asesores especializados y con las autoridades pertinentes.
- Los datos en riesgo: nombres y datos de contacto, pero no información de tarjetas de pago ni contraseñas, según su evaluación actual.
- El servicio: el sitio web y la app funcionan con normalidad. ASOS pidió disculpas a sus clientes por correo electrónico y les pidió que ignoraran la notificación y no hicieran clic en el enlace.
Lo que no se ha revelado: cuántas personas recibieron la notificación, cuántos registros pudieron haberse sustraído y qué plataforma se utilizó para enviarla. Snowflake, una plataforma en la nube para almacenar y analizar datos, dijo que su investigación no encontró ninguna vulneración de su propia plataforma. La empresa de seguridad Sophos dijo que el grupo nunca había sido mencionado antes en foros de hackers ni en otros canales de Telegram. El Centro Nacional de Ciberseguridad del Reino Unido (NCSC) está ayudando a ASOS.
En el plano financiero, las acciones de ASOS cayeron más de un 14 % durante la sesión en la Bolsa de Londres y cerraron con una bajada del 9,56 %. La empresa dijo que tiene un seguro cibernético que incluye cobertura de continuidad del negocio y que es demasiado pronto para cuantificar cualquier impacto en su actividad comercial. Las búsquedas de «asos hacked» también aparecieron entre las tendencias de búsqueda en Arabia Saudí en Google Trends, así que esto afecta también a los usuarios de aquí.
Qué hacer ahora si tienes una cuenta de ASOS
- No toques el enlace de la notificación ni contactes con el canal. Es el propio consejo de ASOS.
- Cambia tu contraseña en ASOS y en cualquier otro sitio donde uses la misma.
- Activa la verificación en dos pasos en tu correo y en tus apps bancarias. El NCSC del Reino Unido la considera una de las formas más eficaces de proteger las cuentas en línea.
- Vigila tu extracto bancario por si aparece algo inusual.
- Prepárate para el phishing. Un nombre, un número de teléfono y un correo electrónico bastan para que un estafador redacte un mensaje convincente sobre un «reembolso» o un «restablecimiento de contraseña». Entra en ASOS directamente a través de su sitio web o de su app, nunca a través de un enlace que hayas recibido en un mensaje.
Recibir la notificación no significa que tu teléfono haya sido hackeado. Se envió desde los sistemas de la empresa, no desde tu dispositivo.
Primera lección para las tiendas: tu canal de notificaciones llega a todos tus clientes
Lo más peligroso de este incidente no son solo los datos. Los atacantes usaron la propia plataforma de notificaciones de la tienda para poner su amenaza en la pantalla de cada cliente, convirtiendo la presión sobre la empresa en una crisis pública en cuestión de horas. Expertos en seguridad señalaron que enviar una notificación push a los usuarios de una app requiere acceso al sistema de notificaciones, que es independiente de la plataforma de datos a la que los atacantes afirman haber llegado. Eso significa que tus plataformas de mensajería con clientes, desde las notificaciones de la app hasta los SMS, el correo electrónico y WhatsApp, necesitan la misma protección que tu base de datos:
- Verificación en dos pasos obligatoria en todas las cuentas que pueden enviar, incluidas las de agencias y profesionales de marketing externos.
- Un permiso separado de «enviar a todos los clientes» en manos de muy pocas personas, idealmente con la aprobación obligatoria de una segunda persona.
- Las claves de API de estas plataformas guardadas en un gestor de secretos, no en el código, rotadas con regularidad y revocadas en cuanto un empleado se marcha o termina el contrato con una agencia.
- Una alerta inmediata ante cualquier envío masivo fuera del calendario habitual.
Segunda lección: un almacén de datos puede caer por una sola contraseña robada
Todavía no hay detalles confirmados sobre cómo entraron los atacantes en los sistemas de ASOS. Pero existe un precedente conocido: en 2024 Mandiant rastreó una campaña contra cuentas de clientes de Snowflake, y Mandiant y Snowflake notificaron a unas 165 organizaciones potencialmente expuestas. La causa no fue un fallo de la plataforma. Fueron credenciales robadas por malware de tipo infostealer en sistemas que no pertenecían a Snowflake, algunas de ellas de 2020, utilizadas en cuentas sin autenticación multifactor. Las defensas no son complicadas:
- Verificación en dos pasos para todos los usuarios de tu plataforma de datos, y claves en lugar de contraseñas para las cuentas de sistema.
- Acceso restringido a las direcciones de red conocidas de tu empresa.
- No copies en tu almacén analítico más de lo que el análisis necesita. Los números de teléfono y los correos electrónicos pueden enmascararse o sustituirse por tokens.
- Alertas ante exportaciones grandes y consultas inusuales.
Tercera lección: redacta el plan de incidentes antes del incidente
ASOS emitió un comunicado el mismo día, pidió disculpas a sus clientes por correo electrónico y dio a conocer su situación en materia de seguros. Eso no se improvisa el día de una crisis. En Arabia Saudí, la guía de procedimiento de la Autoridad Saudí de Datos e Inteligencia Artificial (SDAIA) sobre incidentes de violación de datos personales exige al responsable del tratamiento notificar a la autoridad competente en un plazo de 72 horas desde que tenga conocimiento de un incidente que pueda perjudicar a los datos o a las personas a las que pertenecen, y notificar sin demora a los titulares de los datos afectados si sufren un perjuicio. Prepárate con antelación: quién decide, quién habla en nombre de la empresa, el texto del mensaje a los clientes y cómo cerrar todos los canales de envío en cuestión de minutos. Para más detalles, lee nuestra guía sobre la Ley de Protección de Datos Personales (PDPL).
Cómo lo construimos en Origami
Cuando construimos una tienda o una app para nuestros clientes, tratamos las plataformas de notificaciones y mensajería como parte de la superficie de ataque, no como una herramienta de marketing secundaria: permisos de envío muy restringidos, claves guardadas fuera del código, un registro de cada envío y un único interruptor de emergencia para todos los canales. Si tu tienda ya está en funcionamiento, empezamos con una revisión breve: quién puede enviar mensajes a tus clientes hoy, adónde se copian sus datos y si todas las cuentas tienen verificación en dos pasos. Son preguntas sencillas, pero sus respuestas son lo que separa un incidente contenido sin ruido de una notificación que aparece en el teléfono de cada cliente. Lee también los fundamentos de ciberseguridad para pequeñas y medianas empresas.
Fuentes
- ASOS: notificación no autorizada de ASOS, página de atención al cliente (6 de octubre de 2026)
- The Guardian: comunicado de ASOS, cotización de la acción y comentario del NCSC
- BBC: «Asos hacked»: ¿qué puedo hacer para protegerme?
- Hackread: la notificación y las afirmaciones de Xuanye Group
- Mandiant: la campaña de 2024 contra instancias de clientes de Snowflake
- SDAIA: guía de procedimiento sobre incidentes de violación de datos personales
Preguntas frecuentes
¿Se filtraron mis datos en el hackeo de ASOS?
Todavía no está confirmado. ASOS dijo que una parte no autorizada pudo haber accedido a información personal básica, incluidos nombres y datos de contacto, y que no cree que la información de tarjetas de pago ni las contraseñas se hayan visto afectadas. La empresa no ha dicho cuántos clientes están afectados, así que sigue las actualizaciones directamente en su sitio web oficial.
¿Es seguro usar la app de ASOS ahora?
ASOS dijo que su sitio web y su app funcionan con normalidad y que restringió el acceso a sus plataformas de notificaciones. Recibir la notificación no significa que tu teléfono haya sido hackeado, porque se envió desde los sistemas de la empresa. Como precaución, cambia tu contraseña y no abras ningún enlace que recibas en nombre de ASOS.
Recibí la notificación ASOS HACKED. ¿Qué debo hacer?
No toques el enlace ni contactes con el canal. Cambia tu contraseña de ASOS y la de cualquier cuenta que use la misma, activa la verificación en dos pasos en tu correo y en tus apps bancarias, vigila tu extracto bancario y desconfía de cualquier mensaje o llamada que te pida restablecer una contraseña o te ofrezca un reembolso.
¿Cómo protejo mi tienda online de un hackeo como el de ASOS?
Activa la verificación en dos pasos en todas las cuentas de tu plataforma de datos y de tus plataformas de notificaciones y mensajería, limita el permiso de envío a todos los clientes a unas pocas personas con una segunda aprobación, guarda las claves en un gestor de secretos y rótalas, configura alertas ante envíos masivos y exportaciones grandes, y prepara un plan de incidentes que contemple notificar a la autoridad competente en un plazo de 72 horas.
Sigue a Origami en Google
Añade Origami como fuente preferida y nuestros artículos te aparecerán primero en la Búsqueda de Google y en las Noticias destacadas.






