Bu makalede
- ASOS hack saldırısında ne oldu?
- ASOS neyi doğruladı, neyi doğrulamadı
- ASOS hesabınız varsa şimdi ne yapmalısınız
- Mağazalar için birinci ders: Bildirim kanalınız her müşteriye ulaşır
- İkinci ders: Bir veri ambarı tek bir çalınmış şifreyle düşebilir
- Üçüncü ders: Olay müdahale planını olaydan önce yazın
- Origami'de bunu nasıl kuruyoruz
- Kaynaklar

ASOS hack saldırısında ne oldu?
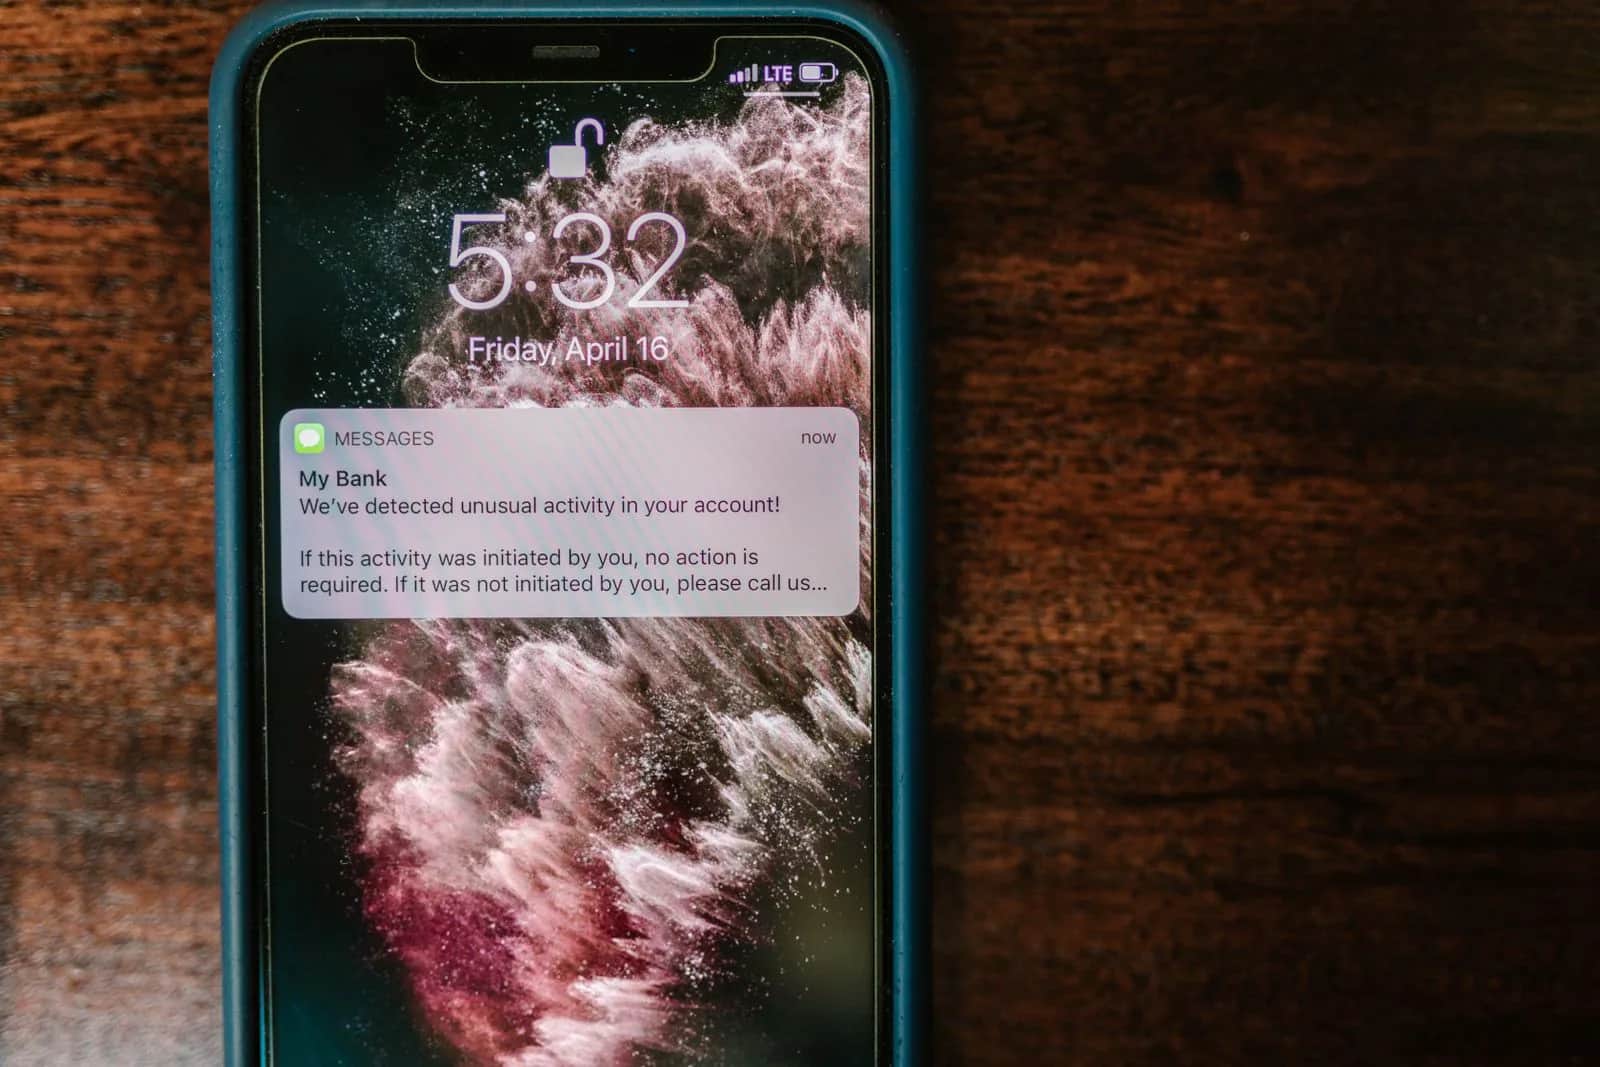
6 Ekim 2026'da İngiliz moda perakendecisi ASOS'un uygulamasını kullananlar, telefonlarında şirketin veri koruma görevlisine ve BT ekibine hitaben yazılmış, "ASOS HACKED" başlıklı bir bildirim aldı: "Snowflake örneğini tamamen ele geçirdik. Bizimle iletişime geçin, yoksa sızdıracağız." Bildirimde, kendisine Xuanye Group adını veren bir grubun yönettiği bir Telegram kanalının bağlantısı vardı. ASOS bildirimin yetkisiz olduğunu doğruladı ve adlar ile iletişim bilgileri dahil temel kişisel bilgilere yetkisiz bir tarafça erişilmiş olabileceğini, ancak ödeme kartı bilgilerinin veya hesap şifrelerinin etkilendiğini düşünmediğini açıkladı. Bir ASOS hesabınız varsa bağlantıya dokunmayın, şifrenizi başka bir yerde de kullanıyorsanız değiştirin ve önümüzdeki günlerde ASOS'tan geldiğini iddia eden her mesaja şüpheyle yaklaşın.
ASOS neyi doğruladı, neyi doğrulamadı
Şirketin açıklaması üç noktayı ortaya koydu:
- Kaynak: ASOS'un müşterileriyle iletişim kurmak için kullandığı üçüncü taraf platformları içeren yetkisiz faaliyet. Şirket bildirim platformlarına erişimi derhal kısıtladı ve uzman danışmanlar ile ilgili makamlarla birlikte çalışıyor.
- Risk altındaki veriler: mevcut değerlendirmesine göre adlar ve iletişim bilgileri, ancak ödeme kartı bilgileri veya şifreler değil.
- Hizmet: web sitesi ve uygulama normal şekilde çalışıyor. ASOS müşterilerinden e-postayla özür diledi ve bildirimi dikkate almamalarını ve bağlantıya tıklamamalarını istedi.
Açıklanmayanlar: bildirimi kaç kişinin aldığı, kaç kaydın alınmış olabileceği ve bildirimi göndermek için hangi platformun kullanıldığı. Verileri depolamak ve analiz etmek için kullanılan bir bulut platformu olan Snowflake, yaptığı incelemede kendi platformunda herhangi bir ihlal bulmadığını açıkladı. Güvenlik şirketi Sophos, grubun daha önce hacker forumlarında veya diğer Telegram kanallarında hiç anılmadığını söyledi. Birleşik Krallık Ulusal Siber Güvenlik Merkezi (NCSC) ASOS'a yardım ediyor.
Finansal açıdan, ASOS hisseleri Londra Borsası'ndaki işlemler sırasında %14'ten fazla düştü ve günü %9,56 düşüşle kapattı. Şirket, iş sürekliliği teminatını da kapsayan bir siber sigortası olduğunu ve ticari faaliyetlere herhangi bir etkiyi ölçmek için henüz çok erken olduğunu söyledi. "asos hacked" aramaları Google Trends'te Suudi Arabistan'daki trend aramalar arasında da yer aldı, yani bu durum buradaki kullanıcıları da etkiliyor.
ASOS hesabınız varsa şimdi ne yapmalısınız
- Bildirimdeki bağlantıya dokunmayın ve kanalla iletişime geçmeyin. Bu, ASOS'un kendi tavsiyesi.
- Şifrenizi değiştirin: ASOS'ta ve aynı şifreyi kullandığınız diğer tüm sitelerde.
- İki adımlı doğrulamayı açın: e-postanız ve bankacılık uygulamalarınız için. Birleşik Krallık NCSC bunu çevrimiçi hesapları korumanın en etkili yollarından biri olarak görüyor.
- Banka hesap özetinizi takip edin ve olağandışı bir şey olup olmadığına bakın.
- Kimlik avı bekleyin. Bir ad, bir telefon numarası ve bir e-posta adresi, bir dolandırıcının "para iadesi" veya "şifre sıfırlama" hakkında ikna edici bir mesaj yazması için yeterlidir. ASOS'a her zaman doğrudan web sitesi veya uygulaması üzerinden girin, asla bir mesajla aldığınız bağlantı üzerinden girmeyin.
Bildirimi almanız telefonunuzun hacklendiği anlamına gelmez. Bildirim sizin cihazınızdan değil, şirketin sistemlerinden gönderildi.
Mağazalar için birinci ders: Bildirim kanalınız her müşteriye ulaşır
Bu olayın en tehlikeli yanı yalnızca veriler değil. Saldırganlar, tehditlerini her müşterinin ekranına taşımak için mağazanın kendi bildirim platformunu kullandı ve şirket üzerindeki baskıyı birkaç saat içinde kamuoyu önünde bir krize dönüştürdü. Güvenlik uzmanları, uygulama kullanıcılarına anlık bildirim göndermenin, saldırganların ulaştığını iddia ettiği veri platformundan ayrı olan bildirim sistemine erişim gerektirdiğine dikkat çekti. Bu da uygulama bildirimlerinden SMS'e, e-postaya ve WhatsApp'a kadar müşteri mesajlaşma platformlarınızın veritabanınızla aynı korumaya ihtiyaç duyduğu anlamına geliyor:
- Ajans ve dışarıdan çalışan pazarlamacıların hesapları dahil, gönderim yapabilen her hesapta zorunlu iki adımlı doğrulama.
- Çok az kişide bulunan ayrı bir "tüm müşterilere gönder" yetkisi; ideal olarak ikinci bir kişinin onayını gerektirmeli.
- Bu platformların API anahtarlarının kodda değil bir gizli bilgi kasasında saklanması, düzenli olarak yenilenmesi ve bir çalışan ayrıldığında ya da bir ajans sözleşmesi sona erdiğinde hemen iptal edilmesi.
- Olağan takvimin dışındaki her toplu gönderimde anında uyarı.
İkinci ders: Bir veri ambarı tek bir çalınmış şifreyle düşebilir
Saldırganların ASOS'un sistemlerine nasıl girdiğine dair henüz doğrulanmış bir ayrıntı yok. Ancak bilinen bir emsal var: 2024'te Mandiant, Snowflake müşteri hesaplarına yönelik bir kampanyayı izledi ve Mandiant ile Snowflake potansiyel olarak etkilenmiş yaklaşık 165 kuruluşu bilgilendirdi. Sebep platformdaki bir açık değildi. Snowflake'e ait olmayan sistemlerden bilgi hırsızı (infostealer) zararlı yazılımlarla çalınan, bir kısmı 2020'ye kadar uzanan kimlik bilgileriydi ve bunlar çok faktörlü kimlik doğrulaması olmayan hesaplarda kullanıldı. Savunmalar karmaşık değil:
- Veri platformunuzdaki her kullanıcı için iki adımlı doğrulama ve sistem hesapları için şifre yerine anahtarlar.
- Erişimin şirketinizin bilinen ağ adresleriyle sınırlandırılması.
- Analiz ambarınıza analizin gerektirdiğinden fazlasını kopyalamayın. Telefon numaraları ve e-posta adresleri maskelenebilir veya belirteçlerle (token) değiştirilebilir.
- Büyük dışa aktarımlar ve olağandışı sorgular için uyarılar.
Üçüncü ders: Olay müdahale planını olaydan önce yazın
ASOS aynı gün bir açıklama yayımladı, müşterilerinden e-postayla özür diledi ve sigorta durumunu kamuoyuyla paylaştı. Bu, kriz günü doğaçlama yapılabilecek bir şey değildir. Suudi Arabistan'da, Suudi Veri ve Yapay Zeka Kurumu'nun (SDAIA) kişisel veri ihlali olaylarına ilişkin usul kılavuzu, veri sorumlusunun verilere veya verilerin ait olduğu kişilere zarar verebilecek bir olaydan haberdar olmasından itibaren 72 saat içinde yetkili makamı bilgilendirmesini ve etkilenen veri sahiplerini zarar görmeleri halinde gecikmeksizin bilgilendirmesini zorunlu kılıyor. Önceden hazırlanın: kim karar verecek, şirket adına kim konuşacak, müşteri mesajının metni ne olacak ve tüm gönderim kanalları dakikalar içinde nasıl kapatılacak. Ayrıntılar için Kişisel Verilerin Korunması Kanunu (PDPL) rehberimizi okuyun.
Origami'de bunu nasıl kuruyoruz
Müşterilerimiz için bir mağaza ya da uygulama geliştirirken bildirim ve mesajlaşma platformlarını yan bir pazarlama aracı olarak değil, saldırı yüzeyinin bir parçası olarak ele alıyoruz: sıkı tutulan gönderim yetkileri, kodun dışında saklanan anahtarlar, her gönderimin kaydı ve tüm kanallar için tek bir acil kapatma düğmesi. Mağazanız zaten yayındaysa kısa bir incelemeyle başlıyoruz: bugün müşterilerinize kim mesaj gönderebiliyor, verileri nereye kopyalanıyor ve her hesapta iki adımlı doğrulama var mı. Basit sorular, ama sessizce kontrol altına alınan bir olayı her müşterinin telefonuna düşen bir bildirimden ayıran şey bu soruların cevaplarıdır. Ayrıca küçük ve orta ölçekli işletmeler için siber güvenliğin temellerini okuyun.
Kaynaklar
- ASOS: Yetkisiz ASOS bildirimi, müşteri hizmetleri sayfası (6 Ekim 2026)
- The Guardian: ASOS açıklaması, hisse fiyatı ve NCSC yorumu
- BBC: "Asos hacked": Kendimi korumak için ne yapabilirim?
- Hackread: bildirim ve Xuanye Group'un iddiaları
- Mandiant: Snowflake müşteri örneklerine yönelik 2024 kampanyası
- SDAIA: Kişisel veri ihlali olayları usul kılavuzu
Sık sorulan sorular
ASOS hack saldırısında verilerim sızdırıldı mı?
Bu henüz doğrulanmadı. ASOS, adlar ve iletişim bilgileri dahil temel kişisel bilgilere yetkisiz bir tarafça erişilmiş olabileceğini, ancak ödeme kartı bilgilerinin veya şifrelerin etkilendiğini düşünmediğini açıkladı. Şirket kaç müşterinin etkilendiğini söylemedi, bu nedenle güncellemeleri doğrudan resmi web sitesinden takip edin.
ASOS uygulamasını şimdi kullanmak güvenli mi?
ASOS, web sitesinin ve uygulamanın normal şekilde çalıştığını ve bildirim platformlarına erişimi kısıtladığını açıkladı. Bildirimi almanız telefonunuzun hacklendiği anlamına gelmez, çünkü bildirim şirketin sistemlerinden gönderildi. Önlem olarak şifrenizi değiştirin ve ASOS adına aldığınız hiçbir bağlantıyı açmayın.
ASOS HACKED bildirimini aldım. Ne yapmalıyım?
Bağlantıya dokunmayın ve kanalla iletişime geçmeyin. ASOS şifrenizi ve aynı şifreyi kullanan tüm hesaplarınızın şifresini değiştirin, e-postanız ve bankacılık uygulamalarınız için iki adımlı doğrulamayı açın, banka hesap özetinizi takip edin ve sizden şifre sıfırlamanızı isteyen ya da para iadesi teklif eden her mesaja veya aramaya karşı dikkatli olun.
Online mağazamı ASOS'unki gibi bir hack saldırısından nasıl korurum?
Veri platformunuzdaki ve bildirim ile mesajlaşma platformlarınızdaki her hesap için iki adımlı doğrulamayı açın, tüm müşterilere gönderim yetkisini ikinci bir onayla birkaç kişiyle sınırlayın, anahtarları bir gizli bilgi kasasında saklayıp düzenli olarak yenileyin, toplu gönderimler ve büyük dışa aktarımlar için uyarılar kurun ve yetkili makama 72 saat içinde bildirimi kapsayan bir olay müdahale planı hazırlayın.
Origami'yi Google'da takip edin
Origami'yi tercih ettiğiniz kaynak olarak ekleyin; makalelerimiz Google Arama'da ve öne çıkan haberlerde size önce görünsün.






