Dalam artikel ini
- Apakah yang berlaku dalam penggodaman ASOS?
- Apa yang telah disahkan oleh ASOS, dan apa yang belum
- Apa yang perlu dilakukan sekarang jika anda mempunyai akaun ASOS
- Pengajaran pertama untuk kedai: Saluran pemberitahuan anda sampai kepada setiap pelanggan
- Pengajaran kedua: Gudang data boleh tumbang kerana satu kata laluan yang dicuri
- Pengajaran ketiga: Tulis pelan tindak balas insiden sebelum insiden berlaku
- Cara kami membinanya di Origami
- Sumber

Apakah yang berlaku dalam penggodaman ASOS?
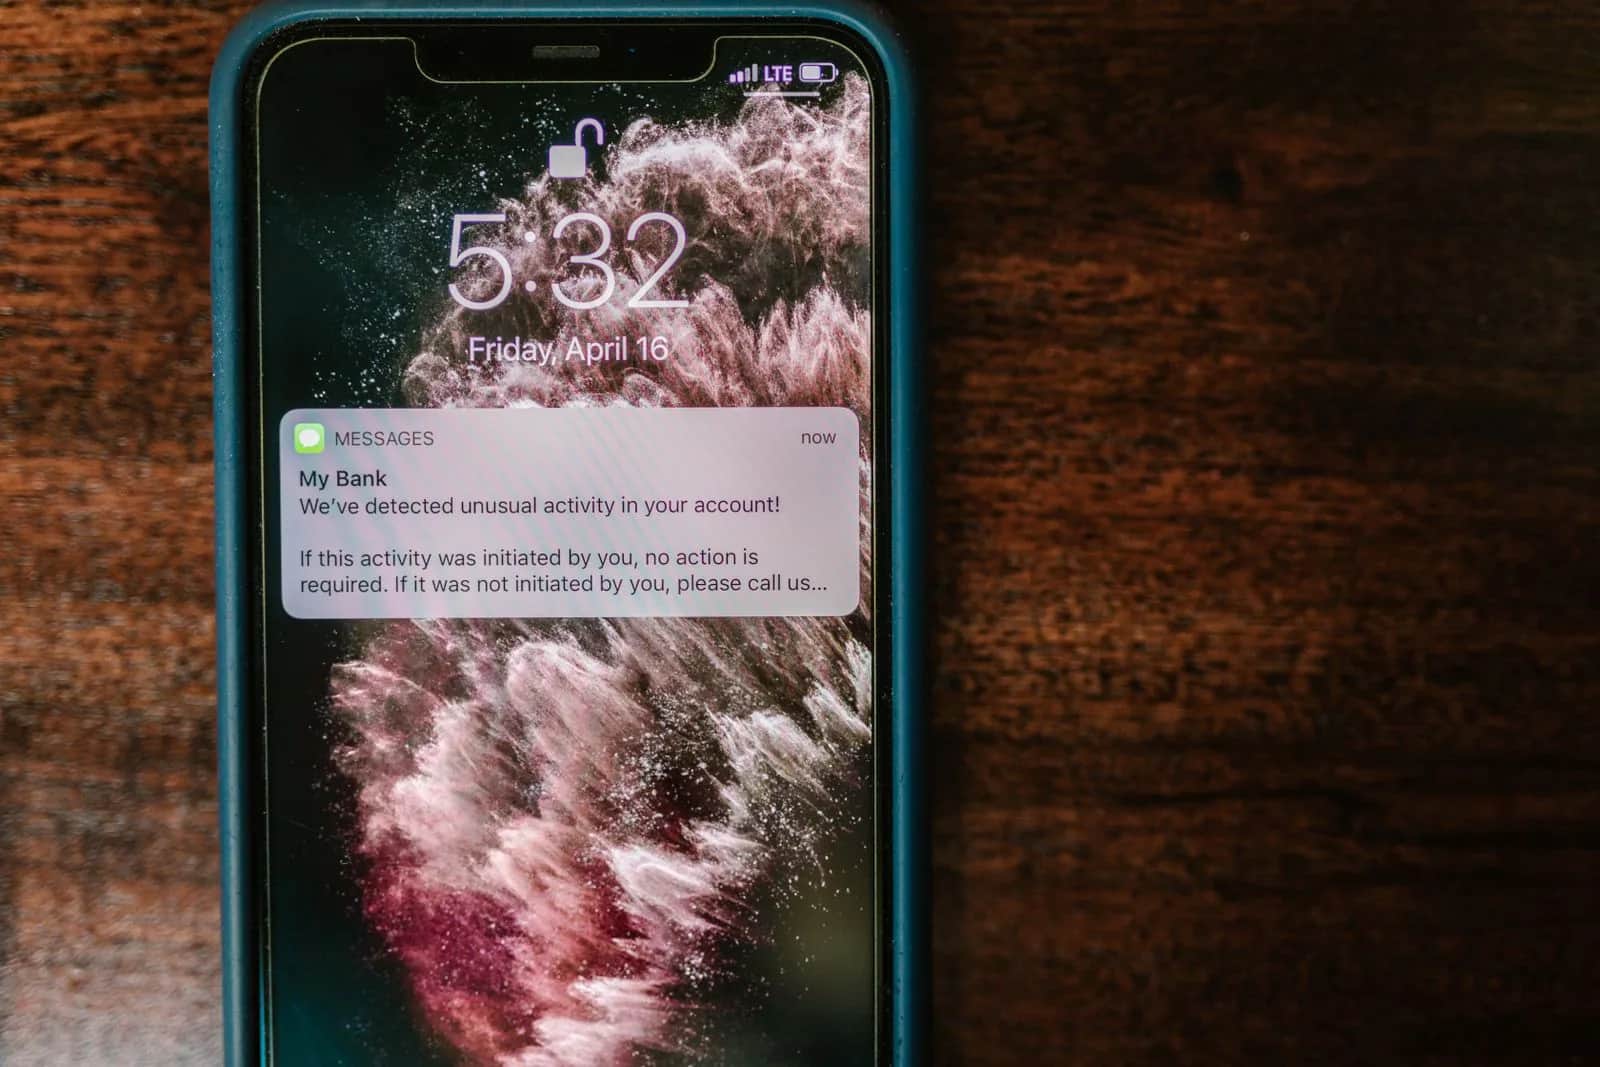
Pada 6 Oktober 2026, pengguna aplikasi peruncit fesyen British ASOS menerima pemberitahuan pada telefon mereka bertajuk "ASOS HACKED", yang ditujukan kepada pegawai perlindungan data dan pasukan IT syarikat: "Kami telah menceroboh sepenuhnya instans Snowflake. Berurusan dengan kami, atau kami akan membocorkannya." Pemberitahuan itu mengandungi pautan ke saluran Telegram yang dikendalikan oleh kumpulan yang menggelarkan diri mereka Xuanye Group. ASOS mengesahkan pemberitahuan itu tidak dibenarkan dan berkata maklumat peribadi asas, termasuk nama dan butiran hubungan, mungkin telah diakses oleh pihak yang tidak dibenarkan, tetapi syarikat itu tidak percaya maklumat kad pembayaran atau kata laluan akaun terjejas. Jika anda mempunyai akaun ASOS, jangan ketik pautan itu, tukar kata laluan anda jika anda turut menggunakannya di tempat lain, dan layan setiap mesej yang mendakwa datang daripada ASOS dalam beberapa hari akan datang dengan penuh syak.
Apa yang telah disahkan oleh ASOS, dan apa yang belum
Kenyataan syarikat itu menggariskan tiga perkara:
- Puncanya: aktiviti tanpa kebenaran yang melibatkan platform pihak ketiga yang digunakan ASOS untuk berkomunikasi dengan pelanggan. Syarikat itu segera menyekat akses kepada platform pemberitahuannya dan sedang bekerjasama dengan penasihat pakar serta pihak berkuasa yang berkaitan.
- Data yang berisiko: nama dan butiran hubungan, tetapi bukan maklumat kad pembayaran atau kata laluan, berdasarkan penilaian semasanya.
- Perkhidmatan: laman web dan aplikasi beroperasi seperti biasa. ASOS memohon maaf kepada pelanggan melalui e-mel dan meminta mereka mengabaikan pemberitahuan itu serta tidak mengklik pautan tersebut.
Perkara yang belum didedahkan: berapa ramai orang yang menerima pemberitahuan itu, berapa banyak rekod yang mungkin telah diambil, dan platform mana yang digunakan untuk menghantarnya. Snowflake, platform awan untuk menyimpan dan menganalisis data, berkata siasatannya tidak menemui sebarang pencerobohan pada platformnya sendiri. Syarikat keselamatan Sophos berkata kumpulan itu tidak pernah disebut sebelum ini di forum penggodam atau saluran Telegram lain. Pusat Keselamatan Siber Kebangsaan United Kingdom (NCSC) sedang membantu ASOS.
Dari segi kewangan, saham ASOS jatuh lebih daripada 14% semasa dagangan di Bursa Saham London dan ditutup rendah 9.56%. Syarikat itu berkata ia memiliki insurans siber yang merangkumi perlindungan kesinambungan perniagaan, dan masih terlalu awal untuk mengukur sebarang kesan terhadap perniagaannya. Carian "asos hacked" juga muncul dalam senarai carian sohor kini di Arab Saudi di Google Trends, jadi perkara ini turut menjejaskan pengguna di sini.
Apa yang perlu dilakukan sekarang jika anda mempunyai akaun ASOS
- Jangan ketik pautan dalam pemberitahuan atau hubungi saluran tersebut. Ini ialah nasihat ASOS sendiri.
- Tukar kata laluan anda di ASOS dan di mana-mana laman lain yang menggunakan kata laluan yang sama.
- Hidupkan pengesahan dua langkah untuk e-mel dan aplikasi perbankan anda. NCSC United Kingdom menyifatkannya sebagai salah satu cara paling berkesan untuk melindungi akaun dalam talian.
- Pantau penyata bank anda untuk sebarang perkara yang luar biasa.
- Bersedia menghadapi pancingan data (phishing). Nama, nombor telefon dan e-mel sudah cukup bagi penipu untuk menulis mesej yang meyakinkan tentang "bayaran balik" atau "penetapan semula kata laluan". Pergi ke ASOS terus melalui laman web atau aplikasinya, jangan sekali-kali melalui pautan yang anda terima dalam mesej.
Menerima pemberitahuan itu tidak bermakna telefon anda digodam. Ia dihantar daripada sistem syarikat, bukan daripada peranti anda.
Pengajaran pertama untuk kedai: Saluran pemberitahuan anda sampai kepada setiap pelanggan
Bahagian paling berbahaya dalam insiden ini bukan data semata-mata. Penyerang menggunakan platform pemberitahuan kedai itu sendiri untuk memaparkan ugutan mereka pada skrin setiap pelanggan, lalu mengubah tekanan terhadap syarikat menjadi krisis awam dalam masa beberapa jam. Pakar keselamatan menegaskan bahawa menghantar pemberitahuan tolak (push) kepada pengguna aplikasi memerlukan akses kepada sistem pemberitahuan, yang berasingan daripada platform data yang didakwa telah dicapai oleh penyerang. Ini bermakna platform pemesejan pelanggan anda, daripada pemberitahuan aplikasi hingga SMS, e-mel dan WhatsApp, memerlukan perlindungan yang sama seperti pangkalan data anda:
- Pengesahan dua langkah wajib pada setiap akaun yang boleh menghantar, termasuk akaun agensi dan pemasar luar.
- Kebenaran berasingan "hantar kepada semua pelanggan" yang dipegang oleh sangat sedikit orang, sebaik-baiknya dengan kelulusan wajib daripada orang kedua.
- Kunci API untuk platform ini disimpan dalam peti rahsia, bukan dalam kod, ditukar secara berkala, dan dibatalkan sebaik sahaja pekerja berhenti atau kontrak agensi tamat.
- Amaran serta-merta bagi sebarang penghantaran pukal di luar jadual biasa.
Pengajaran kedua: Gudang data boleh tumbang kerana satu kata laluan yang dicuri
Belum ada butiran yang disahkan tentang cara penyerang memasuki sistem ASOS. Namun terdapat preseden yang diketahui: pada 2024 Mandiant menjejaki kempen terhadap akaun pelanggan Snowflake, dan Mandiant serta Snowflake memaklumkan kira-kira 165 organisasi yang berpotensi terdedah. Puncanya bukan kelemahan pada platform. Puncanya ialah bukti kelayakan yang dicuri oleh perisian hasad pencuri maklumat (infostealer) daripada sistem yang bukan milik Snowflake, sebahagiannya sejak 2020, dan digunakan pada akaun tanpa pengesahan pelbagai faktor. Langkah pertahanannya tidak rumit:
- Pengesahan dua langkah untuk setiap pengguna platform data anda, dan kunci dan bukannya kata laluan untuk akaun sistem.
- Akses dihadkan kepada alamat rangkaian syarikat anda yang diketahui.
- Jangan salin ke dalam gudang analitik anda lebih daripada yang diperlukan oleh analisis. Nombor telefon dan e-mel boleh disamarkan atau digantikan dengan token.
- Amaran bagi eksport besar dan pertanyaan yang luar biasa.
Pengajaran ketiga: Tulis pelan tindak balas insiden sebelum insiden berlaku
ASOS mengeluarkan kenyataan pada hari yang sama, memohon maaf kepada pelanggan melalui e-mel dan mendedahkan kedudukan insuransnya. Perkara itu tidak boleh dibuat secara spontan pada hari krisis. Di Arab Saudi, panduan prosedur Pihak Berkuasa Data dan Kecerdasan Buatan Saudi (SDAIA) mengenai insiden pelanggaran data peribadi mewajibkan pengawal data memaklumkan pihak berkuasa yang berkenaan dalam tempoh 72 jam selepas mengetahui insiden yang boleh membahayakan data atau individu yang memiliki data tersebut, dan memaklumkan subjek data yang terjejas tanpa berlengah jika mereka mengalami kemudaratan. Bersedia lebih awal: siapa yang membuat keputusan, siapa yang bercakap bagi pihak syarikat, teks mesej kepada pelanggan, dan cara menutup setiap saluran penghantaran dalam masa beberapa minit. Untuk butirannya, baca panduan kami tentang Undang-undang Perlindungan Data Peribadi (PDPL).
Cara kami membinanya di Origami
Apabila kami membina kedai atau aplikasi untuk pelanggan kami, kami menganggap platform pemberitahuan dan pemesejan sebagai sebahagian daripada permukaan serangan, bukan alat pemasaran sampingan: kebenaran menghantar yang dikawal ketat, kunci yang disimpan di luar kod, log bagi setiap penghantaran, dan satu suis pemutus kecemasan untuk semua saluran. Jika kedai anda sudah beroperasi, kami bermula dengan semakan ringkas: siapa yang boleh menghantar mesej kepada pelanggan anda hari ini, ke mana data mereka disalin, dan sama ada setiap akaun mempunyai pengesahan dua langkah. Soalan yang mudah, tetapi jawapannyalah yang membezakan insiden yang dibendung secara senyap daripada pemberitahuan yang muncul pada telefon setiap pelanggan. Baca juga asas keselamatan siber untuk perniagaan kecil dan sederhana.
Sumber
- ASOS: Pemberitahuan ASOS tanpa kebenaran, halaman khidmat pelanggan (6 Oktober 2026)
- The Guardian: kenyataan ASOS, harga saham dan ulasan NCSC
- BBC: "Asos hacked": Apakah yang boleh saya lakukan untuk melindungi diri?
- Hackread: pemberitahuan itu dan dakwaan Xuanye Group
- Mandiant: kempen 2024 terhadap instans pelanggan Snowflake
- SDAIA: Panduan prosedur insiden pelanggaran data peribadi
Soalan lazim
Adakah data saya bocor dalam penggodaman ASOS?
Perkara itu belum disahkan. ASOS berkata maklumat peribadi asas, termasuk nama dan butiran hubungan, mungkin telah diakses oleh pihak yang tidak dibenarkan, dan syarikat itu tidak percaya maklumat kad pembayaran atau kata laluan terjejas. Syarikat itu belum menyatakan berapa ramai pelanggan yang terjejas, jadi ikuti perkembangan terus di laman web rasminya.
Adakah aplikasi ASOS selamat digunakan sekarang?
ASOS berkata laman web dan aplikasinya beroperasi seperti biasa dan syarikat itu telah menyekat akses kepada platform pemberitahuannya. Menerima pemberitahuan itu tidak bermakna telefon anda digodam, kerana ia dihantar daripada sistem syarikat. Sebagai langkah berjaga-jaga, tukar kata laluan anda dan jangan buka sebarang pautan yang anda terima atas nama ASOS.
Saya menerima pemberitahuan ASOS HACKED. Apakah yang perlu saya lakukan?
Jangan ketik pautan itu atau hubungi saluran tersebut. Tukar kata laluan ASOS anda dan kata laluan mana-mana akaun yang menggunakan kata laluan yang sama, hidupkan pengesahan dua langkah untuk e-mel dan aplikasi perbankan anda, pantau penyata bank anda, dan berhati-hati dengan sebarang mesej atau panggilan yang meminta anda menetapkan semula kata laluan atau menawarkan bayaran balik.
Bagaimanakah saya melindungi kedai dalam talian saya daripada penggodaman seperti yang menimpa ASOS?
Hidupkan pengesahan dua langkah untuk setiap akaun pada platform data serta platform pemberitahuan dan pemesejan anda, hadkan kebenaran menghantar kepada semua pelanggan kepada beberapa orang sahaja dengan kelulusan kedua, simpan kunci dalam peti rahsia dan tukar secara berkala, pasang amaran untuk penghantaran pukal dan eksport besar, dan sediakan pelan tindak balas insiden yang merangkumi pemberitahuan kepada pihak berkuasa yang berkenaan dalam tempoh 72 jam.
Ikuti Origami di Google
Tetapkan Origami sebagai sumber pilihan dan artikel kami akan muncul dahulu untuk anda dalam Carian Google dan Berita Utama.






