Dans cet article
- Que s'est-il passé lors du piratage d'ASOS ?
- Ce qu'ASOS a confirmé, et ce qu'elle n'a pas confirmé
- Que faire maintenant si vous avez un compte ASOS
- Première leçon pour les boutiques : votre canal de notification atteint chaque client
- Deuxième leçon : un entrepôt de données peut tomber à cause d'un seul mot de passe volé
- Troisième leçon : rédigez le plan d'incident avant l'incident
- Comment nous le construisons chez Origami

Que s'est-il passé lors du piratage d'ASOS ?
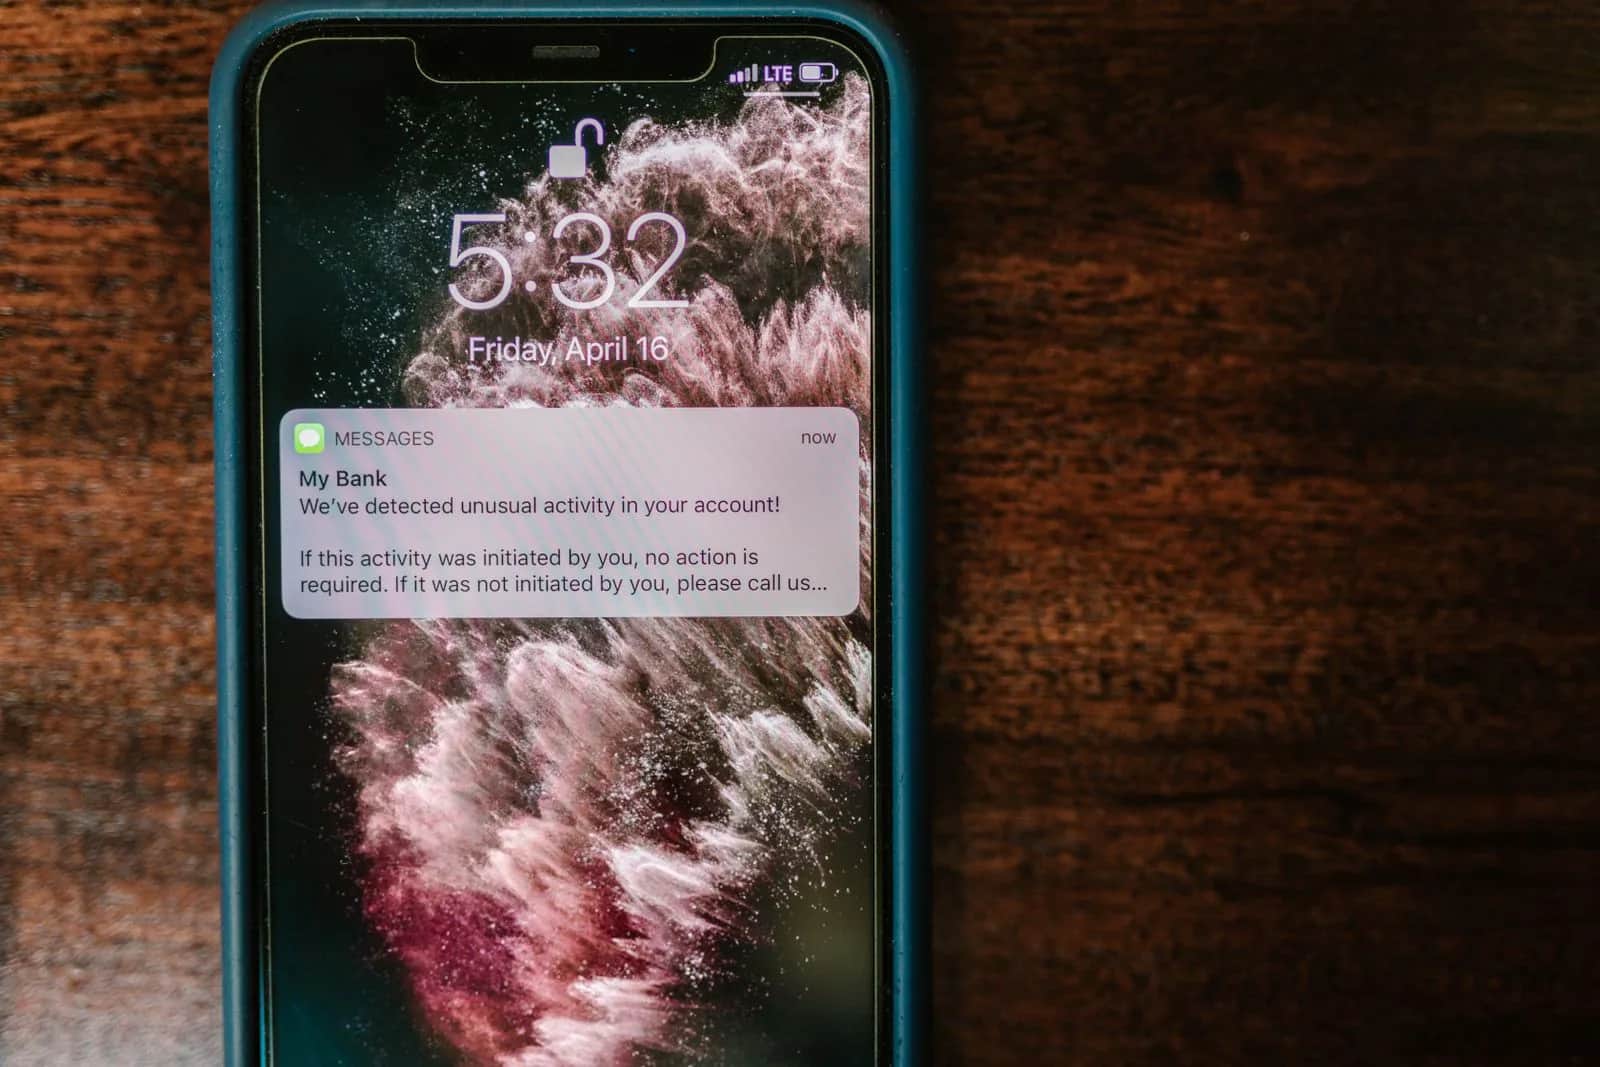
Le 6 octobre 2026, les utilisateurs de l'application du distributeur de mode britannique ASOS ont reçu sur leur téléphone une notification intitulée « ASOS HACKED », adressée au délégué à la protection des données et à l'équipe informatique de l'entreprise : « Nous avons entièrement compromis l'instance Snowflake. Entrez en contact avec nous, ou nous la divulguerons. » Elle contenait un lien vers une chaîne Telegram gérée par un groupe se faisant appeler Xuanye Group. ASOS a confirmé que la notification n'était pas autorisée et a indiqué que des informations personnelles de base, notamment des noms et des coordonnées, ont pu être consultées par un tiers non autorisé, tout en précisant qu'elle ne pense pas que les informations de carte bancaire ou les mots de passe des comptes soient concernés. Si vous avez un compte ASOS, ne touchez pas le lien, changez votre mot de passe si vous l'utilisez ailleurs, et considérez avec méfiance tout message prétendant venir d'ASOS dans les jours à venir.
Ce qu'ASOS a confirmé, et ce qu'elle n'a pas confirmé
Le communiqué de l'entreprise exposait trois points :
- L'origine : une activité non autorisée impliquant des plateformes tierces qu'ASOS utilise pour communiquer avec ses clients. L'entreprise a immédiatement restreint l'accès à ses plateformes de notification et travaille avec des conseillers spécialisés et les autorités compétentes.
- Les données exposées : des noms et des coordonnées, mais pas les informations de carte bancaire ni les mots de passe, selon son évaluation actuelle.
- Le service : le site web et l'application fonctionnent normalement. ASOS a présenté ses excuses aux clients par e-mail et leur a demandé d'ignorer la notification et de ne pas cliquer sur le lien.
Ce qui n'a pas été révélé : combien de personnes ont reçu la notification, combien d'enregistrements ont pu être dérobés et quelle plateforme a servi à l'envoyer. Snowflake, une plateforme cloud de stockage et d'analyse de données, a déclaré que son enquête n'avait révélé aucune compromission de sa propre plateforme. L'entreprise de sécurité Sophos a indiqué que le groupe n'avait jamais été mentionné auparavant sur les forums de pirates ni sur d'autres chaînes Telegram. Le Centre national de cybersécurité du Royaume-Uni (NCSC) assiste ASOS.
Sur le plan financier, l'action ASOS a chuté de plus de 14 % en séance à la Bourse de Londres et a clôturé en baisse de 9,56 %. L'entreprise a indiqué disposer d'une cyberassurance incluant une couverture de continuité d'activité, et qu'il est trop tôt pour chiffrer l'impact éventuel sur son activité. Les recherches « asos hacked » sont aussi apparues parmi les tendances de recherche en Arabie saoudite sur Google Trends : cela concerne donc également les utilisateurs ici.
Que faire maintenant si vous avez un compte ASOS
- Ne touchez pas le lien de la notification et ne contactez pas la chaîne. C'est le conseil d'ASOS elle-même.
- Changez votre mot de passe sur ASOS et sur tout autre site où vous utilisez le même.
- Activez la vérification en deux étapes pour votre messagerie et vos applications bancaires. Le NCSC britannique la décrit comme l'un des moyens les plus efficaces de protéger les comptes en ligne.
- Surveillez votre relevé bancaire pour repérer toute opération inhabituelle.
- Attendez-vous à de l'hameçonnage. Un nom, un numéro de téléphone et une adresse e-mail suffisent à un fraudeur pour rédiger un message convaincant à propos d'un « remboursement » ou d'une « réinitialisation de mot de passe ». Accédez à ASOS directement par son site web ou son application, jamais par un lien reçu dans un message.
Recevoir la notification ne signifie pas que votre téléphone a été piraté. Elle a été envoyée depuis les systèmes de l'entreprise, pas depuis votre appareil.
Première leçon pour les boutiques : votre canal de notification atteint chaque client
Le plus dangereux dans cet incident, ce ne sont pas seulement les données. Les attaquants ont utilisé la plateforme de notification de l'enseigne elle-même pour afficher leur menace sur l'écran de chaque client, transformant en quelques heures une pression sur l'entreprise en crise publique. Des experts en sécurité ont souligné qu'envoyer une notification push aux utilisateurs d'une application exige un accès au système de notification, distinct de la plateforme de données que les attaquants affirment avoir atteinte. Cela signifie que vos plateformes de messagerie client, des notifications d'application aux SMS, en passant par l'e-mail et WhatsApp, ont besoin de la même protection que votre base de données :
- Une vérification en deux étapes obligatoire sur chaque compte capable d'envoyer, y compris les comptes des agences et des prestataires marketing externes.
- Une autorisation distincte « envoyer à tous les clients », détenue par très peu de personnes, idéalement avec la validation d'une seconde personne.
- Des clés d'API pour ces plateformes conservées dans un coffre-fort de secrets, pas dans le code, renouvelées régulièrement et révoquées dès qu'un employé part ou qu'un contrat d'agence prend fin.
- Une alerte immédiate sur tout envoi massif en dehors du calendrier habituel.
Deuxième leçon : un entrepôt de données peut tomber à cause d'un seul mot de passe volé
Aucun détail confirmé n'existe encore sur la manière dont les attaquants sont entrés dans les systèmes d'ASOS. Mais il existe un précédent connu : en 2024, Mandiant a suivi une campagne visant des comptes clients de Snowflake, et Mandiant et Snowflake ont alerté environ 165 organisations potentiellement exposées. La cause n'était pas une faille de la plateforme. Il s'agissait d'identifiants volés par des logiciels malveillants de type infostealer sur des systèmes qui n'appartenaient pas à Snowflake, certains remontant à 2020, et utilisés sur des comptes sans authentification multifacteur. Les défenses ne sont pas compliquées :
- Une vérification en deux étapes pour chaque utilisateur de votre plateforme de données, et des clés plutôt que des mots de passe pour les comptes système.
- Un accès restreint aux adresses réseau connues de votre entreprise.
- Ne copiez dans votre entrepôt analytique que ce dont l'analyse a besoin. Les numéros de téléphone et les adresses e-mail peuvent être masqués ou remplacés par des jetons.
- Des alertes sur les exports volumineux et les requêtes inhabituelles.
Troisième leçon : rédigez le plan d'incident avant l'incident
ASOS a publié un communiqué le jour même, a présenté ses excuses aux clients par e-mail et a révélé sa situation en matière d'assurance. Cela ne s'improvise pas le jour d'une crise. En Arabie saoudite, le guide de procédure de la SDAIA sur les incidents de violation de données personnelles impose au responsable du traitement de notifier l'autorité compétente dans un délai de 72 heures après avoir pris connaissance d'un incident susceptible de porter atteinte aux données ou aux personnes concernées, et de notifier sans délai les personnes concernées si elles subissent un préjudice. Préparez à l'avance : qui décide, qui parle au nom de l'entreprise, le texte du message aux clients et la manière de couper tous les canaux d'envoi en quelques minutes. Pour les détails, lisez notre guide de la loi sur la protection des données personnelles (PDPL).
Comment nous le construisons chez Origami
Lorsque nous construisons une boutique ou une application pour nos clients, nous traitons les plateformes de notification et de messagerie comme une partie de la surface d'attaque, et non comme un outil marketing annexe : des autorisations d'envoi strictement contrôlées, des clés stockées hors du code, un journal de chaque envoi et un interrupteur d'arrêt unique pour tous les canaux. Si votre boutique est déjà en ligne, nous commençons par un bref audit : qui peut envoyer des messages à vos clients aujourd'hui, où leurs données sont copiées, et si chaque compte dispose de la vérification en deux étapes. Des questions simples, mais ce sont leurs réponses qui distinguent un incident maîtrisé discrètement d'une notification qui s'affiche sur le téléphone de chaque client. Lisez aussi les fondamentaux de la cybersécurité pour les petites et moyennes entreprises.
Sources
- ASOS : Unauthorised ASOS Notification, page du service client (6 octobre 2026)
- The Guardian : communiqué d'ASOS, cours de l'action et commentaire du NCSC
- BBC : « Asos hacked » : que puis-je faire pour me protéger ?
- Hackread : la notification et les revendications de Xuanye Group
- Mandiant : la campagne de 2024 contre les instances clientes de Snowflake
- SDAIA : guide de procédure sur les incidents de violation de données personnelles
Questions fréquentes
Mes données ont-elles fuité lors du piratage d'ASOS ?
Ce n'est pas encore confirmé. ASOS a indiqué que des informations personnelles de base, notamment des noms et des coordonnées, ont pu être consultées par un tiers non autorisé, et qu'elle ne pense pas que les informations de carte bancaire ou les mots de passe soient concernés. L'entreprise n'a pas précisé combien de clients sont touchés : suivez donc les mises à jour directement sur son site officiel.
L'application ASOS est-elle sûre à utiliser maintenant ?
ASOS a indiqué que son site web et son application fonctionnent normalement et qu'elle a restreint l'accès à ses plateformes de notification. Recevoir la notification ne signifie pas que votre téléphone a été piraté, car elle a été envoyée depuis les systèmes de l'entreprise. Par précaution, changez votre mot de passe et n'ouvrez aucun lien reçu au nom d'ASOS.
J'ai reçu la notification ASOS HACKED. Que dois-je faire ?
Ne touchez pas le lien et ne contactez pas la chaîne. Changez votre mot de passe ASOS et celui de tout compte qui utilise le même, activez la vérification en deux étapes pour votre messagerie et vos applications bancaires, surveillez votre relevé bancaire et méfiez-vous de tout message ou appel vous demandant de réinitialiser un mot de passe ou vous proposant un remboursement.
Comment protéger ma boutique en ligne contre un piratage comme celui d'ASOS ?
Activez la vérification en deux étapes pour chaque compte sur votre plateforme de données et sur vos plateformes de notification et de messagerie, limitez l'autorisation d'envoi à tous les clients à quelques personnes avec une seconde validation, conservez les clés dans un coffre-fort de secrets et renouvelez-les, mettez en place des alertes sur les envois massifs et les exports volumineux, et préparez un plan d'incident qui prévoit la notification de l'autorité compétente dans un délai de 72 heures.
Suivez Origami sur Google
Ajoutez Origami à vos sources préférées : nos articles apparaîtront en premier pour vous dans la recherche Google et les actualités à la une.






