In questo articolo
- Cosa è successo nell'attacco hacker ad ASOS?
- Cosa ha confermato ASOS e cosa no
- Cosa fare ora se hai un account ASOS
- Prima lezione per i negozi: il tuo canale di notifica raggiunge ogni cliente
- Seconda lezione: un data warehouse può cadere per una sola password rubata
- Terza lezione: scrivi il piano di risposta prima dell'incidente
- Come lo realizziamo in Origami
- Fonti

Cosa è successo nell'attacco hacker ad ASOS?
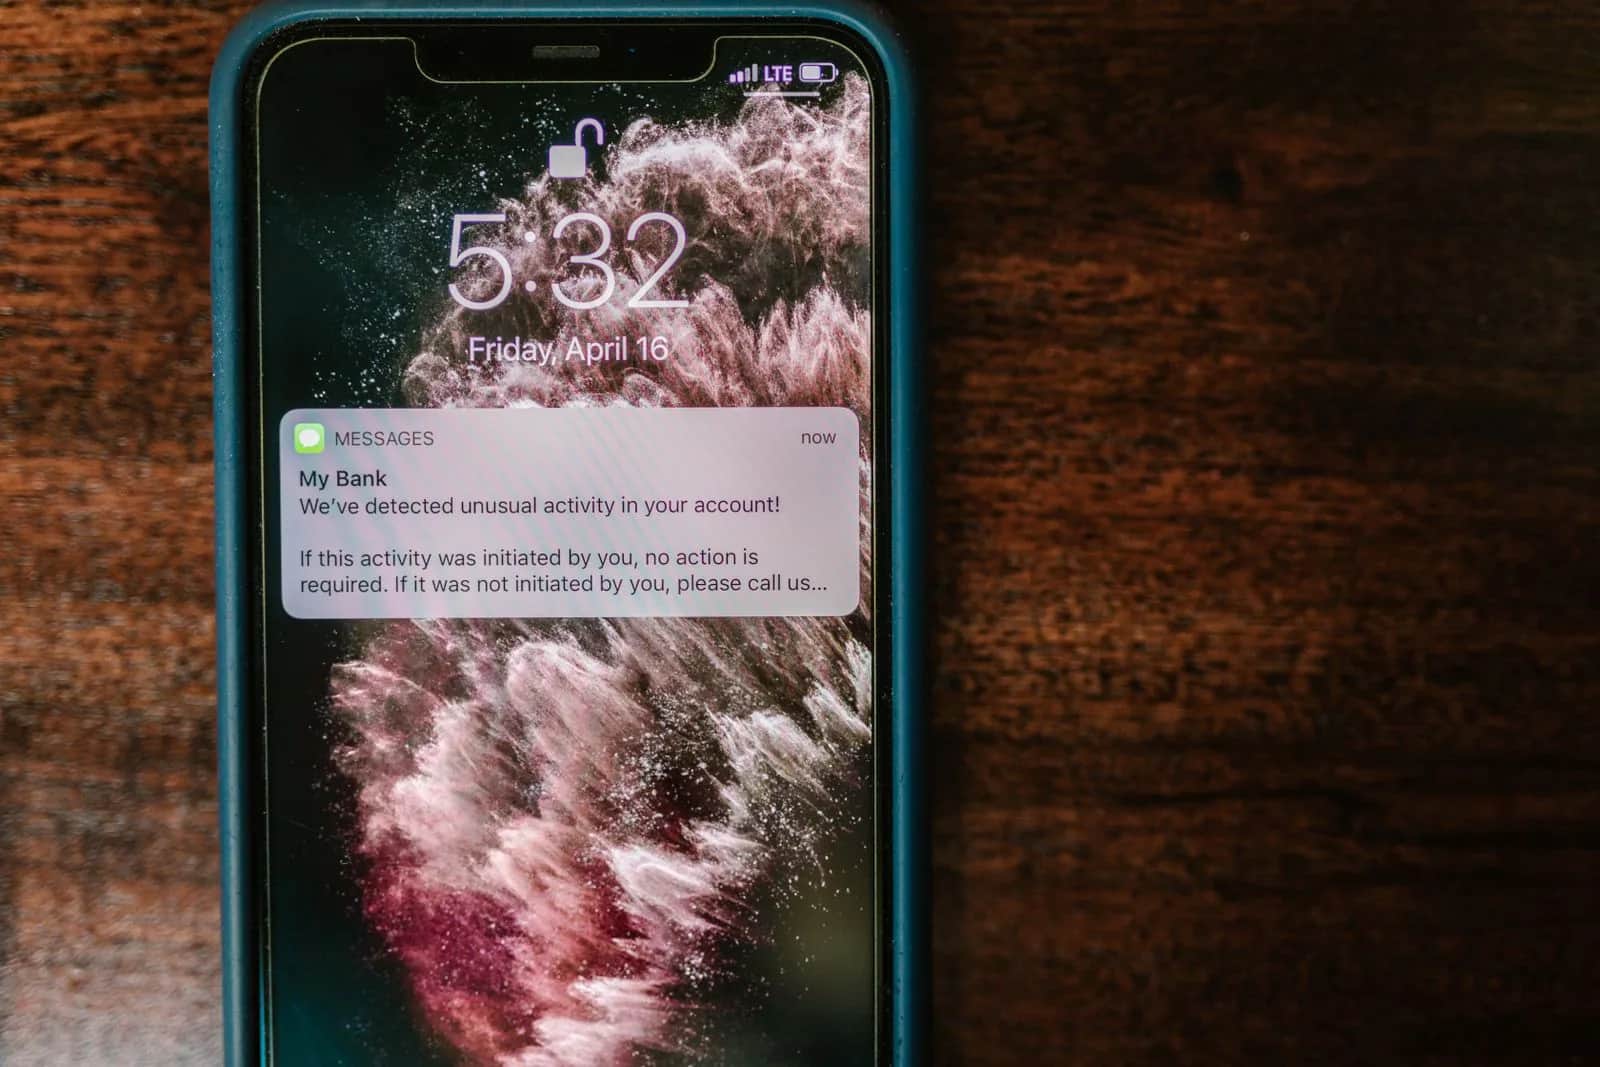
Il 6 ottobre 2026 gli utenti dell'app del rivenditore di moda britannico ASOS hanno ricevuto sul telefono una notifica intitolata «ASOS HACKED», indirizzata al responsabile della protezione dei dati e al team IT dell'azienda: «Abbiamo compromesso completamente l'istanza Snowflake. Trattate con noi, o la divulgheremo». Conteneva un link a un canale Telegram gestito da un gruppo che si fa chiamare Xuanye Group. ASOS ha confermato che la notifica non era autorizzata e ha dichiarato che soggetti non autorizzati potrebbero aver avuto accesso a informazioni personali di base, tra cui nomi e recapiti, ma di non ritenere che siano state coinvolte le informazioni delle carte di pagamento o le password degli account. Se hai un account ASOS, non toccare il link, cambia la password se la usi anche altrove e tratta con sospetto qualsiasi messaggio che nei prossimi giorni dica di provenire da ASOS.
Cosa ha confermato ASOS e cosa no
La dichiarazione dell'azienda indicava tre punti:
- L'origine: attività non autorizzate che hanno coinvolto piattaforme di terze parti che ASOS utilizza per comunicare con i clienti. L'azienda ha subito limitato l'accesso alle proprie piattaforme di notifica e sta lavorando con consulenti specializzati e con le autorità competenti.
- I dati a rischio: nomi e recapiti, ma non le informazioni delle carte di pagamento né le password, secondo la valutazione attuale.
- Il servizio: il sito e l'app funzionano normalmente. ASOS si è scusata con i clienti via email e ha chiesto loro di ignorare la notifica e di non fare clic sul link.
Cosa non è stato reso noto: quante persone hanno ricevuto la notifica, quanti record potrebbero essere stati sottratti e quale piattaforma sia stata usata per inviarla. Snowflake, una piattaforma cloud per l'archiviazione e l'analisi dei dati, ha dichiarato che la sua indagine non ha rilevato alcuna compromissione della propria piattaforma. La società di sicurezza Sophos ha detto che il gruppo non era mai stato menzionato prima nei forum di hacker o in altri canali Telegram. Il National Cyber Security Centre (NCSC) del Regno Unito sta assistendo ASOS.
Sul fronte finanziario, le azioni di ASOS sono scese di oltre il 14% durante le contrattazioni alla Borsa di Londra e hanno chiuso in calo del 9,56%. L'azienda ha dichiarato di avere un'assicurazione informatica che include la copertura per la continuità operativa e che è troppo presto per quantificare l'impatto sull'attività commerciale. Le ricerche di «asos hacked» sono comparse anche tra le ricerche di tendenza in Arabia Saudita su Google Trends, quindi la vicenda riguarda anche gli utenti di qui.
Cosa fare ora se hai un account ASOS
- Non toccare il link della notifica e non contattare il canale. È il consiglio della stessa ASOS.
- Cambia la password su ASOS e su qualsiasi altro sito in cui usi la stessa.
- Attiva la verifica in due passaggi per l'email e le app bancarie. L'NCSC britannico la considera uno dei modi più efficaci per proteggere gli account online.
- Controlla l'estratto conto per individuare qualsiasi movimento insolito.
- Aspettati tentativi di phishing. Un nome, un numero di telefono e un indirizzo email bastano a un truffatore per scrivere un messaggio convincente su un «rimborso» o una «reimpostazione della password». Accedi ad ASOS direttamente dal sito o dall'app, mai tramite un link ricevuto in un messaggio.
Ricevere la notifica non significa che il tuo telefono sia stato hackerato. È stata inviata dai sistemi dell'azienda, non dal tuo dispositivo.
Prima lezione per i negozi: il tuo canale di notifica raggiunge ogni cliente
La parte più pericolosa di questo incidente non sono soltanto i dati. Gli aggressori hanno usato la piattaforma di notifica del negozio stesso per portare la loro minaccia sullo schermo di ogni cliente, trasformando la pressione sull'azienda in una crisi pubblica nel giro di poche ore. Gli esperti di sicurezza hanno sottolineato che inviare una notifica push agli utenti di un'app richiede l'accesso al sistema di notifica, che è separato dalla piattaforma di dati che gli aggressori affermano di aver raggiunto. Ciò significa che le tue piattaforme di messaggistica con i clienti, dalle notifiche dell'app agli SMS, all'email e a WhatsApp, hanno bisogno della stessa protezione del tuo database:
- Verifica in due passaggi obbligatoria per ogni account in grado di inviare, compresi gli account di agenzie e di marketer esterni.
- Un permesso separato di «invio a tutti i clienti» riservato a pochissime persone, idealmente con l'approvazione obbligatoria di una seconda persona.
- Le chiavi API di queste piattaforme conservate in un vault di segreti, non nel codice, ruotate regolarmente e revocate non appena un dipendente se ne va o termina il contratto con un'agenzia.
- Un avviso immediato per qualsiasi invio massivo fuori dal calendario abituale.
Seconda lezione: un data warehouse può cadere per una sola password rubata
Non ci sono ancora dettagli confermati su come gli aggressori siano entrati nei sistemi di ASOS. Ma esiste un precedente noto: nel 2024 Mandiant ha seguito una campagna contro gli account dei clienti di Snowflake, e Mandiant e Snowflake hanno avvisato circa 165 organizzazioni potenzialmente esposte. La causa non era una falla della piattaforma. Si trattava di credenziali rubate da malware di tipo infostealer su sistemi che non appartenevano a Snowflake, alcune risalenti al 2020, usate su account privi di autenticazione a più fattori. Le difese non sono complicate:
- Verifica in due passaggi per ogni utente della tua piattaforma di dati, e chiavi anziché password per gli account di sistema.
- Accesso limitato agli indirizzi di rete noti della tua azienda.
- Non copiare nel tuo data warehouse analitico più di quanto serva all'analisi. Numeri di telefono e indirizzi email possono essere mascherati o sostituiti con token.
- Avvisi per esportazioni di grandi dimensioni e query insolite.
Terza lezione: scrivi il piano di risposta prima dell'incidente
ASOS ha diffuso una dichiarazione lo stesso giorno, si è scusata con i clienti via email e ha reso nota la propria posizione assicurativa. Tutto questo non si improvvisa il giorno di una crisi. In Arabia Saudita, la guida procedurale dell'Autorità saudita per i dati e l'intelligenza artificiale (SDAIA) sugli incidenti di violazione dei dati personali impone al titolare del trattamento di avvisare l'autorità competente entro 72 ore dal momento in cui viene a conoscenza di un incidente che può danneggiare i dati o le persone a cui appartengono, e di avvisare senza ritardo gli interessati coinvolti se subiscono un danno. Preparati in anticipo: chi decide, chi parla a nome dell'azienda, il testo del messaggio ai clienti e come chiudere ogni canale di invio in pochi minuti. Per i dettagli, leggi la nostra guida alla Legge sulla protezione dei dati personali (PDPL).
Come lo realizziamo in Origami
Quando realizziamo un negozio o un'app per i nostri clienti, trattiamo le piattaforme di notifica e di messaggistica come parte della superficie di attacco, non come uno strumento di marketing secondario: permessi di invio strettamente controllati, chiavi conservate fuori dal codice, un registro di ogni invio e un unico interruttore di emergenza per tutti i canali. Se il tuo negozio è già online, iniziamo con una breve verifica: chi può inviare messaggi ai tuoi clienti oggi, dove vengono copiati i loro dati e se ogni account ha la verifica in due passaggi. Domande semplici, ma le loro risposte fanno la differenza tra un incidente contenuto in silenzio e una notifica che arriva sul telefono di ogni cliente. Leggi anche gli elementi essenziali di sicurezza informatica per le piccole e medie imprese.
Fonti
- ASOS: notifica ASOS non autorizzata, pagina dell'assistenza clienti (6 ottobre 2026)
- The Guardian: dichiarazione di ASOS, andamento del titolo e commento dell'NCSC
- BBC: «Asos hacked»: cosa posso fare per proteggermi?
- Hackread: la notifica e le rivendicazioni di Xuanye Group
- Mandiant: la campagna del 2024 contro le istanze Snowflake dei clienti
- SDAIA: guida procedurale sugli incidenti di violazione dei dati personali
Domande frequenti
I miei dati sono stati divulgati nell'attacco hacker ad ASOS?
Non è ancora confermato. ASOS ha dichiarato che soggetti non autorizzati potrebbero aver avuto accesso a informazioni personali di base, tra cui nomi e recapiti, e di non ritenere che siano state coinvolte le informazioni delle carte di pagamento o le password. L'azienda non ha detto quanti clienti siano interessati, quindi segui gli aggiornamenti direttamente sul suo sito ufficiale.
L'app di ASOS è sicura da usare adesso?
ASOS ha dichiarato che il sito e l'app funzionano normalmente e di aver limitato l'accesso alle proprie piattaforme di notifica. Ricevere la notifica non significa che il tuo telefono sia stato hackerato, perché è stata inviata dai sistemi dell'azienda. Per precauzione, cambia la password e non aprire nessun link che ricevi a nome di ASOS.
Ho ricevuto la notifica ASOS HACKED. Cosa devo fare?
Non toccare il link e non contattare il canale. Cambia la password di ASOS e quella di qualsiasi account che usi la stessa, attiva la verifica in due passaggi per l'email e le app bancarie, controlla l'estratto conto e diffida di qualsiasi messaggio o chiamata che ti chieda di reimpostare una password o ti offra un rimborso.
Come proteggo il mio negozio online da un attacco come quello ad ASOS?
Attiva la verifica in due passaggi per ogni account della tua piattaforma di dati e delle tue piattaforme di notifica e messaggistica, limita il permesso di invio a tutti i clienti a poche persone con una seconda approvazione, conserva le chiavi in un vault di segreti e ruotale, imposta avvisi per invii massivi ed esportazioni di grandi dimensioni, e prepara un piano di risposta agli incidenti che preveda la notifica all'autorità competente entro 72 ore.
Segua Origami su Google
Aggiunga Origami tra le fonti preferite e i nostri articoli le compariranno per primi nella Ricerca Google e nelle notizie principali.






