Neste artigo
- O que aconteceu no ataque hacker à ASOS?
- O que a ASOS confirmou e o que não confirmou
- O que fazer agora se você tem uma conta na ASOS
- Primeira lição para as lojas: o seu canal de notificações chega a todos os clientes
- Segunda lição: um data warehouse pode cair por causa de uma única senha roubada
- Terceira lição: escreva o plano de incidentes antes do incidente
- Como fazemos isso na Origami
- Fontes

O que aconteceu no ataque hacker à ASOS?
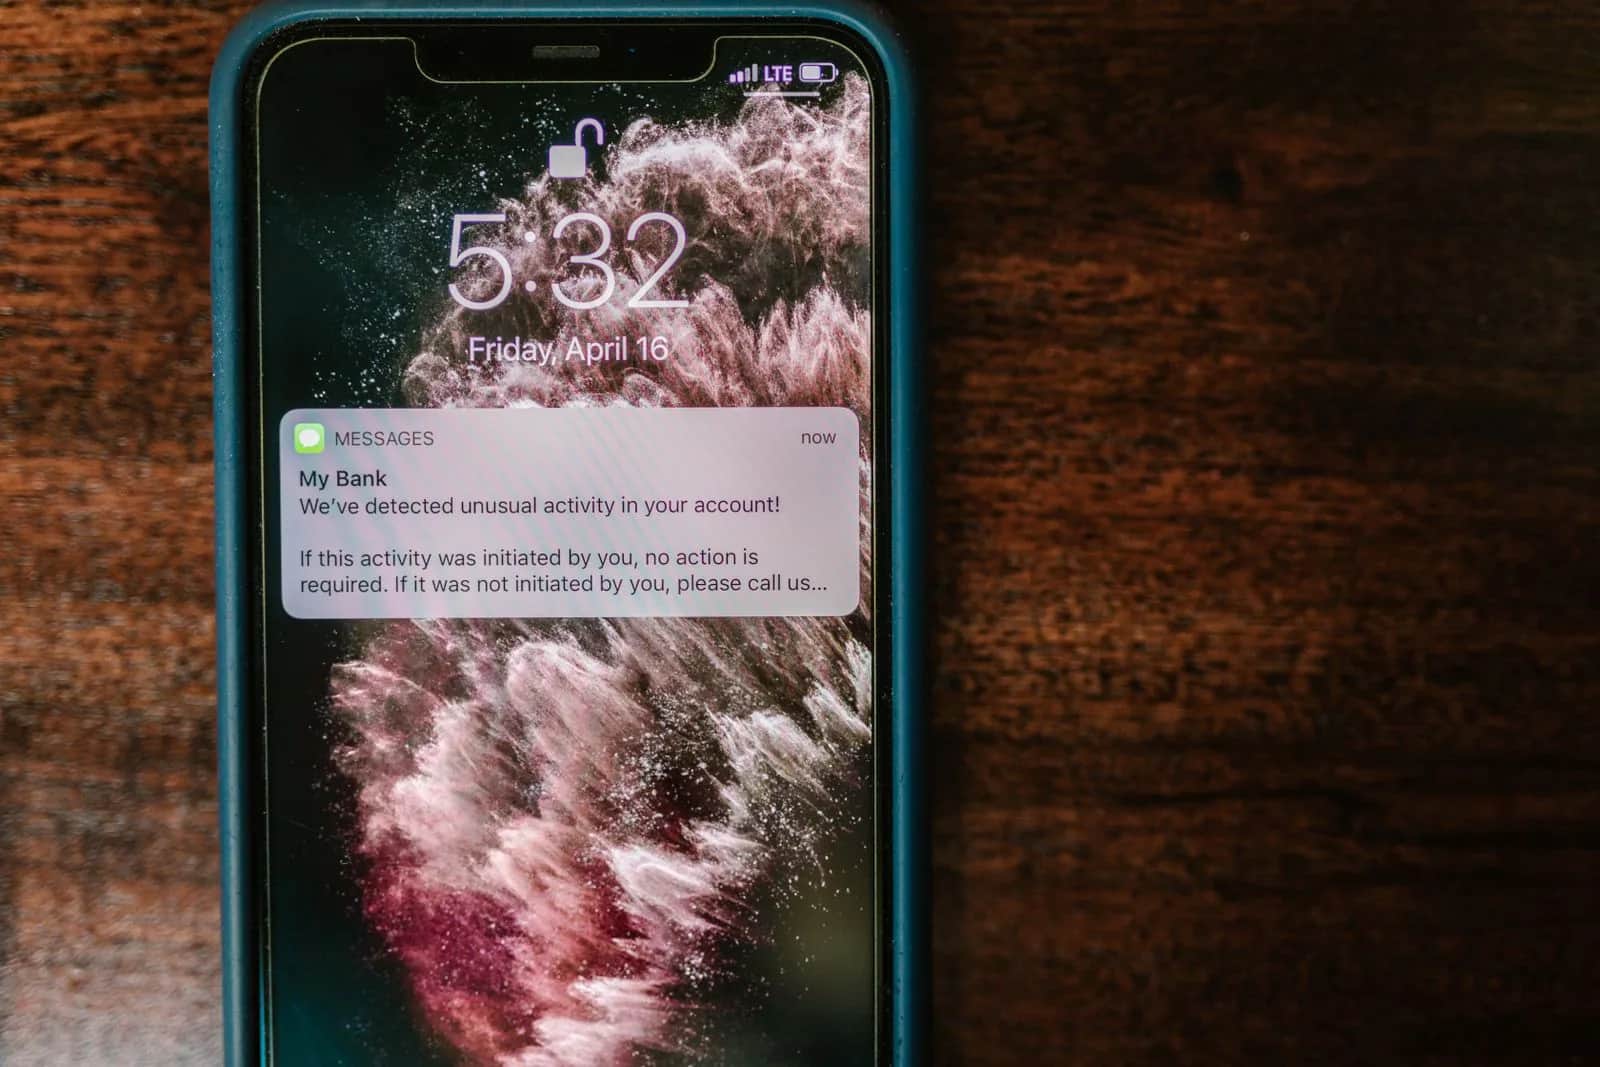
Em 6 de outubro de 2026, usuários do app da varejista de moda britânica ASOS receberam no celular uma notificação com o título «ASOS HACKED», endereçada ao encarregado de proteção de dados e à equipe de TI da empresa: «Comprometemos totalmente a instância do Snowflake. Negociem conosco ou vamos vazá-la.» Ela trazia um link para um canal no Telegram administrado por um grupo que se apresenta como Xuanye Group. A ASOS confirmou que a notificação não foi autorizada e disse que informações pessoais básicas, incluindo nomes e dados de contato, podem ter sido acessadas por terceiros não autorizados, mas que não acredita que informações de cartões de pagamento ou senhas de contas tenham sido afetadas. Se você tem uma conta na ASOS, não toque no link, troque a sua senha se você a usa em outro lugar e desconfie de qualquer mensagem que diga ser da ASOS nos próximos dias.
O que a ASOS confirmou e o que não confirmou
O comunicado da empresa trouxe três pontos:
- A origem: atividade não autorizada envolvendo plataformas de terceiros que a ASOS usa para se comunicar com os clientes. A empresa restringiu imediatamente o acesso às suas plataformas de notificação e está trabalhando com consultores especializados e com as autoridades competentes.
- Os dados em risco: nomes e dados de contato, mas não informações de cartões de pagamento nem senhas, segundo a avaliação atual da empresa.
- O serviço: o site e o app estão funcionando normalmente. A ASOS pediu desculpas aos clientes por e-mail e pediu que eles ignorassem a notificação e não clicassem no link.
O que não foi divulgado: quantas pessoas receberam a notificação, quantos registros podem ter sido levados e qual plataforma foi usada para enviá-la. O Snowflake, uma plataforma em nuvem para armazenar e analisar dados, disse que a sua investigação não encontrou nenhum comprometimento da própria plataforma. A empresa de segurança Sophos disse que o grupo nunca havia sido mencionado antes em fóruns de hackers ou em outros canais do Telegram. O Centro Nacional de Segurança Cibernética do Reino Unido (NCSC) está auxiliando a ASOS.
No lado financeiro, as ações da ASOS caíram mais de 14% durante o pregão na Bolsa de Valores de Londres e fecharam em queda de 9,56%. A empresa disse que tem um seguro cibernético que inclui cobertura de continuidade de negócios e que ainda é cedo para quantificar qualquer impacto nas vendas. As buscas por «asos hacked» também apareceram entre as pesquisas em alta na Arábia Saudita no Google Trends, então isso afeta os usuários daqui também.
O que fazer agora se você tem uma conta na ASOS
- Não toque no link da notificação nem entre em contato com o canal. Essa é a orientação da própria ASOS.
- Troque a sua senha na ASOS e em qualquer outro site onde você use a mesma.
- Ative a verificação em duas etapas no seu e-mail e nos apps de banco. O NCSC do Reino Unido a considera uma das formas mais eficazes de proteger contas on-line.
- Acompanhe o seu extrato bancário para identificar qualquer coisa incomum.
- Espere tentativas de phishing. Um nome, um número de telefone e um e-mail bastam para um golpista escrever uma mensagem convincente sobre um «reembolso» ou uma «redefinição de senha». Acesse a ASOS diretamente pelo site ou pelo app, nunca por um link que você recebeu em uma mensagem.
Receber a notificação não significa que o seu celular foi hackeado. Ela foi enviada pelos sistemas da empresa, não pelo seu aparelho.
Primeira lição para as lojas: o seu canal de notificações chega a todos os clientes
A parte mais perigosa deste incidente não são apenas os dados. Os atacantes usaram a própria plataforma de notificações da loja para colocar a ameaça na tela de cada cliente, transformando a pressão sobre a empresa em uma crise pública em poucas horas. Especialistas em segurança apontaram que enviar uma notificação push aos usuários de um app exige acesso ao sistema de notificações, que é separado da plataforma de dados que os atacantes afirmam ter alcançado. Isso significa que as suas plataformas de mensagens com clientes, das notificações do app ao SMS, ao e-mail e ao WhatsApp, precisam da mesma proteção que o seu banco de dados:
- Verificação em duas etapas obrigatória em todas as contas que podem fazer envios, incluindo as contas de agências e de profissionais de marketing externos.
- Uma permissão separada de «enviar para todos os clientes» nas mãos de pouquíssimas pessoas, de preferência exigindo a aprovação de uma segunda pessoa.
- As chaves de API dessas plataformas guardadas em um cofre de segredos, não no código, trocadas regularmente e revogadas assim que um funcionário sai ou o contrato com uma agência termina.
- Um alerta imediato para qualquer envio em massa fora da programação habitual.
Segunda lição: um data warehouse pode cair por causa de uma única senha roubada
Ainda não há detalhes confirmados sobre como os atacantes entraram nos sistemas da ASOS. Mas existe um precedente conhecido: em 2024 a Mandiant rastreou uma campanha contra contas de clientes do Snowflake, e a Mandiant e o Snowflake notificaram cerca de 165 organizações potencialmente expostas. A causa não foi uma falha da plataforma. Foram credenciais roubadas por malware do tipo infostealer de sistemas que não pertenciam ao Snowflake, algumas datando de 2020, usadas em contas sem autenticação multifator. As defesas não são complicadas:
- Verificação em duas etapas para todos os usuários da sua plataforma de dados, e chaves em vez de senhas para as contas de sistema.
- Acesso restrito aos endereços de rede conhecidos da sua empresa.
- Não copie para o seu data warehouse analítico mais do que a análise precisa. Números de telefone e e-mails podem ser mascarados ou substituídos por tokens.
- Alertas para exportações grandes e consultas incomuns.
Terceira lição: escreva o plano de incidentes antes do incidente
A ASOS publicou um comunicado no mesmo dia, pediu desculpas aos clientes por e-mail e divulgou a sua situação em relação ao seguro. Isso não se improvisa no dia de uma crise. Na Arábia Saudita, o guia de procedimentos da Autoridade Saudita de Dados e Inteligência Artificial (SDAIA) sobre incidentes de violação de dados pessoais exige que o controlador notifique a autoridade competente em até 72 horas após tomar conhecimento de um incidente que possa prejudicar os dados ou as pessoas a quem eles pertencem, e que notifique sem demora os titulares dos dados afetados caso sejam prejudicados. Prepare-se com antecedência: quem decide, quem fala pela empresa, o texto da mensagem aos clientes e como desligar todos os canais de envio em poucos minutos. Para os detalhes, leia o nosso guia sobre a Lei de Proteção de Dados Pessoais (PDPL).
Como fazemos isso na Origami
Quando construímos uma loja ou um app para os nossos clientes, tratamos as plataformas de notificação e mensagens como parte da superfície de ataque, não como uma ferramenta de marketing secundária: permissões de envio bem restritas, chaves guardadas fora do código, um registro de cada envio e um único botão de desligamento para todos os canais. Se a sua loja já está no ar, começamos com uma revisão rápida: quem pode enviar mensagens aos seus clientes hoje, para onde os dados deles são copiados e se todas as contas têm verificação em duas etapas. São perguntas simples, mas as respostas são o que separa um incidente contido discretamente de uma notificação chegando ao celular de cada cliente. Leia também o essencial de cibersegurança para pequenas e médias empresas.
Fontes
- ASOS: notificação não autorizada da ASOS, página de atendimento ao cliente (6 de outubro de 2026)
- The Guardian: comunicado da ASOS, preço das ações e comentário do NCSC
- BBC: «Asos hacked»: o que posso fazer para me proteger?
- Hackread: a notificação e as alegações do Xuanye Group
- Mandiant: a campanha de 2024 contra instâncias de clientes do Snowflake
- SDAIA: guia de procedimentos sobre incidentes de violação de dados pessoais
Perguntas frequentes
Meus dados vazaram no ataque hacker à ASOS?
Isso ainda não foi confirmado. A ASOS disse que informações pessoais básicas, incluindo nomes e dados de contato, podem ter sido acessadas por terceiros não autorizados, e que não acredita que informações de cartões de pagamento ou senhas tenham sido afetadas. A empresa não informou quantos clientes foram afetados, então acompanhe as atualizações diretamente no site oficial dela.
É seguro usar o app da ASOS agora?
A ASOS disse que o site e o app estão funcionando normalmente e que restringiu o acesso às suas plataformas de notificação. Receber a notificação não significa que o seu celular foi hackeado, porque ela foi enviada pelos sistemas da empresa. Por precaução, troque a sua senha e não abra nenhum link que você receber em nome da ASOS.
Recebi a notificação ASOS HACKED. O que devo fazer?
Não toque no link nem entre em contato com o canal. Troque a sua senha da ASOS e a de qualquer conta que use a mesma, ative a verificação em duas etapas no seu e-mail e nos apps de banco, acompanhe o seu extrato bancário e desconfie de qualquer mensagem ou ligação que peça para redefinir uma senha ou ofereça um reembolso.
Como proteger minha loja virtual de um ataque como o da ASOS?
Ative a verificação em duas etapas em todas as contas da sua plataforma de dados e das suas plataformas de notificação e mensagens, limite a permissão de envio para todos os clientes a poucas pessoas, com uma segunda aprovação, guarde as chaves em um cofre de segredos e faça a rotação delas, crie alertas para envios em massa e exportações grandes, e prepare um plano de incidentes que inclua notificar a autoridade competente em até 72 horas.
Siga a Origami no Google
Adicione a Origami como fonte preferida e os nossos artigos aparecerão primeiro para você na Pesquisa Google e nas principais notícias.






