اختراق أسوس ASOS: المخترقون أرسلوا تهديدهم من تطبيق المتجر نفسه
ما الذي حدث في اختراق أسوس؟
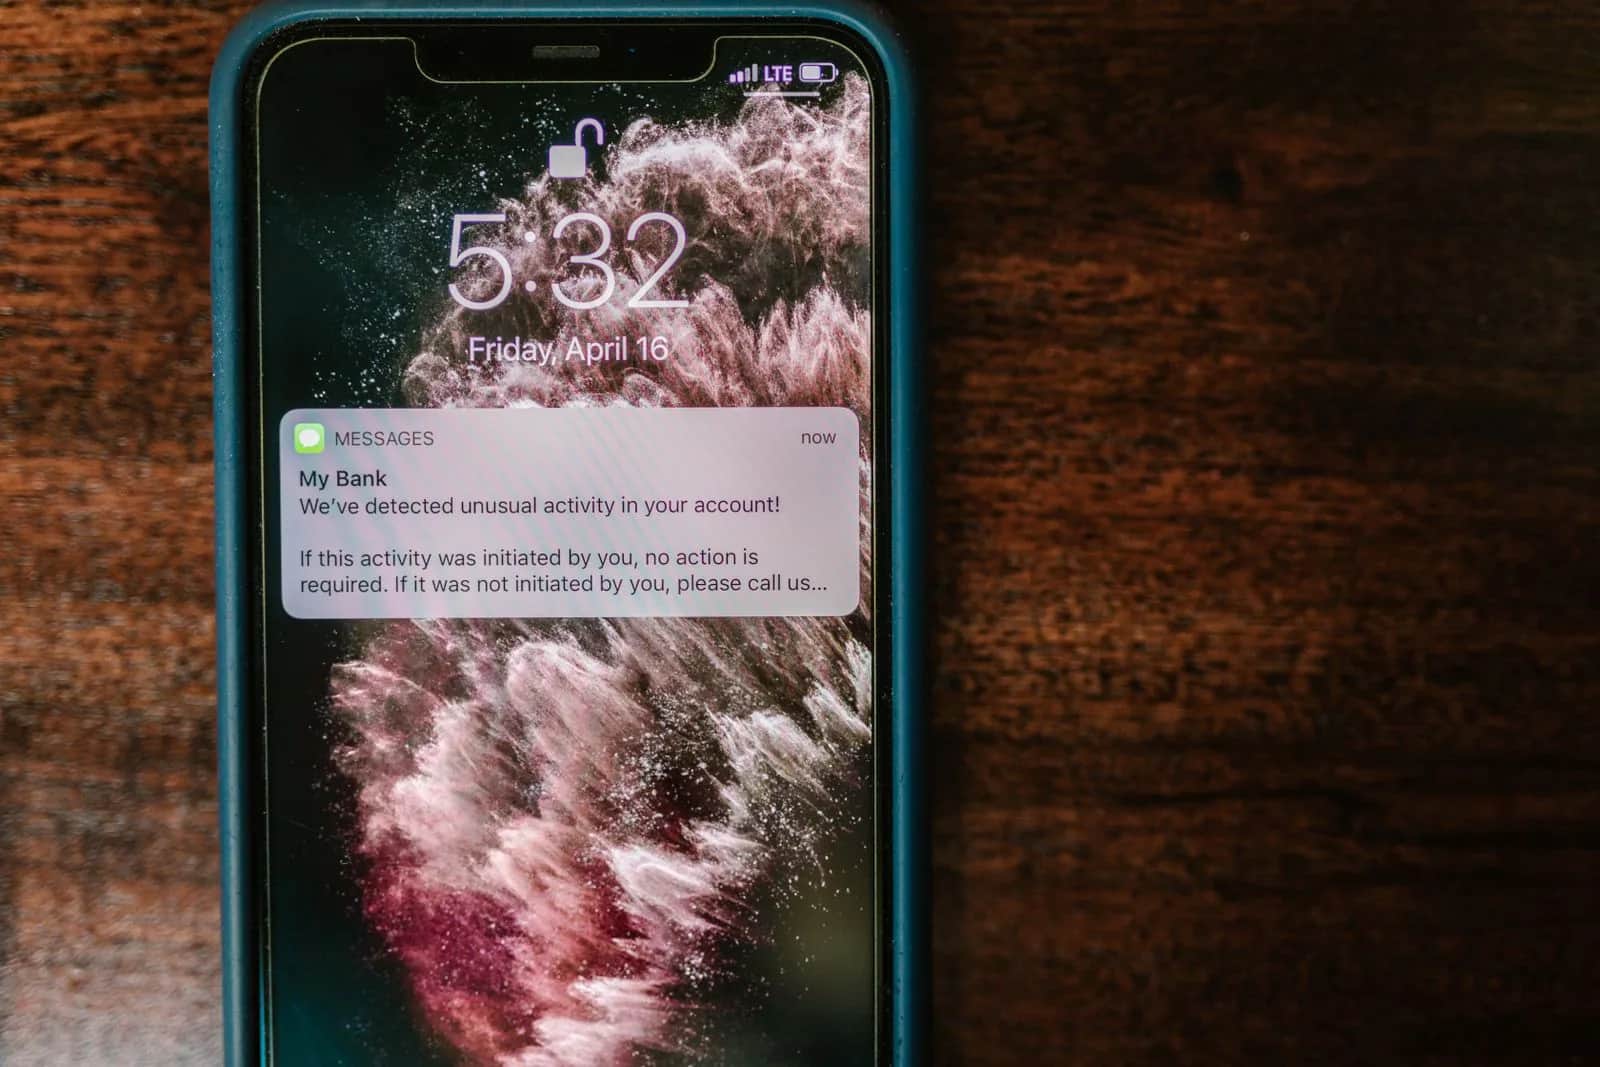
في 6 أكتوبر 2026 وصل مستخدمي تطبيق متجر الأزياء البريطاني أسوس (ASOS) إشعار على جوالاتهم عنوانه «ASOS HACKED»، موجه إلى مسؤول حماية البيانات وفريق التقنية في الشركة، ونصه: «اخترقنا بيئة Snowflake بالكامل. تواصلوا معنا وإلا سربناها»، ومعه رابط إلى قناة على تيليجرام لمجموعة تسمي نفسها Xuanye Group. أكدت أسوس أن الإشعار غير مصرح به، وقالت إن معلومات شخصية أساسية منها الاسم وبيانات التواصل قد تكون وصلت إلى طرف غير مخول، وإنها لا تعتقد أن بيانات بطاقات الدفع أو كلمات مرور الحسابات تأثرت. إذا كان عندك حساب في أسوس فلا تضغط الرابط، وغير كلمة المرور إن كنت تستخدمها في مواقع أخرى، وتعامل بحذر مع أي رسالة تدعي أنها من أسوس في الأيام القادمة.
ما الذي أكدته أسوس، وما الذي لم يتأكد بعد
بيان الشركة حدد ثلاثة أمور:
- مصدر الحادثة: نشاط غير مصرح به في منصات خارجية تستخدمها أسوس للتواصل مع عملائها. قيدت الشركة الوصول إلى منصات الإشعارات فورا، وبدأت العمل مع مستشارين متخصصين ومع الجهات المعنية.
- البيانات المحتملة: الاسم وبيانات التواصل، دون بيانات بطاقات الدفع أو كلمات المرور بحسب تقديرها الحالي.
- الخدمة: الموقع والتطبيق يعملان بشكل طبيعي. واعتذرت الشركة لعملائها بالبريد، وطلبت منهم تجاهل الإشعار وعدم الضغط على الرابط.
في المقابل لم يعلن حتى الآن عدد من وصلهم الإشعار، ولا عدد السجلات التي ربما أخذت، ولا اسم المنصة التي استخدمت في الإرسال. وقالت Snowflake، وهي منصة سحابية لتخزين البيانات وتحليلها، إن تحقيقها لم يجد اختراقا لمنصتها نفسها. وقالت شركة الأمن Sophos إن المجموعة لم يسبق ذكرها في منتديات المخترقين ولا في قنوات تيليجرام الأخرى. ويقدم المركز الوطني للأمن السيبراني البريطاني (NCSC) المساعدة للشركة.
وعلى الجانب المالي هبط سهم أسوس في بورصة لندن أكثر من 14% أثناء التداول، ثم أغلق منخفضا 9.56%. وقالت الشركة إن لديها تأمينا سيبرانيا يشمل استمرارية الأعمال، وإن الوقت ما زال مبكرا لتقدير الأثر على المبيعات. وظهر البحث عن «asos hacked» ضمن عمليات البحث الرائجة في السعودية على Google Trends، فالقضية تخص مستخدمين هنا أيضا.
ماذا تفعل الآن إن كان عندك حساب في أسوس
- لا تضغط رابط الإشعار ولا تتواصل مع القناة، وهذه توصية أسوس نفسها.
- غير كلمة المرور في أسوس وفي أي موقع آخر تستخدم فيه الكلمة نفسها.
- فعل التحقق بخطوتين في بريدك وتطبيقات البنوك، فالمركز الوطني للأمن السيبراني البريطاني يعده من أنجع طرق حماية الحسابات.
- راقب كشف حسابك البنكي وابحث عن أي عملية غريبة.
- احذر رسائل الاحتيال القادمة. الاسم ورقم الجوال والبريد تكفي المحتال ليكتب رسالة مقنعة عن «استرداد مبلغ» أو «إعادة تعيين كلمة المرور». ادخل إلى أسوس من موقعها أو تطبيقها مباشرة، لا من رابط وصلك في رسالة.
ووصول الإشعار إلى جوالك لا يعني أن جوالك مخترق. الإشعار خرج من أنظمة الشركة، لا من جهازك.
الدرس الأول للمتاجر: قناة الإشعارات طريق مباشر إلى كل عميل
أخطر ما في هذه الحادثة ليس البيانات وحدها. المخترقون استخدموا منصة إشعارات المتجر ليوصلوا تهديدهم إلى شاشة كل عميل، فتحول الضغط على الشركة إلى قضية علنية خلال ساعات. وأشار خبراء أمن إلى أن إرسال إشعار لمستخدمي التطبيق يحتاج إلى وصول لنظام الإشعارات، وهو نظام منفصل عن منصة البيانات التي ادعى المخترقون الوصول إليها. معنى ذلك أن منصات التواصل مع العملاء، من إشعارات التطبيق إلى الرسائل النصية والبريد وواتساب، يجب أن تحمى كما تحمى قاعدة البيانات نفسها:
- تحقق بخطوتين إلزامي لكل حساب يملك صلاحية الإرسال، بما فيها حسابات الوكالات والمسوقين من خارج الشركة.
- صلاحية «الإرسال لكل العملاء» منفصلة ومحصورة في عدد قليل من الأشخاص، والأفضل أن تحتاج موافقة شخص ثان.
- مفاتيح الربط البرمجي لهذه المنصات تحفظ في خزنة أسرار لا داخل الكود، وتغير دوريا، وتلغى فور خروج موظف أو انتهاء عقد وكالة.
- تنبيه فوري عند أي إرسال جماعي خارج الجدول المعتاد.
الدرس الثاني: مستودع البيانات قد يسقط بكلمة مرور مسروقة
لا توجد حتى الآن تفاصيل مؤكدة عن طريقة دخول المخترقين إلى أنظمة أسوس. لكن السابقة معروفة: في 2024 تتبعت شركة Mandiant حملة استهدفت حسابات عملاء Snowflake، وأخطرت هي وSnowflake نحو 165 منظمة يحتمل تعرضها. لم يكن السبب ثغرة في المنصة، بل بيانات دخول سرقتها برمجيات خبيثة من أجهزة لا تتبع Snowflake، بعضها يعود إلى 2020، استخدمت على حسابات بلا تحقق بخطوتين. والحماية هنا ليست معقدة:
- تحقق بخطوتين لكل مستخدم في منصة البيانات، وحسابات الأنظمة تدخل بمفاتيح لا بكلمات مرور.
- تقييد الدخول بعناوين شبكة شركتك المعروفة.
- لا تنسخ إلى مستودع التحليلات أكثر مما يحتاجه التحليل، فأرقام الجوال والبريد يمكن إخفاؤها أو استبدالها برموز.
- تنبيه على عمليات التصدير الكبيرة والاستعلامات غير المعتادة.
الدرس الثالث: خطة الحادثة تكتب قبل الحادثة
أصدرت أسوس بيانا في اليوم نفسه، واعتذرت لعملائها بالبريد، وأعلنت وضع التأمين. هذا لا يرتجل في يوم الأزمة. وفي المملكة يلزم الدليل الإجرائي لحوادث تسرب البيانات الشخصية الصادر عن سدايا جهة التحكم بإشعار الجهة المختصة خلال 72 ساعة من علمها بالحادثة إذا كان من شأنها الإضرار بالبيانات أو بأصحابها، وبإشعار أصحاب البيانات المتأثرين دون تأخير إذا لحقهم ضرر. جهز مسبقا: من يقرر، ومن يتحدث باسم الشركة، ونص رسالة العملاء، وطريقة إيقاف كل قناة إرسال خلال دقائق. وللتفاصيل اقرأ دليلنا لنظام حماية البيانات الشخصية.
كيف نبنيها في أوريغامي
عندما نبني متجرا أو تطبيقا لعملائنا نعامل منصات الإشعارات والرسائل كجزء من سطح الهجوم، لا كأداة تسويق جانبية: صلاحيات إرسال محصورة، ومفاتيح محفوظة خارج الكود، وسجل لكل عملية إرسال، وزر إيقاف واحد لكل القنوات. وإن كان متجرك قائما نبدأ بمراجعة قصيرة: من يملك صلاحية الإرسال لعملائك اليوم، وأين تنسخ بياناتهم، وهل على كل حساب تحقق بخطوتين. أسئلة بسيطة، لكن إجاباتها هي ما يفصل بين حادثة تحتوى بهدوء وإشعار يصل إلى جوال كل عميل. واقرأ أيضا أساسيات الأمن السيبراني للمنشآت الصغيرة والمتوسطة.
المصادر
أسئلة شائعة
هل تسربت بياناتي في اختراق أسوس؟+
لم يتأكد ذلك بعد. قالت أسوس إن معلومات شخصية أساسية منها الاسم وبيانات التواصل قد تكون وصلت إلى طرف غير مخول، وإنها لا تعتقد أن بيانات بطاقات الدفع أو كلمات المرور تأثرت. لم تعلن الشركة عدد المتأثرين حتى الآن، فتابع تحديثاتها من موقعها الرسمي مباشرة.
هل تطبيق أسوس آمن للاستخدام الآن؟+
قالت أسوس إن موقعها وتطبيقها يعملان بشكل طبيعي وإنها قيدت الوصول إلى منصات الإشعارات. وصول الإشعار لا يعني أن جوالك مخترق، لأنه خرج من أنظمة الشركة. احتياطا غير كلمة المرور ولا تفتح أي رابط يصلك باسم أسوس.
وصلني إشعار ASOS HACKED، ماذا أفعل؟+
لا تضغط الرابط ولا تتواصل مع القناة. غير كلمة مرور أسوس وأي حساب يستخدم الكلمة نفسها، وفعل التحقق بخطوتين في بريدك وتطبيقات البنوك، وراقب كشف حسابك، واحذر أي رسالة أو اتصال يطلب إعادة تعيين كلمة المرور أو يعرض استرداد مبلغ.
كيف أحمي متجري الإلكتروني من اختراق مثل أسوس؟+
فعل التحقق بخطوتين على كل حساب في منصة البيانات ومنصات الإشعارات والرسائل، واحصر صلاحية الإرسال لكل العملاء في عدد قليل مع موافقة ثانية، واحفظ المفاتيح في خزنة أسرار وغيرها دوريا، وضع تنبيها على الإرسال الجماعي والتصدير الكبير، وجهز خطة حادثة تشمل إشعار الجهة المختصة خلال 72 ساعة.
تابع أوريجامي في نتائج قوقل
ثبت أوريجامي كمصدر مفضل، فتظهر لك مقالاتنا أولا في نتائج قوقل وفي الأخبار الرائجة.
الإضافة إلى المصادر المفضلة في Googleمقالات ذات صلة
- الأمن السيبرانيآخر تحديث أمني لـ Office 2021 وWindows Server 2012 R2 يصل في 13 أكتوبر، وبعده لا شيءفي 13 أكتوبر 2026 يتوقف دعم Office 2021 وWindows Server 2012 R2 وإصدار 24H2 من ويندوز 11. كيف تجد هذه النسخ في شركتك وماذا تفعل قبل الموعد.
- الأمن السيبرانيآبل تشدد «الوصول الكامل إلى القرص» في ماك. من يملكه الآن على أجهزة شركتك؟آبل ستشترط موافقة صريحة جدا قبل منح أي تطبيق «الوصول الكامل إلى القرص» في ماك بسبب وكلاء الذكاء الاصطناعي. كيف تفحص من يملكه على أجهزة شركتك الآن.
- الأمن السيبرانيمتحكمات المصنع مكشوفة على الإنترنت: هكذا عطّل مهاجمون محطات مياه بتعديل ملف منطق واحدمنذ يوليو 2026 استغل مهاجمون متحكمات PLC مكشوفة على الإنترنت في مرافق مياه بـ12 ولاية أمريكية وعطّلوا الإنذارات. ماذا يعني ذلك لمصنعك ومرفقك وضوابط OTCC السعودية.
- الأمن السيبرانيترقيع ماجنتو وحده لا ينقذ متجرك — المهاجمون دخلوا قبل صدوره بثلاثة أيامثغرة CVE-2026-75650 في ماجنتو وأدوبي كوميرس بدرجة خطورة 10 من 10 استُغلت قبل ترقيع أدوبي بثلاثة أيام. ما المتأثر، وكيف تفحص متجرك، ولماذا التحديث وحده غير كافٍ.
- الأمن السيبرانيثغرات بلاك هات 2026 في منصات جافا المؤسسية: لماذا نظامك الداخلي ليس آمنابحث عرض في بلاك هات 2026 كشف 12 ثغرة في منصات جافا المؤسسية، منها تنفيذ كود عن بعد بلا مصادقة في Bonita BPM وApache OFBiz. ماذا يعني ذلك لأنظمة عملك وكيف تحميها.
- الأمن السيبرانيالذكاء الاصطناعي يكتشف ثغرات في التشفير فاتت على الخبراء — ماذا يعني ذلك لأعمالك؟اكتشف نموذج ذكاء اصطناعي من Anthropic ثغرات جديدة في تشفير HAWK وAES. لا شيء تستخدمه اليوم معطوب — وإليك ما يعنيه ذلك لأعمالك وكيف تستعد لمرحلة ما بعد الكم.
عندك مشروع تفكر فيه؟
نبني أنظمة وتطبيقات ومواقع مخصصة لأعمالك. احك لنا عن فكرتك ونعطيك رأينا الصريح فيها.