Bu makalede

Kimlik doğrulama neden ilk savunma hattınızdır
İhlallerin çoğu karmaşık şifrelemeyi kırarak değil, çalınmış bir hesapla başlar. Bu yüzden kimlik doğrulama, yani bir kullanıcının gerçekten iddia ettiği kişi olduğunu nasıl kanıtladığı, her iş uygulamasındaki en önemli güvenlik katmanı hâline geldi. Tek başına bir parola artık güvenilemeyecek kadar zayıf: sızdırılıyor, tahmin ediliyor ve pek çok sitede yeniden kullanılıyor.
Kimlik doğrulamayı güvenli yapan nedir?
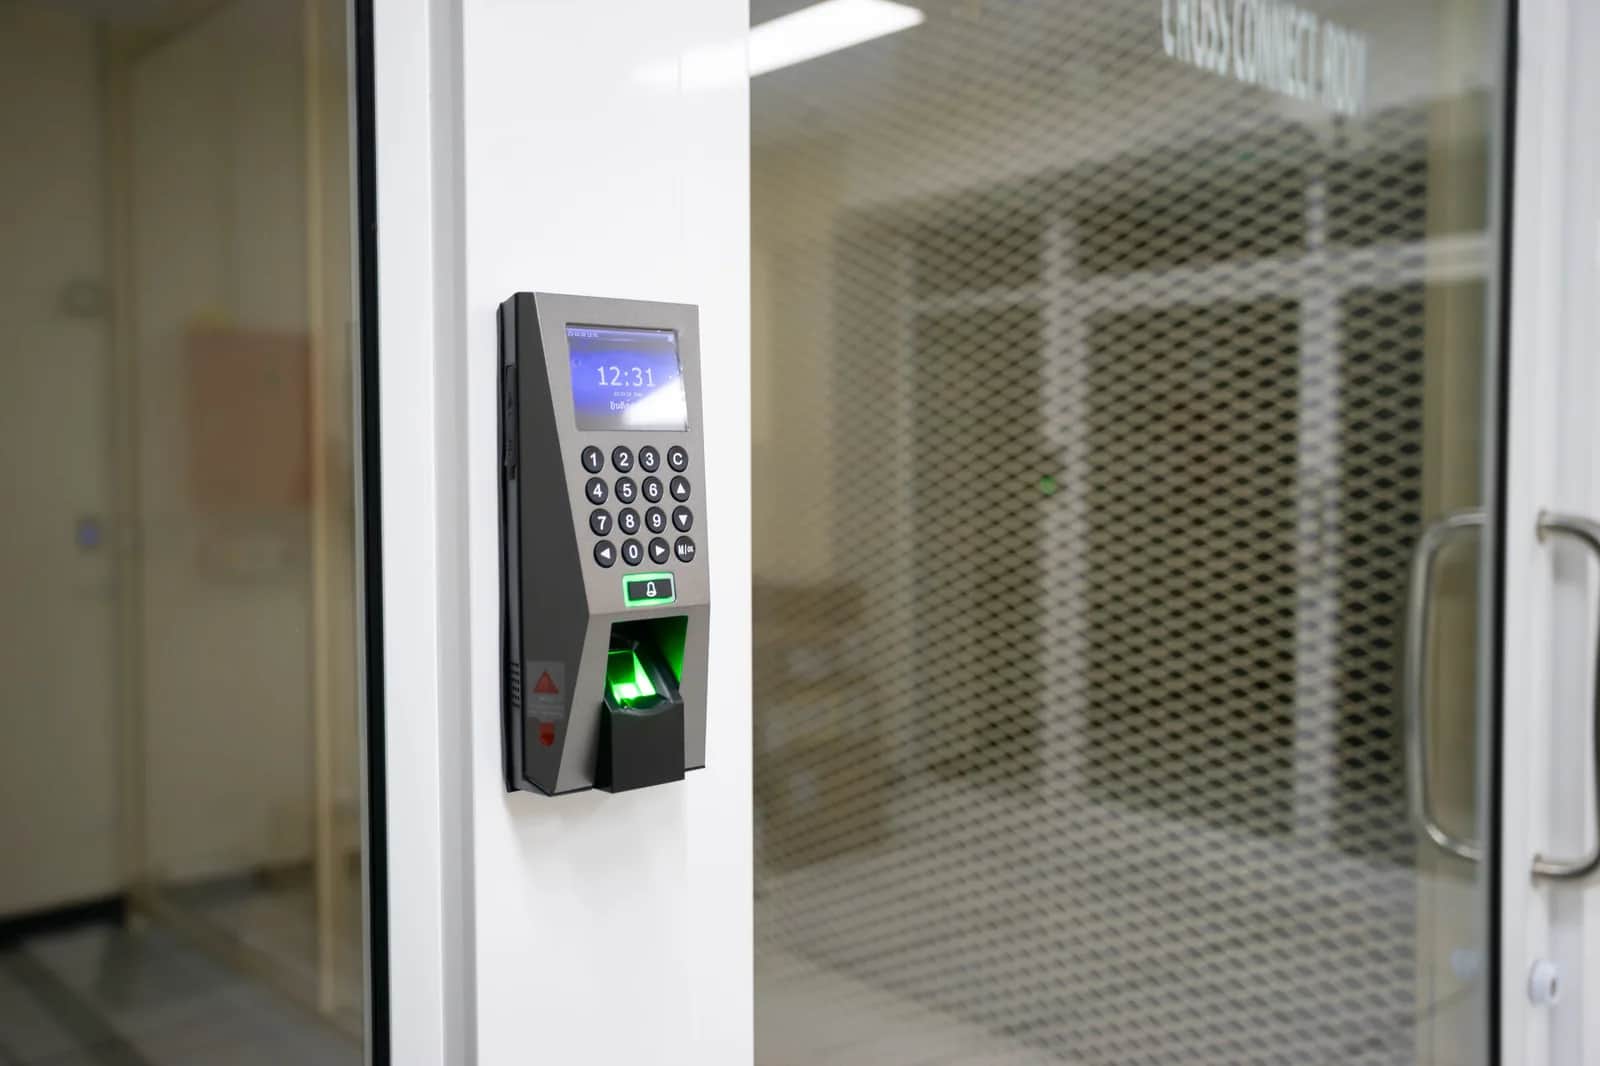
- Çok faktörlü kimlik doğrulama (MFA): İkinci bir faktör (telefona gelen bir kod veya parmak izi) eklemek, çalınmış bir parolayı tek başına işe yaramaz hâle getirir.
- Parolaların doğru saklanması: Parolalar asla düz metin olarak değil, hash'lenerek saklanır; böylece sızdırılmış bir veritabanı bile onları açığa çıkarmaz.
- Sıkı oturum yönetimi: Süre sonu, güvenli oturum kapatma ve yeniden kullanılamayan token'lar.
- Akıllı politikalar: Kullanıcılara karmaşık kurallar yüklemek yerine şüpheli giriş denemelerini tespit etmek ve deneme sayısını sınırlamak.
Tek Oturum Açma (SSO) nedir?
SSO, kullanıcının bir kez oturum açarak her seferinde kimlik bilgilerini yeniden girmeden birden fazla uygulamaya erişmesini sağlar. Bir çalışanın e-postayı, insan kaynakları sistemini ve CRM'i tek bir güvenli girişle açtığını düşünün. Fayda iki yönlüdür: daha kolay bir deneyim ve daha yüksek güvenlik, çünkü kimlik yönetimi dağınık parolalar yerine iyi denetlenen tek bir yerde merkezileşir.
Çalışanınızın taşıdığı her fazladan parola, açık kalabilecek bir kapı daha demektir.
SSO'ya ne zaman ihtiyacınız olur?
Ekibiniz ne kadar çok uygulama kullanırsa SSO o kadar değerli hâle gelir: daha az unutulan parola, bir çalışanın erişimini tek bir yerden açıp kapatabilme (çalışan ayrıldığında hayati önemdedir) ve birleşik güvenlik politikaları uygulayabilme. Hassas verilerle çalışan kuruluşlar için MFA ile birlikte SSO bir lüks değil, bir standart hâline geldi.
Origami nasıl yardımcı olur
Origami olarak kimlik doğrulamayı modern standartlara (MFA, güvenli saklama, sağlam oturum yönetimi) göre geliştiriyor, uygulamalarınızı OAuth 2.0 ve OpenID Connect gibi standart SSO çözümleriyle entegre ediyor ya da mevcut kurumsal kimlik sisteminize bağlıyoruz. Hedefimiz, çalışanlarınızı yavaşlatmayan güçlü bir güvenlik.
Sık sorulan sorular
SSO ile MFA arasındaki fark nedir?
SSO, birden fazla uygulamaya girişi tek bir oturum açmayla birleştirir; MFA ise girişin kendisini güçlendirmek için ikinci bir doğrulama faktörü ekler. En güçlü yaklaşım ikisini birleştirir.
SSO "tek anahtar" olduğu için güvenliği azaltır mı?
Doğru uygulandığında tam tersine: güvenlik, MFA ve izleme ile iyi denetlenen tek bir noktada toplanır; bu da onlarca zayıf ve dağınık paroladan daha iyidir.
Küçük bir işletme için SSO'ya ihtiyacım var mı?
Ekibiniz birkaç uygulama kullanıyorsa evet: yönetimi basitleştirir ve çalışanlar ayrıldığında unutulan hesaplar açığını kapatır.
Peki ya harici kullanıcılar (müşteriler)?
Aynı güvenlik standartlarını koruyarak güvenilir sağlayıcılar (Google gibi) veya ulusal bir dijital kimlik üzerinden giriş imkânı sunabilirsiniz.
Origami'yi Google'da takip edin
Origami'yi tercih ettiğiniz kaynak olarak ekleyin; makalelerimiz Google Arama'da ve öne çıkan haberlerde size önce görünsün.






