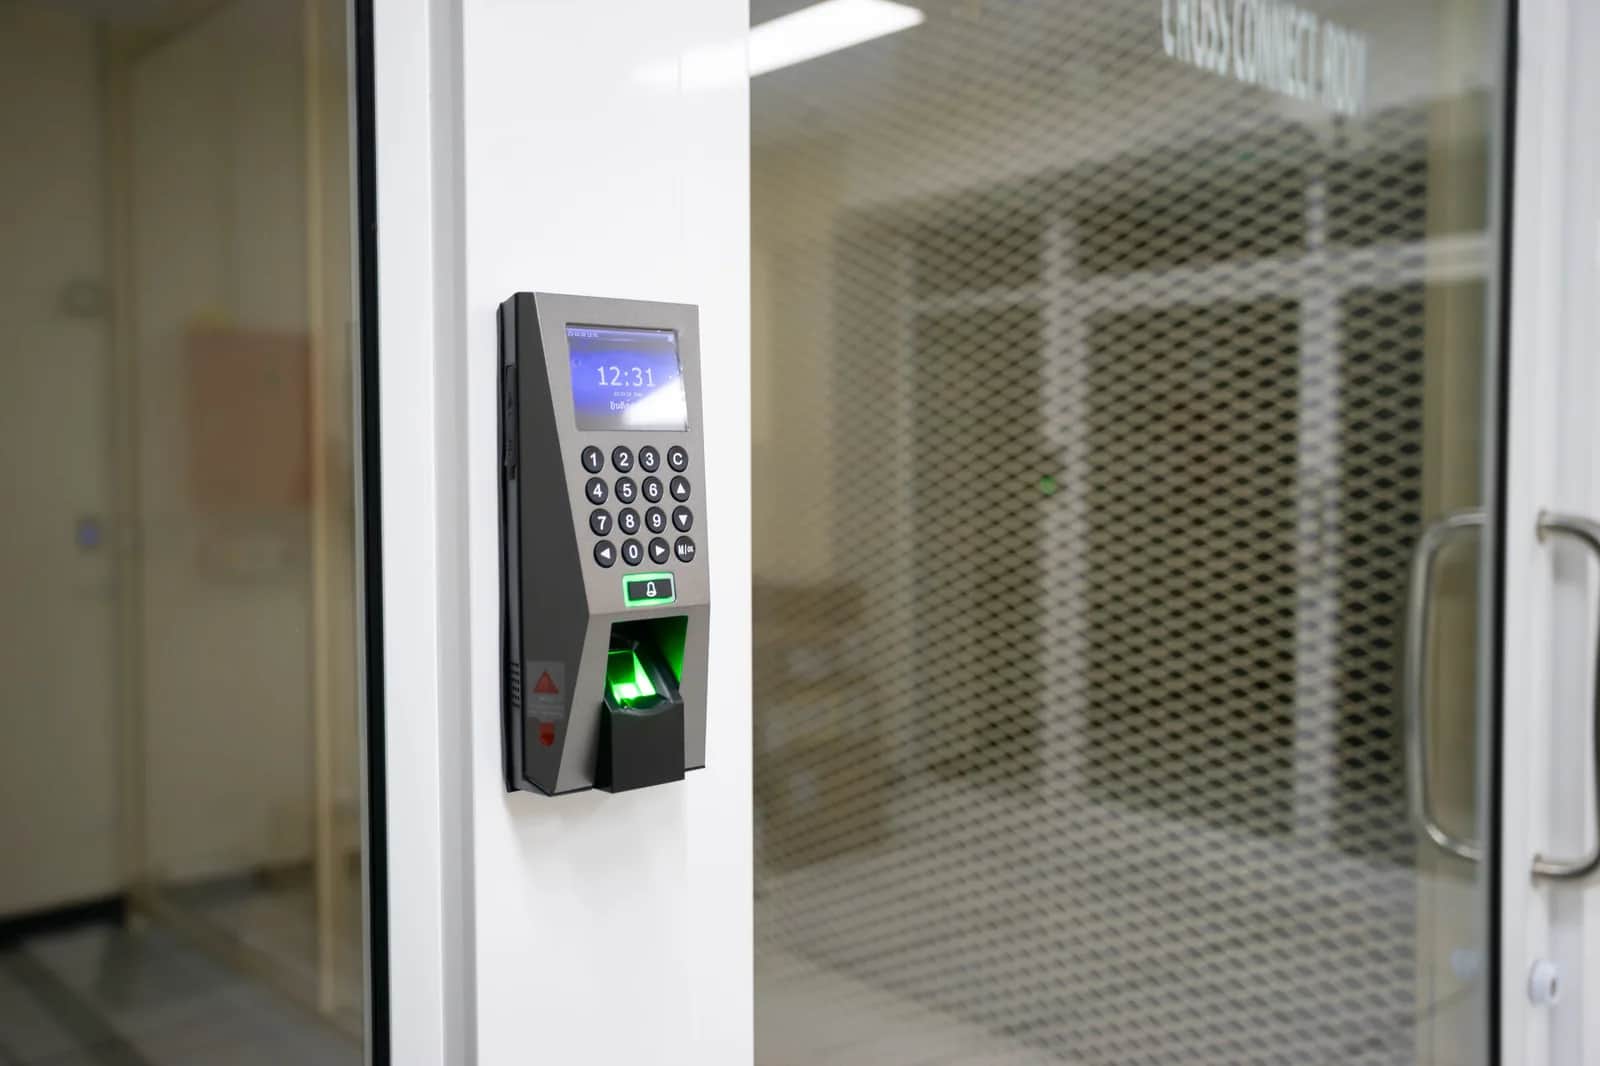

なぜ認証が最初の防衛線なのか
侵害のほとんどは、複雑な暗号を解読することから始まるのではなく、盗まれたアカウントから始まります。だからこそ、認証、つまりユーザーが本当に本人であることを証明する仕組みは、あらゆる業務アプリにおいて最も重要なセキュリティ層となっています。パスワードだけでは、今や頼りにするには弱すぎます。パスワードは漏えいし、推測され、多くのサイトで使い回されてしまうからです。
安全な認証の条件とは?
- 多要素認証(MFA):二つ目の要素(スマートフォンに届くコードや指紋)を加えることで、盗まれたパスワードだけでは役に立たなくなります。
- パスワードの適切な保存:平文ではなく必ずハッシュ化して保存するため、データベースが漏えいしてもパスワードは露出しません。
- 厳格なセッション管理:有効期限の設定、安全なログアウト、そして再利用できないトークンを用います。
- 賢いポリシー:複雑なルールでユーザーに負担をかけるのではなく、不審なログイン試行を検知し、試行回数を制限します。
シングルサインオン(SSO)とは?
SSOを使うと、ユーザーは一度サインインするだけで、毎回認証情報を入力し直すことなく複数のアプリケーションにアクセスできます。社員が一度の安全なログインで、メール、人事システム、そしてCRMを開ける様子を想像してみてください。メリットは二つあります。一つは使いやすさが向上すること、もう一つはセキュリティが高まることです。パスワードが散らばるのではなく、ID管理がよく管理された一か所に集約されるからです。
社員が抱えるパスワードが一つ増えるたびに、開けっ放しになりかねない扉が一つ増えるのです。
SSOが必要になるのはどんなときか?
チームが使うアプリケーションが多ければ多いほど、SSOの価値は高まります。忘れられるパスワードが減り、社員のアクセス権の付与と取り消しを一か所で行え(退職時には特に重要です)、統一されたセキュリティポリシーを適用できます。機密データを扱う組織にとって、MFAと組み合わせたSSOはもはや贅沢品ではなく標準となっています。
Origamiができること
Origamiでは、最新の基準(MFA、安全な保存、適切なセッション管理)に沿って認証を構築し、OAuth 2.0やOpenID Connectといった標準的なSSOソリューションと御社のアプリを統合します。あるいは、既存の企業IDに接続することも可能です。私たちが目指すのは、社員の仕事の妨げにならない強固なセキュリティです。
よくある質問
SSOとMFAの違いは何ですか?
SSOは一度のサインインで複数のアプリへのログインを統一するものです。一方、MFAはログインそのものを強化するために二つ目の確認要素を加えるものです。最も強力なのは、この二つを組み合わせる方法です。
SSOは「一つの鍵」なので、セキュリティが下がるのではありませんか?
正しく導入すれば、むしろ逆です。セキュリティがMFAと監視を備えた、よく管理された一つの地点に集約されるため、弱いパスワードが何十個も散らばっている状態よりも優れています。
小規模な企業でもSSOは必要ですか?
チームが複数のアプリを使っているなら、必要です。管理が簡単になり、社員が退職したときに放置されたアカウントが残るという穴をふさげます。
外部ユーザー(顧客)についてはどうですか?
同じセキュリティ基準を保ったまま、信頼できるプロバイダー(Googleなど)や国のデジタルIDを使ったログインを提供できます。
GoogleでOrigamiをフォロー
Origamiを優先ソースに追加すると、Google検索やトップニュースで私たちの記事が優先的に表示されます。






