इस लेख में

प्रमाणीकरण आपकी रक्षा की पहली पंक्ति क्यों है
ज़्यादातर सेंधमारी जटिल एन्क्रिप्शन तोड़ने से शुरू नहीं होती, बल्कि एक चोरी हुए खाते से शुरू होती है। इसीलिए प्रमाणीकरण, यानी उपयोगकर्ता यह कैसे साबित करता है कि वह वास्तव में वही है जो होने का वह दावा करता है, किसी भी बिज़नेस ऐप की सबसे अहम सुरक्षा परत बन गया है। अकेला पासवर्ड अब इतना कमज़ोर है कि उस पर भरोसा नहीं किया जा सकता: वह लीक हो जाता है, उसका अनुमान लगा लिया जाता है, और कई साइटों पर उसे दोबारा इस्तेमाल किया जाता है।
प्रमाणीकरण को सुरक्षित क्या बनाता है?
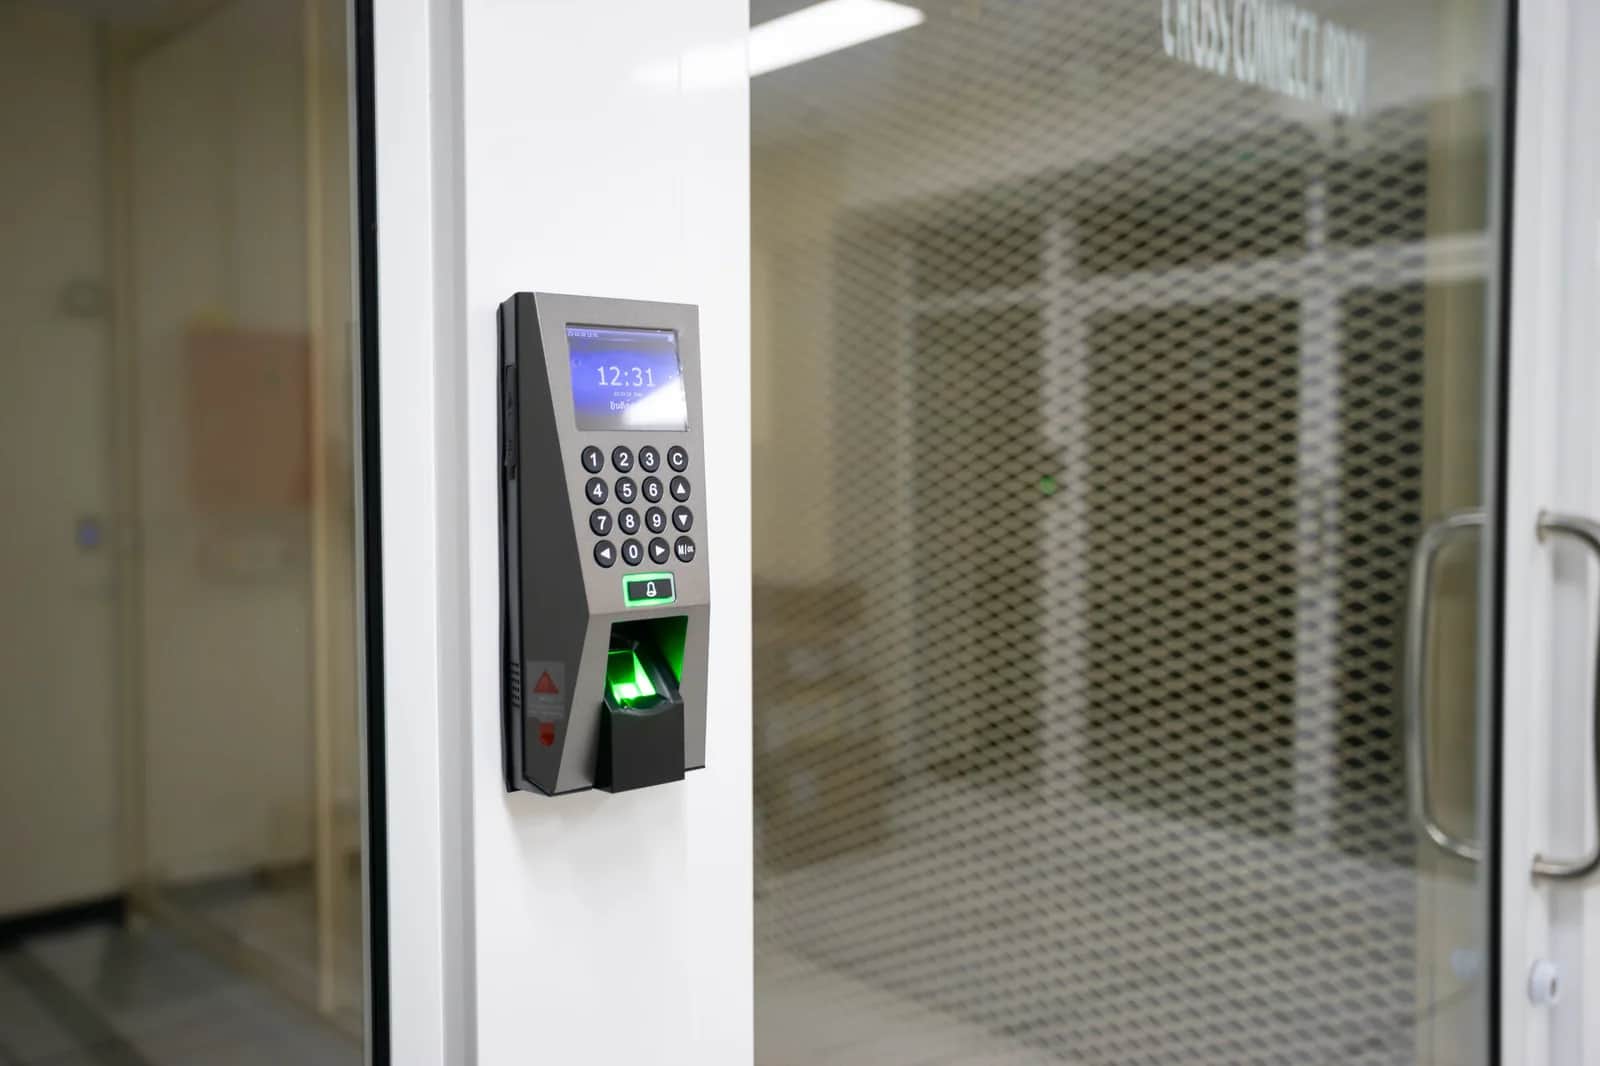
- बहु-कारक प्रमाणीकरण (MFA): दूसरा कारक (फ़ोन पर आने वाला कोड या फ़िंगरप्रिंट) जोड़ने से चोरी हुआ पासवर्ड अकेले बेकार हो जाता है।
- पासवर्ड का सही भंडारण: उन्हें हैश करके रखा जाता है, कभी सादे टेक्स्ट में नहीं, ताकि डेटाबेस लीक होने पर भी वे उजागर न हों।
- सख़्त सेशन प्रबंधन: समय-सीमा, सुरक्षित लॉगआउट, और ऐसे टोकन जिनका दोबारा इस्तेमाल न हो सके।
- समझदार नीतियाँ: उपयोगकर्ताओं पर जटिल नियमों का बोझ डालने के बजाय संदिग्ध लॉगिन प्रयासों का पता लगाना और प्रयासों की दर सीमित करना।
सिंगल साइन-ऑन (SSO) क्या है?
SSO उपयोगकर्ता को एक बार साइन इन करके कई एप्लिकेशन तक पहुँचने देता है, हर बार अपनी लॉगिन जानकारी दोबारा डाले बिना। कल्पना कीजिए कि एक कर्मचारी एक ही सुरक्षित लॉगिन से ईमेल, एचआर सिस्टम और CRM खोल रहा है। इसका लाभ दोहरा है: आसान अनुभव, और बेहतर सुरक्षा, क्योंकि पहचान प्रबंधन बिखरे हुए पासवर्डों के बजाय एक अच्छी तरह नियंत्रित जगह पर केंद्रित होता है।
आपके कर्मचारी के पास हर अतिरिक्त पासवर्ड एक और दरवाज़ा है जो खुला रह सकता है।
आपको SSO की ज़रूरत कब होती है?
आपकी टीम जितने ज़्यादा एप्लिकेशन इस्तेमाल करती है, SSO उतना ही ज़्यादा मूल्यवान होता जाता है: कम भूले हुए पासवर्ड, एक ही जगह से किसी कर्मचारी की पहुँच चालू और रद्द करना (जो उसके जाने के समय बेहद ज़रूरी है), और एकीकृत सुरक्षा नीतियाँ लागू करना। संवेदनशील डेटा संभालने वाले संगठनों के लिए MFA के साथ SSO अब एक मानक बन गया है, विलासिता नहीं।
Origami कैसे मदद करता है
Origami में हम आधुनिक मानकों (MFA, सुरक्षित भंडारण, ठोस सेशन प्रबंधन) के अनुसार प्रमाणीकरण बनाते हैं और आपके ऐप्स को OAuth 2.0 और OpenID Connect जैसे मानक SSO समाधानों से जोड़ते हैं, या उन्हें आपकी मौजूदा कॉर्पोरेट पहचान प्रणाली से जोड़ते हैं। हमारा लक्ष्य ऐसी मज़बूत सुरक्षा है जो आपके कर्मचारियों की रफ़्तार धीमी न करे।
सामान्य प्रश्न
SSO और MFA में क्या अंतर है?
SSO एक ही साइन-इन से कई ऐप्स में लॉगिन को एकीकृत करता है, जबकि MFA लॉगिन को ही मज़बूत बनाने के लिए सत्यापन का दूसरा कारक जोड़ता है; सबसे मज़बूत तरीका दोनों को मिलाना है।
क्या SSO "एक ही चाबी" होने की वजह से सुरक्षा घटाता है?
बिल्कुल उल्टा, अगर इसे सही तरीके से किया जाए: सुरक्षा MFA और निगरानी के साथ एक अच्छी तरह नियंत्रित बिंदु पर केंद्रित होती है, जो दर्जनों कमज़ोर और बिखरे हुए पासवर्डों से बेहतर है।
क्या छोटे व्यवसाय को SSO की ज़रूरत है?
अगर आपकी टीम कई ऐप्स इस्तेमाल करती है, तो हाँ: यह प्रबंधन को आसान बनाता है और कर्मचारियों के जाने पर भूले हुए खातों की खामी को बंद करता है।
बाहरी उपयोगकर्ताओं (ग्राहकों) का क्या?
आप भरोसेमंद प्रदाताओं (जैसे Google) या राष्ट्रीय डिजिटल पहचान के ज़रिए लॉगिन की सुविधा दे सकते हैं, और साथ ही सुरक्षा के वही मानक बनाए रख सकते हैं।
Google पर Origami को फ़ॉलो करें
Origami को अपना पसंदीदा स्रोत बनाइए, तो हमारे लेख आपको Google Search और प्रमुख ख़बरों में सबसे पहले दिखेंगे।






