Bu makalede

Tek bir soru hazırlığınızı ortaya koyar: Verileriniz şu anda yok olsa ne olur?
Şirketinizin verileri — müşterileriniz, siparişleriniz, faturalarınız ve kayıtlarınız — dijital dünyada sahip olduğunuz en değerli varlıktır; yine de birçokları onlara asla kaybolmayacakmış gibi davranır. Oysa kayıp için büyük bir felaket gerekmez: bir disk arızası, bir tabloyu silen bir insan hatası, dosyalarınızı şifreleyen bir fidye yazılımı saldırısı, hatta kötü bir güncelleme. Soru "olacak mı?" değil, "ne zaman ve hazır mıyım?" sorusudur.
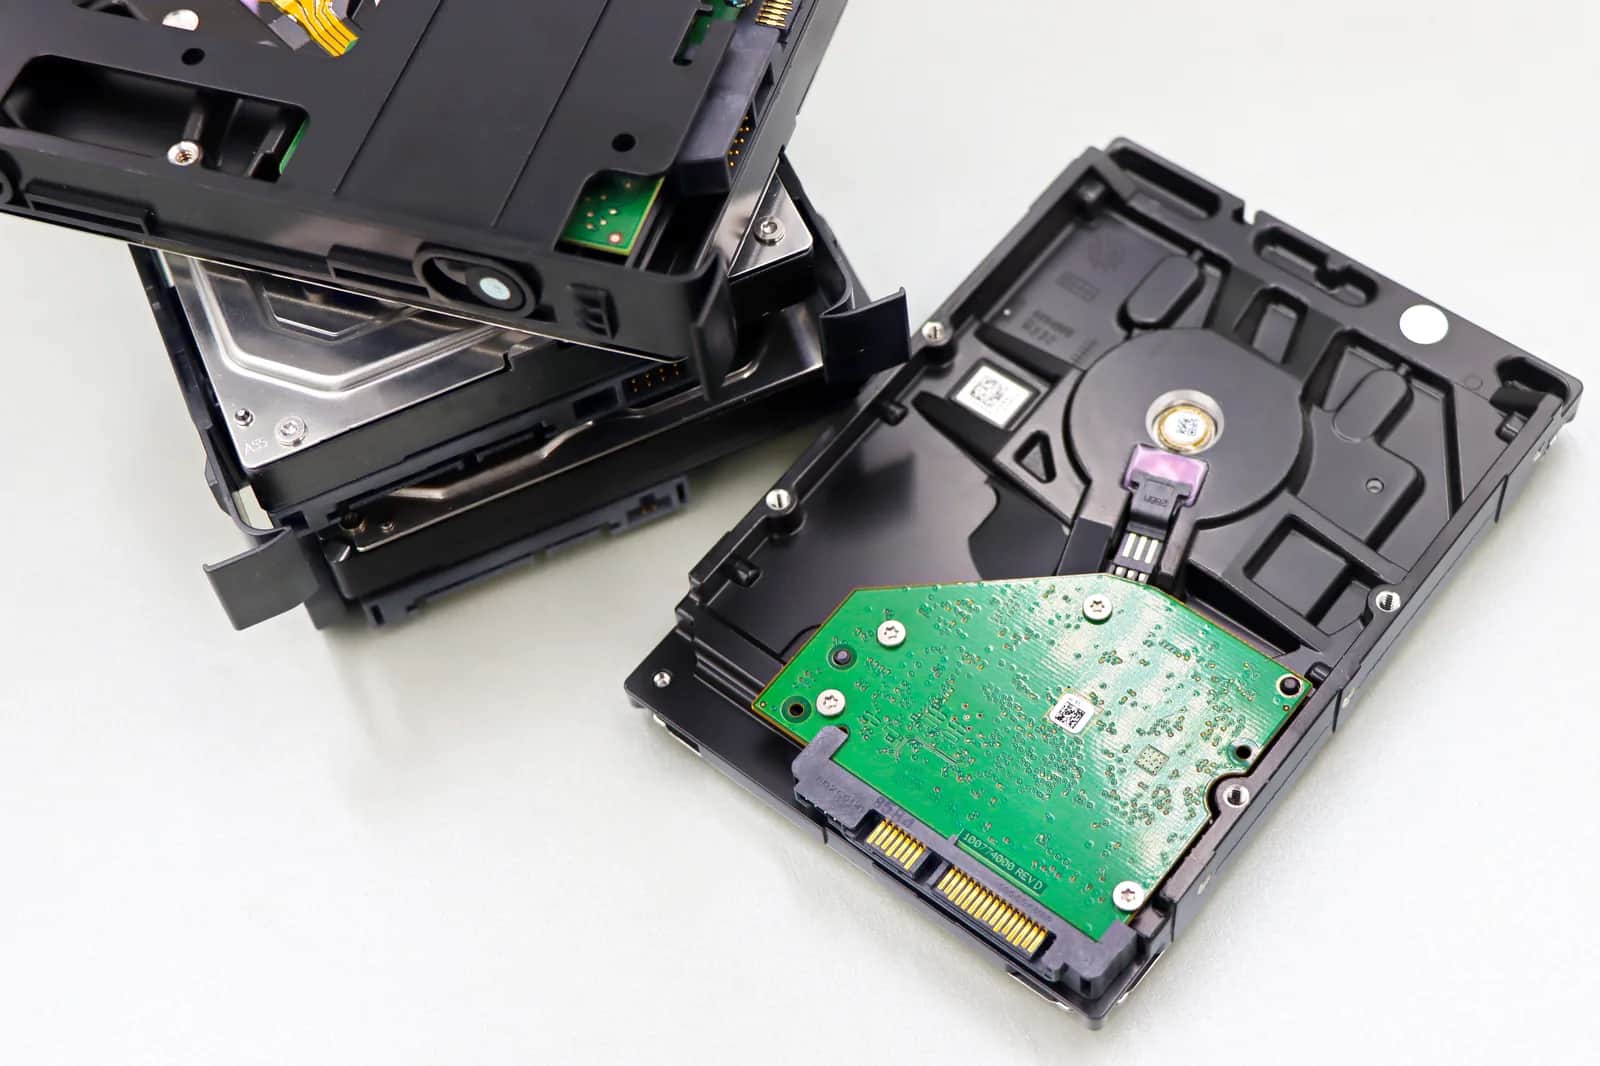
Yedekleme ile felaket kurtarma aynı şey değildir: Yedekleme verilerinizin bir kopyasıyken, felaket kurtarma herhangi bir olaydan sonra operasyonları hızla geri getirmeye yönelik eksiksiz planınızdır. İkisine birlikte ihtiyacınız var.
Altın 3-2-1 kuralı
En basit ve güvenilir yedekleme çerçevesi:
- Verilerinizin en az 3 kopyası (orijinal ve iki kopya).
- Tek bir arıza türünden kaçınmak için iki farklı ortamda (örneğin bir sunucu ve bulut depolama).
- Sizi yangından, hırsızlıktan veya bir veri merkezinin tamamen çökmesinden korumak için bir kopya tesis dışında (bulutta veya başka bir konumda).
Planınızı belirleyen iki ölçüt: RPO ve RTO
- RPO (ne kadar veri kaybını göze alabilirsiniz): Her 24 saatte bir yedekleme yapıyorsanız, tam bir günlük çalışmayı kaybedebilirsiniz. Kabul edilebilir boşluk ne kadar küçükse, yedeklemeler o kadar sık olmalıdır.
- RTO (ne kadar kesinti süresine katlanabilirsiniz): Kurtarma sırasında işletmeniz kaç saat durabilir? Bu, yedek devreye alma (failover) altyapınızın ne kadar hazır olması gerektiğini belirler.
Bu iki sayıyı ekibinizle birlikte belirlemek, "yedeklemeyi" belirsiz bir görevden net bir iş kararına dönüştürür.
Geri yüklemesini hiç test etmediğiniz bir yedek, yedek değildir — bir dilektir.
Yaygın ölümcül hatalar
Hepsinin en tehlikelisi: geri yüklemeyi hiç test etmemek. Birçokları yedeklerinin bozuk veya eksik olduğunu daha önce değil, ihtiyaç anında fark eder. Diğer hatalar: aynı sunucudaki tek bir kopyaya güvenmek, yedekleri şifrelememek ve yedekleri sürekli bağlı tutmak, böylece fidye yazılımının onları da şifrelemesi.
Suudi Arabistan'daki düzenleyici boyut
Kişisel Verilerin Korunması Kanunu (PDPL), kuruluşlara bireylerin verilerini koruma ve bu verilerin erişilebilirliğini ve bütünlüğünü sağlama sorumluluğu yükler; bu da belgelenmiş bir yedekleme ve kurtarma planını yalnızca teknik bir uygulama değil, uyumluluğun bir parçası hâline getirir.
Origami nasıl yardımcı olur
Origami olarak sistemlerimiz için verilerinizin boyutuna ve kritikliğine göre yedekleme ve kurtarma planları tasarlıyoruz: otomatik ve şifreli yedeklemeler, tesis dışı depolama ve ihtiyaç anında gerçekten çalıştıklarından emin olmak için düzenli geri yükleme testleri. Amacımız, her olayı işletmenizin sonu değil, kısa ve telafi edilebilir bir kesinti hâline getirmektir.
Resmî kaynak: Suudi Veri ve Yapay Zekâ Kurumu (SDAIA) — Kişisel Verilerin Korunması Kanunu (sdaia.gov.sa).
Sık sorulan sorular
Yedekleme ile felaket kurtarma arasındaki fark nedir?
Yedekleme, verilerinizin bir kopyasıdır; felaket kurtarma ise herhangi bir olaydan sonra operasyonları (veriler, sistemler ve altyapı) hızla geri getirmeye yönelik eksiksiz bir plandır. İlki, ikincisinin bir parçasıdır.
Ne sıklıkla yedekleme yapmalıyım?
Ne kadar veri kaybını göze alabileceğinize (RPO) göre; kritik sistemler sık veya sürekli yedekleme gerektirebilirken diğerleri için günlük bir kopya yeterlidir.
Bulut depolama tek başına yeterli mi?
Bulut, tesis dışı bir kopya olarak mükemmeldir; ancak en iyisi 3-2-1 kuralını izlemek, tek bir ortama veya sağlayıcıya güvenmemek ve yedekleri her zaman şifrelemektir.
Yedeğimin gerçekten çalıştığını nasıl anlarım?
Ayrı bir ortamda düzenli aralıklarla geri yükleme testi yaparak; test edilmemiş bir yedek, siz ihtiyaç duyana kadar haberiniz olmadan bozuk veya eksik olabilir.
Origami'yi Google'da takip edin
Origami'yi tercih ettiğiniz kaynak olarak ekleyin; makalelerimiz Google Arama'da ve öne çıkan haberlerde size önce görünsün.