Dalam artikel ini

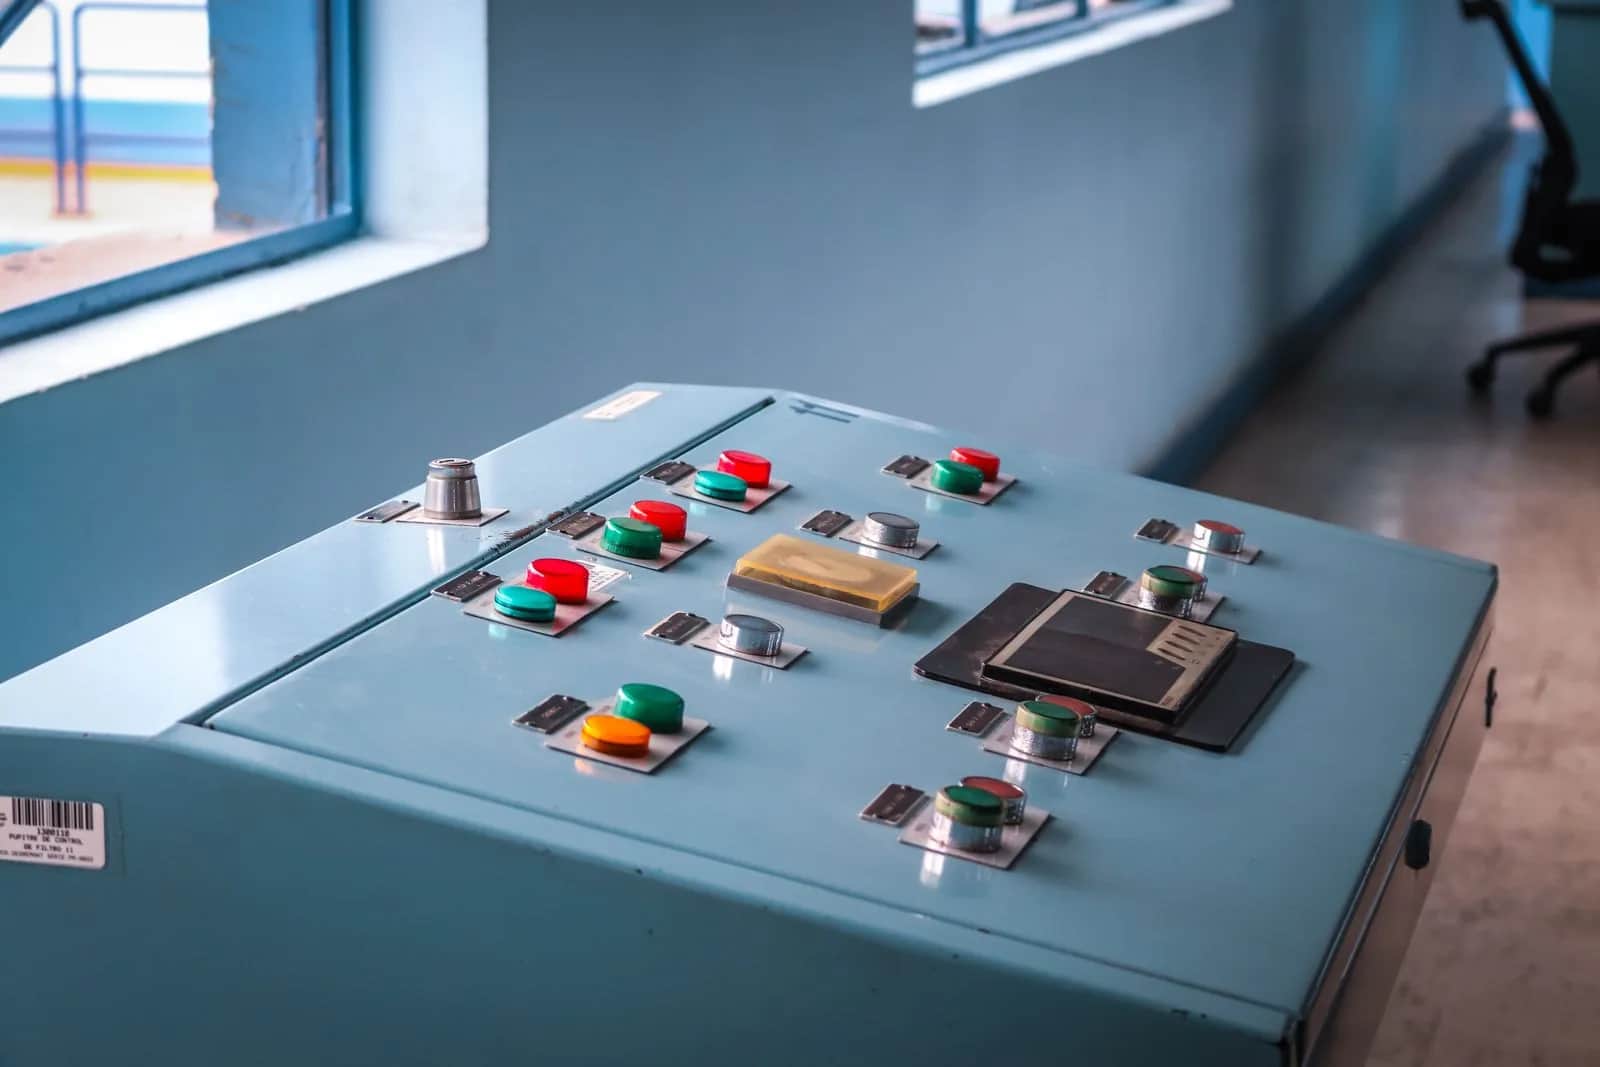
Jawaban langsungnya lebih dulu: programmable logic controller (PLC) adalah kotak kecil yang benar-benar menyalakan pompa, menutup katup, dan membunyikan alarm di pabrik atau fasilitas Anda. Sejak akhir Juli 2026, penyerang telah mengeksploitasi perangkat jenis ini, yang terbuka langsung ke internet publik, di perusahaan air minum di setidaknya 12 negara bagian AS. Mereka mengubah logika operasi di dalamnya, menonaktifkan alarm dan rutinitas penghentian aman, serta mengganti kata sandi dan alamat jaringan hingga operator kehilangan akses ke peralatan mereka sendiri. Dampaknya bukan file yang bocor, melainkan hilangnya tekanan air, banjir, dan instalasi yang terpaksa beralih ke operasi manual. Jika Anda mengelola lini produksi atau gedung dengan sistem kendali, pertanyaan yang harus dijawab hari ini sederhana dan spesifik: adakah satu saja pengendali Anda yang bisa dijangkau dari internet publik?
Apa yang sebenarnya terjadi
Badan Keamanan Siber dan Infrastruktur AS (CISA), FBI, dan lembaga federal lainnya menerbitkan peringatan bersama bernomor AA26-097A, yang pertama kali dipublikasikan pada 7 April 2026 dan diperbarui pada 22 Juli 2026. Pembaruan itu bukan sekadar kosmetik: pembaruan tersebut menambahkan panduan untuk mendeteksi perubahan berbahaya di dalam modul kode yang dapat digunakan ulang pada program PLC Rockwell Automation, dan memperluas cakupan perangkat keras yang menjadi sasaran hingga mencakup perangkat dari Schneider Electric, Siemens, dan produsen lainnya. Pada 30 Juli 2026, CISA menerbitkan peringatan terpisah yang mendesak sektor air minum dan air limbah untuk melindungi teknologi operasionalnya dari aktivitas yang secara khusus menyasar PLC.
Metode ini patut diperhatikan justru karena tidak canggih dan tidak melibatkan zero-day yang mahal. Penyerang menemukan pengendali yang terbuka di internet, lalu menggunakan perangkat lunak rekayasa resmi, yaitu perangkat lunak yang sama dengan yang dipakai insinyur Anda sendiri, untuk mengunduh file proyek dan mengedit ladder logic di dalamnya. Dari situ mereka mengutak-atik Add-On Instructions untuk menonaktifkan penghentian aman dan alarm, serta memalsukan tampilan layar HMI dan SCADA, sehingga operator melihat pembacaan yang sepenuhnya normal sementara tangki atau lini produksi sedang melakukan hal yang sama sekali berbeda. Terakhir, mereka mengganti kata sandi dan alamat IP pada perangkat dan memasang layanan SSH ringan di modem lokasi agar akses tetap hidup setelah perangkat dinyalakan ulang. Urutannya penting: pemalsuan tampilan terjadi sebelum kerusakan, dan itulah sebabnya beberapa operator terlambat menyadarinya.
Skalanya menceritakan sisanya. Di Minnesota saja, lebih dari 30 sistem air komunitas dilaporkan menjadi sasaran, dan aktivitas ini meluas ke negara bagian lain, termasuk Michigan, New Jersey, Georgia, dan South Dakota. Yang lebih menggambarkan keadaan daripada jumlahnya adalah pernyataan penjabat direktur CISA pada Agustus 2026: tim masih menemukan pengendali yang terbuka di internet tanpa kata sandi sama sekali, atau dengan kata sandi bawaan pabrik yang masih terpasang. Pesannya kepada sektor ini hanya dua kalimat: keluarkan teknologi operasional Anda dari internet, dan pasang kata sandi.
Mengapa ini penting jika Anda mengoperasikan fasilitas di Arab Saudi
Karena perangkat kerasnya sama, vendornya sama, dan kebiasaannya pun sama. Pengendali Rockwell, Siemens, dan Schneider menjalankan lini produksi, instalasi pengolahan, pompa gedung, chiller, dan sistem manajemen gedung (BMS) di Kerajaan, sama seperti di tempat lain. Dan kebiasaan yang membuka pintu dalam insiden-insiden tersebut ada di mana-mana: kontraktor instalasi meminta akses jarak jauh agar bisa melayani Anda dengan cepat, sebuah port dibuka di router lokasi atau modem seluler tersendiri dipasang, lalu pengaturan sementara itu dilupakan dan menjadi permanen selama bertahun-tahun. Tidak ada yang mendokumentasikannya, tidak ada yang meninjaunya, dan pengaturan itu tidak pernah muncul di inventaris TI mana pun, karena memang bukan milik TI.
Itulah tepatnya alasan Otoritas Keamanan Siber Nasional Arab Saudi (NCA) menerbitkan Kontrol Keamanan Siber Teknologi Operasional (OTCC-1:2022). Kontrol ini ditujukan bagi fasilitas industri sensitif di instansi pemerintah maupun entitas swasta, dan menetapkan standar perlindungan minimum bagi sistem kendali industri. Dokumen ini dilengkapi alat penilaian kepatuhan dan alat klasifikasi fasilitas untuk menentukan seberapa sensitif suatu lokasi. Jika Anda bergerak di bidang air, energi, manufaktur, atau manajemen fasilitas, kontrol ini bukan bacaan opsional, dan gelombang serangan musim panas ini memberi Anda alasan operasional untuk memajukan jadwal penerapan, bukan menundanya.
Kesenjangan sebenarnya: TI adalah satu dunia, OT adalah dunia lain
Sebagian besar organisasi mendekati keamanan teknologi operasional dengan pola pikir TI perkantoran, dan itulah inti masalahnya. Di dunia TI, prioritas pertama Anda adalah kerahasiaan data, Anda memasang patch setiap bulan, dan menyalakan ulang server pada malam hari tanpa banyak kerepotan. Di dunia OT, prioritas pertamanya adalah kelangsungan dan keselamatan; sebuah pengendali bisa berjalan sepuluh tahun tanpa pembaruan karena menghentikannya berarti menghentikan produksi, sistem operasinya memang sudah tua sejak dirancang, dan protokol yang digunakannya ditulis pada masa ketika jaringan diasumsikan benar-benar terisolasi, sehingga sama sekali tidak dilengkapi autentikasi atau enkripsi.
Akibatnya, alat-alat biasa tidak berguna di sini: antivirus di stasiun HMI bisa menghentikan produksi, dan pemindaian kerentanan konvensional bisa membuat pengendali yang sensitif mati. Yang benar-benar berhasil adalah arsitektur: memisahkan jaringan, mengendalikan satu-satunya titik penyeberangan di antara keduanya, dan membuat semua yang keluar dari dunia operasional menuju dunia bisnis bersifat hanya-baca.
Tujuh tindakan untuk minggu ini
- Inventarisasi apa yang benar-benar terbuka. Mintalah daftar setiap IP publik yang terkait dengan lokasi Anda, dan setiap modem seluler yang terpasang di ruang kendali. Daftar itu biasanya lebih panjang dari yang Anda kira, dan berisi perangkat yang tidak diketahui siapa pun di tim TI.
- Tutup akses langsung. Tidak boleh ada pengendali atau HMI yang bisa dijangkau dari internet publik. Akses jarak jauh melewati VPN atau gateway perantara, dengan autentikasi multifaktor dan izin berbatas waktu yang dibuka saat dibutuhkan dan ditutup sesudahnya.
- Ganti setiap kata sandi bawaan. Ya, saran ini sudah lama dan membosankan, dan justru inilah yang masih ditemukan penyelidik dalam keadaan terbuka lebar di fasilitas nyata saat ini.
- Segmentasikan jaringan. Jaringan kantor dan jaringan produksi tidak boleh menjadi satu jaringan datar. Lalu lintas di antara keduanya melewati satu titik yang diatur dan dipantau.
- Setel sakelar mode ke Run. Sakelar kunci fisik pada pengendali memblokir pengunduhan logika dari jarak jauh. Pengaturan sederhana dan efektif yang tidak memakan biaya.
- Simpan salinan luring logika dan konfigurasi pengendali. Jika logika diubah atau kata sandi diganti, salinan tepercaya adalah pembeda antara pulih dalam hitungan jam dan pulih dalam hitungan hari.
- Pantau perubahan, bukan hanya penyusupan. Peringatan yang penting di sini bukan "ada virus", melainkan "logika pada pengendali 7 berubah pukul 2:40 dini hari dan tidak ada tiket pemeliharaan yang dibuka". Bandingkan logika yang sedang berjalan dengan baseline yang disetujui secara terjadwal, dan catat perbedaannya.
Kaitannya dengan proyek digitalisasi yang sedang Anda bangun
Setiap proyek digitalisasi pabrik, gudang, atau fasilitas membawa permintaan yang sama: kami ingin dasbor yang menampilkan kinerja lini secara langsung, dan notifikasi ke ponsel jika sebuah pompa berhenti. Permintaan itu sepenuhnya sah; risikonya muncul dari cara penerapannya. Jalan pintasnya adalah menghubungkan sistem cloud langsung ke jaringan kendali, atau membuka port agar sistem itu bisa membaca datanya, dan justru itulah yang mengubah rangkaian insiden seperti ini dari berita luar negeri menjadi insiden di lokasi Anda sendiri.
Jalan yang benar hanya membutuhkan beberapa hari tambahan: gateway data di tengah yang membaca dari dunia operasional dan tidak pernah menulis ke dalamnya, satu arah aliran data dari produksi naik ke dasbor bisnis, identitas terpisah untuk setiap integrasi dengan hak akses paling minimal yang masih memungkinkannya bekerja, dan log anti-rusak untuk setiap perintah yang turun dari sistem bisnis ke lantai produksi. Ketika kami merancang sistem operasional, gudang, dan pemeliharaan di Origami, pemisahan ini bukan item keamanan yang ditempelkan di akhir, melainkan keputusan arsitektur yang diambil pada hari pertama, karena menambahkannya belakangan berarti membangun ulang integrasi dari nol.
Pelajaran praktis dari gelombang musim panas ini bukanlah bahwa teknologi operasional itu berbahaya. Pelajarannya adalah bahwa pintu yang paling sering terbuka juga merupakan pintu yang paling sederhana: perangkat yang terlupakan di internet, kata sandi bawaan, dan akses sementara kontraktor yang diam-diam menjadi permanen. Ketiganya bisa ditutup dengan satu keputusan manajemen dan satu minggu kerja, bukan dengan anggaran luar biasa.
Sumber
- CISA — peringatan bersama AA26-097A tentang eksploitasi programmable logic controller di seluruh infrastruktur kritis (dipublikasikan 7 April 2026, diperbarui 22 Juli 2026).
- CISA — peringatan tanggal 30 Juli 2026 yang mendesak sektor air minum dan air limbah untuk melindungi teknologi operasionalnya.
- Otoritas Keamanan Siber Nasional (NCA) — Kontrol Keamanan Siber Teknologi Operasional (OTCC-1:2022), dengan dokumen lengkap tersedia dalam format PDF.
- FBI — peringatan tentang pelaku siber yang menyasar PLC yang terhubung ke internet di sektor air minum dan air limbah.
Tanya jawab
Apa itu PLC dan mengapa perangkat ini menjadi sasaran?
PLC adalah perangkat kecil yang secara fisik menjalankan peralatan Anda: menyalakan pompa, menutup katup, dan membunyikan alarm saat ambang batas terlampaui. Perangkat ini menjadi sasaran karena dengan menjangkaunya, penyerang mendapat dampak fisik langsung, bukan sekadar data, dan karena banyak di antaranya berada di internet tanpa perlindungan akibat pengaturan pemeliharaan lama.
Fasilitas saya bukan instalasi air. Apakah ini menyangkut saya?
Ya, jika Anda memiliki lini produksi, gudang pendingin, sistem manajemen gedung, atau pompa dan genset yang dijalankan oleh sistem kendali. Perangkat keras, vendor, dan pola akses jarak jauhnya sama di semua sektor; yang berbeda hanya besarnya kerusakan ketika terjadi kegagalan.
Apa langkah praktis pertama yang perlu saya minta dari tim hari ini?
Inventaris setiap perangkat kendali atau modem di seluruh lokasi Anda yang bisa dijangkau dari internet publik, lalu menutup akses tersebut dan memindahkannya ke balik VPN dengan autentikasi multifaktor, serta mengganti setiap kata sandi bawaan. Tiga langkah itu menutup pintu yang dilewati sebagian besar penyerang dalam insiden tahun 2026.
Apakah kontrol OTCC Arab Saudi mengikat bagi saya?
Kontrol Keamanan Siber Teknologi Operasional (OTCC-1:2022) yang diterbitkan oleh Otoritas Keamanan Siber Nasional (NCA) ditujukan bagi fasilitas industri sensitif di instansi pemerintah dan entitas swasta, dan dilengkapi alat klasifikasi fasilitas serta alat penilaian kepatuhan. Mulailah dengan menentukan tingkat fasilitas Anda menggunakan alat dari Otoritas tersebut, karena itulah yang menentukan cakupan yang wajib Anda terapkan.
Ikuti Origami di Google
Jadikan Origami sumber pilihan dan artikel kami akan muncul lebih dulu untuk Anda di Google Penelusuran dan Berita Utama.






